

Un nombre croissant de clients s’intéresse à l’analyse des vulnérabilités et à l’installation de correctifs sous forme de service MSP
PRAGUE, le 20 novembre 2023 – La société GFI Software, fournisseur de solutions de sécurité pour les réseaux d’entreprise, a indiqué que, selon son enquête menée auprès de partenaires et de clients, 77 % des administrateurs IT tchèques constatent un nombre de vulnérabilités en constante augmentation. Nombre d’entre eux envisagent donc l’analyse des vulnérabilités et l’installation de correctifs logiciels proposées par les fournisseurs de services MSP. L’enquête a été réalisée en octobre 2023 dans le cadre d’une série de conférences Zebra Cyber Roadshow.
Le nombre croissant de cyberattaques utilise aujourd’hui une combinaison de plusieurs vecteurs, notamment la messagerie électronique, des sites web compromis, des systèmes non mis à jour, etc. Les organisations cherchent donc à se protéger au moyen d’une sécurité multicouche comprenant la sécurisation des réseaux d’entreprise, la sauvegarde ou les mises à jour des systèmes logiciels. Compte tenu de l’augmentation constante du nombre de systèmes logiciels et des vulnérabilités associées, les entreprises ont besoin d’une solution robuste de gestion des correctifs, mais les entreprises SMB, en particulier, ne peuvent souvent pas se la permettre.
Les conclusions les plus intéressantes sont les suivantes :
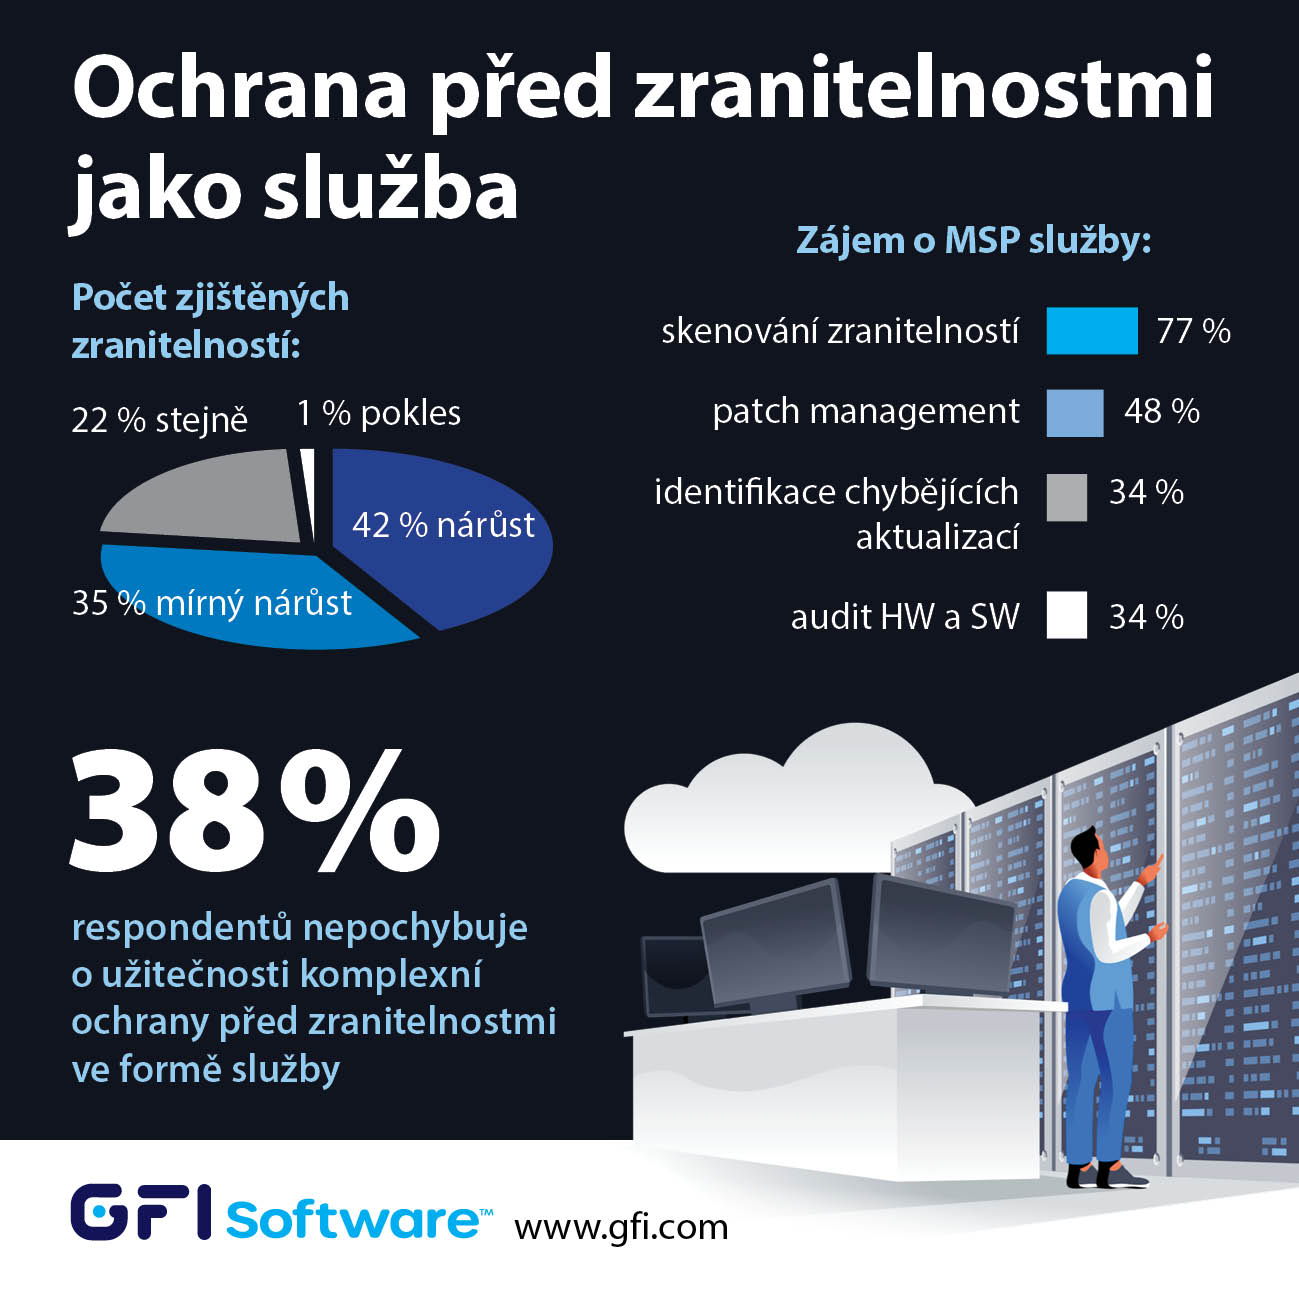
- 42 % des administrateurs IT interrogés ont indiqué constater une forte augmentation du nombre de vulnérabilités. 35 % ont signalé une légère augmentation, 22 % constatent autant de vulnérabilités que l’an dernier et seulement 1 % observe une baisse.
- Dans le portefeuille de services MSP, la protection contre les vulnérabilités en tant que service serait utile pour 38 % des répondants. La protection réseau (pare-feu) en tant que service serait utile pour 40 % d’entre eux, et la majorité (58 %) des personnes interrogées considère que le principal avantage des MSP réside dans l’administration et la surveillance.
- En ce qui concerne la protection contre les vulnérabilités sous forme de services, les entreprises utiliseraient en priorité l’analyse des vulnérabilités (77 %), la gestion des correctifs (48 %), l’identification des mises à jour manquantes (34 %) et l’audit du matériel et des logiciels existants (34 %).
« Chez GFI Software, nous sommes conscients que la protection contre les vulnérabilités logicielles devient aujourd’hui l’une des principales priorités en matière de sécurité », a déclaré Jozef Kačala, vice-président de l’ingénierie des ventes mondiales chez GFI Software. « Les entreprises SMB sont les plus menacées, car elles ne peuvent pas se permettre des outils de pointe en raison d’un manque de ressources financières ou humaines. C’est pourquoi nous avons préparé la version GFI LanGuard MSP, qui permet à nos partenaires de proposer à leurs clients des services d’analyse des vulnérabilités de type « pay-per-scan » à des conditions très avantageuses tout en maintenant le niveau de sécurité maximal. »
Auteur de l’article: Rédaction ZEBR.ai



