

Korábban az N-central része volt, mostantól a DNS Filtering önálló termékként is elérhető
PRÁGA, 2022. június 26. – A ZEBRA SYSTEMS, az N-able megoldások cseh és szlovák piaci disztribútora bejelentette az IT-biztonsági eszköz, az önálló megoldás formájában elérhető N-able DNS Filtering rendelkezésre állását. A termék, amely korábban csak az N-able N-central RMM-platform részeként volt elérhető, lehetővé teszi az MSP-szolgáltatók számára ügyfeleik védelmét a fejlett webes fenyegetésekkel szemben.
A webes fenyegetések felderítése egyre nagyobb kihívást jelent; egyes megállapítások szerint például az adathalász weboldalak 50%-a biztonságos HTTPS-protokollt használ. Az adathalász incidensek száma folyamatosan növekszik, és jellemzően zsarolóvírus-támadásokhoz vezet, amelyek kellemetlen következményekkel járnak az üzemszünetek és a pénzügyi zsarolás miatt. A DNS-szűrés jelenti az első védelmi vonalat, amely jelentősen csökkenti a hackerek rosszindulatú tevékenységei által okozott támadások kockázatát. Ez egy olyan technika, amellyel blokkolható a hozzáférés bizonyos webhelyekhez vagy IP-címekhez, amelyek veszélyeztethetik a vállalati rendszereket.
Az N-able DNS Filtering megoldás többek között a következőket nyújtja:
- Hatékony védelem a fenyegetésekkel szemben – megakadályozza a hozzáférést a nem kívánt vagy rosszindulatú webes tartalmakhoz
- Alkalmazások blokkolása az AppAware segítségével – Növeli a biztonság és a termelékenység szintjét az alkalmazások AppAware eszközzel történő blokkolásával és intelligens funkciók kihasználásával
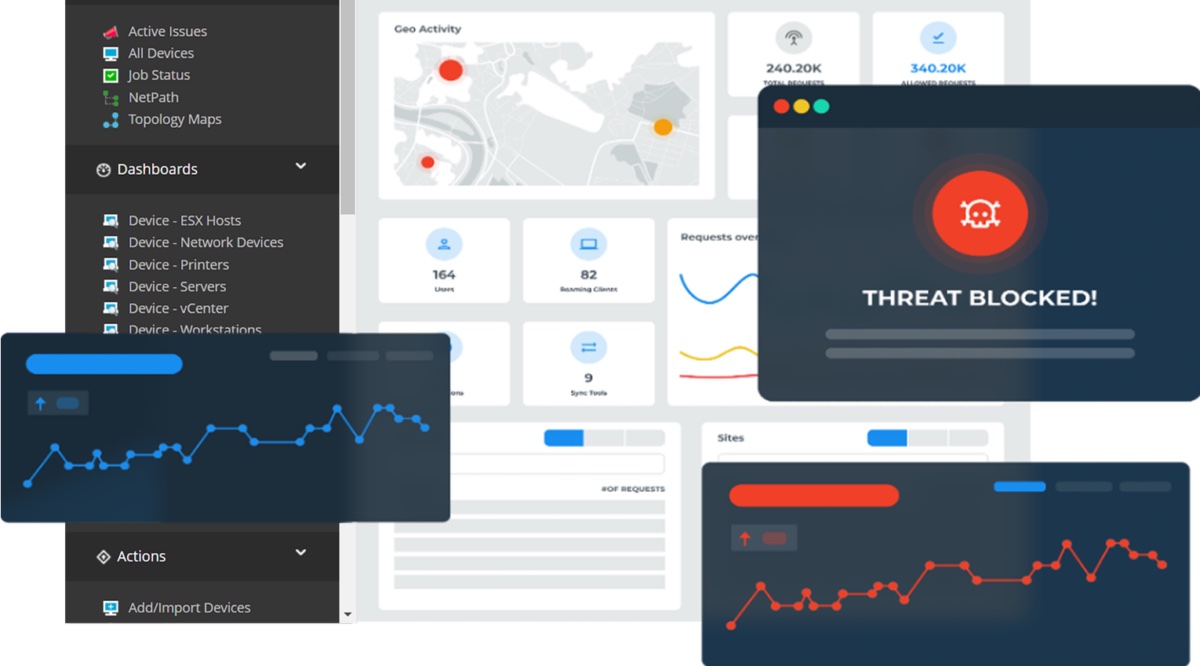
- Részletes jelentéskészítés – Vizualizálja a hálózati aktivitást, és részletes jelentéseket nyújt az ügyfélhálózatok forgalmáról és biztonságáról.
- Single Sign-On hozzáférés – A DNS Filterhez, valamint számos egyéb szolgáltatáshoz való biztonságos bejelentkezéshez egyetlen OIDC-fiók használható, például Okta, Jumpcloud vagy Azure AD
- Mesterséges intelligencia – AI-alapú kategorizálás segítségével valós időben azonosítja a rosszindulatú weboldalakat
- Specifikus szabályok beállítása – Lehetővé teszi egyedi szabályok létrehozását minden eszközhöz, csoporthoz vagy a teljes hálózathoz.
„Naponta több ezer rosszindulatú weboldal, adathalász támadás és zsarolóvírus-fenyegetés jön létre, amelyeket a hagyományos technológiák nem képesek időben felismerni és blokkolni” – mondta Ondřej Šabata, az N-able megoldások értékesítési mérnöke a ZEBRA SYSTEMS vállalatnál. „Az önálló N-able DNS Filtering termék azoknak az MSP-partnereknek is kibővíti a felhasználási lehetőségeket, akik nem használják az N-central platformot, de ennek ellenére meg akarják védeni ügyfeleiket a veszélyes webes támadásoktól.”
További információ a termékről: https://www.zebra.cz/produkty-n-able/n-able-dns-filtering/
A cikk szerzője: ZEBR.ai szerkesztőség



