

Az az idő, amely alatt elfogadható kockázat mellett nélkülözhetők a fontos adatok, drámaian rövidül
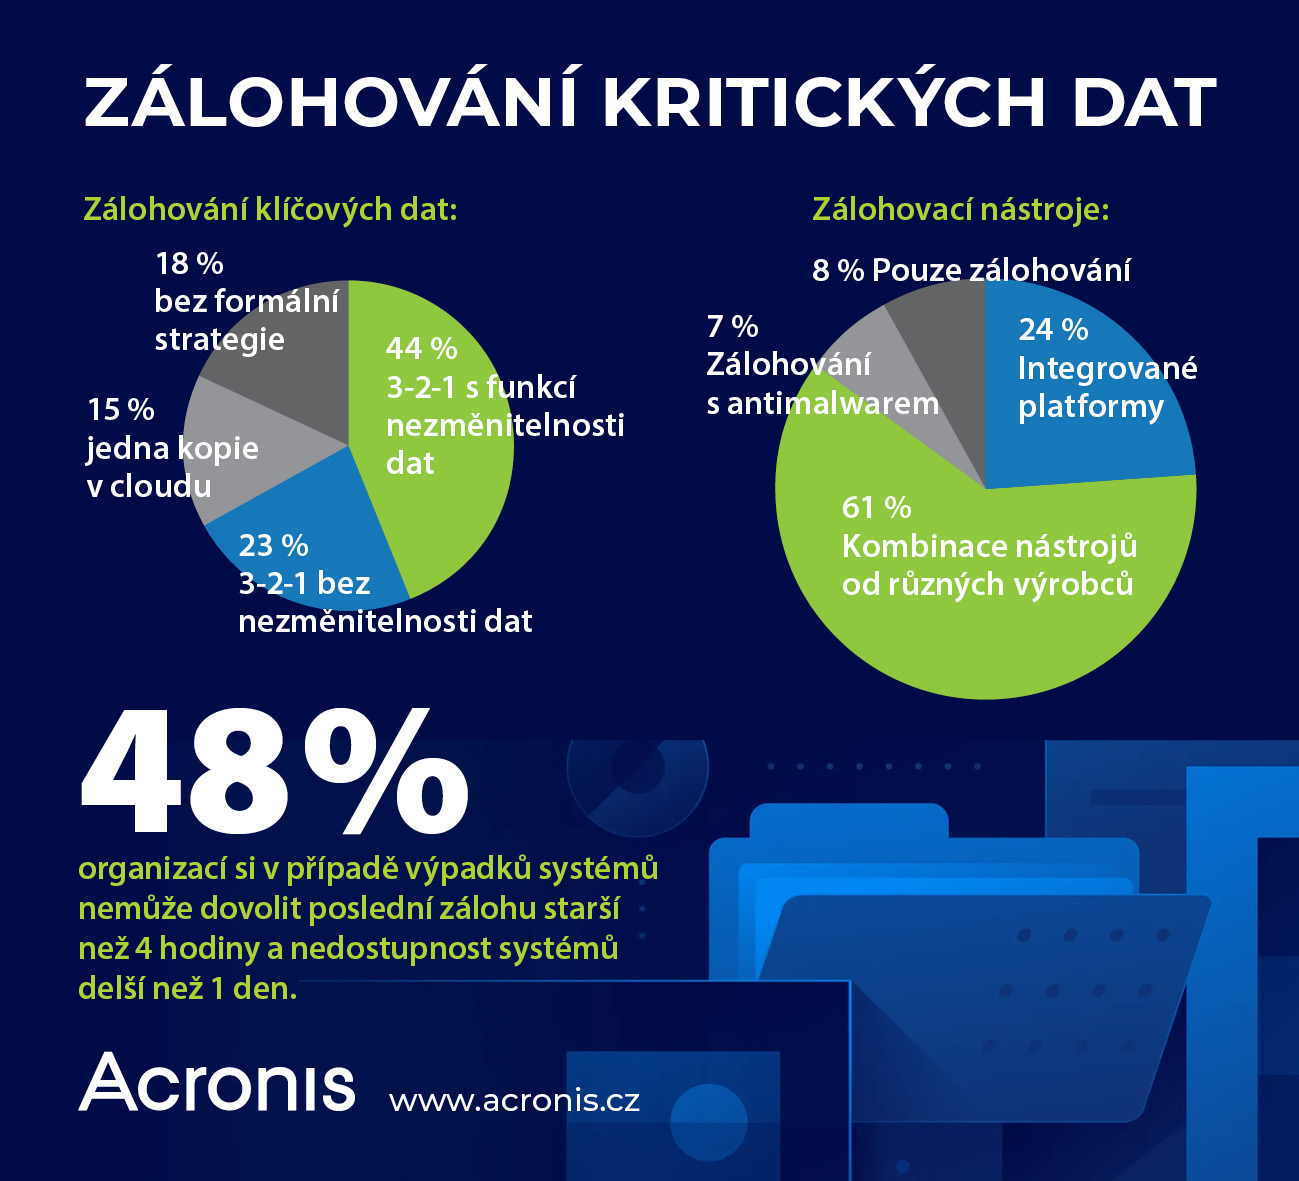
PRÁGA, 2025. november 26. – Acronis, a kiberbiztonsági megoldások piacának globális vezetője bemutatta cseh és szlovák IT-partnerei körében végzett felmérésének eredményeit, amely a vállalati adatok védelmének és a katasztrófa utáni helyreállításnak (DR) a stratégiájára összpontosított. A felmérés válaszadóinak közel fele jelezte, hogy rendszerleállás esetén nem engedheti meg magának, hogy a legutóbbi biztonsági mentés 4 óránál régebbi legyen, illetve hogy a rendszerek 1 napnál hosszabb ideig ne legyenek elérhetők. A szervezetek többsége azonban továbbra is különálló adatvédelmi és kiberbiztonsági rendszereket használ, ami némileg megnehezíti az ilyen követelmények teljesítését.
A vállalati adatok növekvő mennyisége és jelentősége miatt egyre több szervezet egészíti ki az alapvető biztonsági mentést további biztonsági elemekkel, például a mentések megváltoztathatatlanságának funkciójával vagy katasztrófa utáni helyreállítással. A biztonsági mentés 3-2-1 aranyszabálya lassan szabvánnyá válik, és csak kevés szervezet engedheti meg magának, hogy ne rendelkezzen legalább egy adatmásolattal a fizikai telephelyen kívül – akár a felhőben, akár offline tárolóban.
A felmérés legérdekesebb megállapításai:
- A kulcsfontosságú adatok biztonsági mentéséhez a vállalatok 44%-a a 3-2-1 stratégiát használja az adatok megváltoztathatatlanságának funkciójával, 23% a 3-2-1 stratégiát e funkció nélkül, 15%-nak egy példánya van a felhőben, 18% pedig formális stratégia nélkül készít biztonsági mentést.
- Integrált biztonsági mentési és biztonsági platformokat a vállalatok 24%-a használ, különböző szállítóktól származó, nem integrált eszközök kombinációját 61%, biztonsági mentést antimalware megoldással 7%, kizárólag biztonsági mentést pedig 8%.
- A válaszadók 17%-a elvárja, hogy a katasztrófa utáni helyreállítási (DR) rendszerek legfeljebb 1 órás mentést garantáljanak (RPO), és hogy az üzemzavar utáni helyreállítási idő legfeljebb 4 óra legyen (RTO). 31% legfeljebb 4 órás RPO-t és 1 napos RTO-t, 37% legfeljebb 1 napos RPO-t és 3 napos RTO-t vár el, a válaszadók 15%-a pedig semmilyen módon nem határozza meg követelményeit.
„Az adatok ma minden vállalat számára a legértékesebb eszközt jelentik, és az az idő, amely kritikus adatok nélkül még elfogadható következményekkel túlélhető, gyakorlatilag a nullához közelít” – mondta Štěpán Bínek, az Acronis felhőmegoldások értékesítési vezetője a ZEBRA SYSTEMS vállalatnál. „Ezért egyre több szervezet emeli a biztonsági mentési és helyreállítási megoldásaival szembeni elvárásait, hogy kiesés esetén minimalizálja az adatvesztést, és a lehető leggyorsabban helyreállítsa a működést. Ezeknek az igényeknek leginkább egy integrált megoldás felel meg, amely biztonsági mentési, katasztrófa utáni helyreállítási és biztonsági funkciókat is tartalmaz, beleértve a zsarolóvírusok elleni védelmet, az EDR-t és a sebezhetőségek vizsgálatát.”
A cikk szerzője: ZEBR.ai szerkesztőség



