

A vállalati e-mailek jelentősége napjainkban jelentősen megnőtt
PRÁGA, 2020. október 26. – A vállalati hálózatok biztonsági megoldásainak szállítója, a GFI Software, kijelentette, hogy a távmunka jelentősen növeli a vállalati e-mailes kommunikáció jelentőségét, valamint annak kieséséből eredő lehetséges károkat is. A szervezeteknek ezért többrétegű védelemmel kell megerősíteniük elektronikus levelezésüket, hogy minimalizálják a levelezési infrastruktúrájukat, illetve vállalati hálózataikat érő e-mailes támadásokból fakadó kockázatokat.
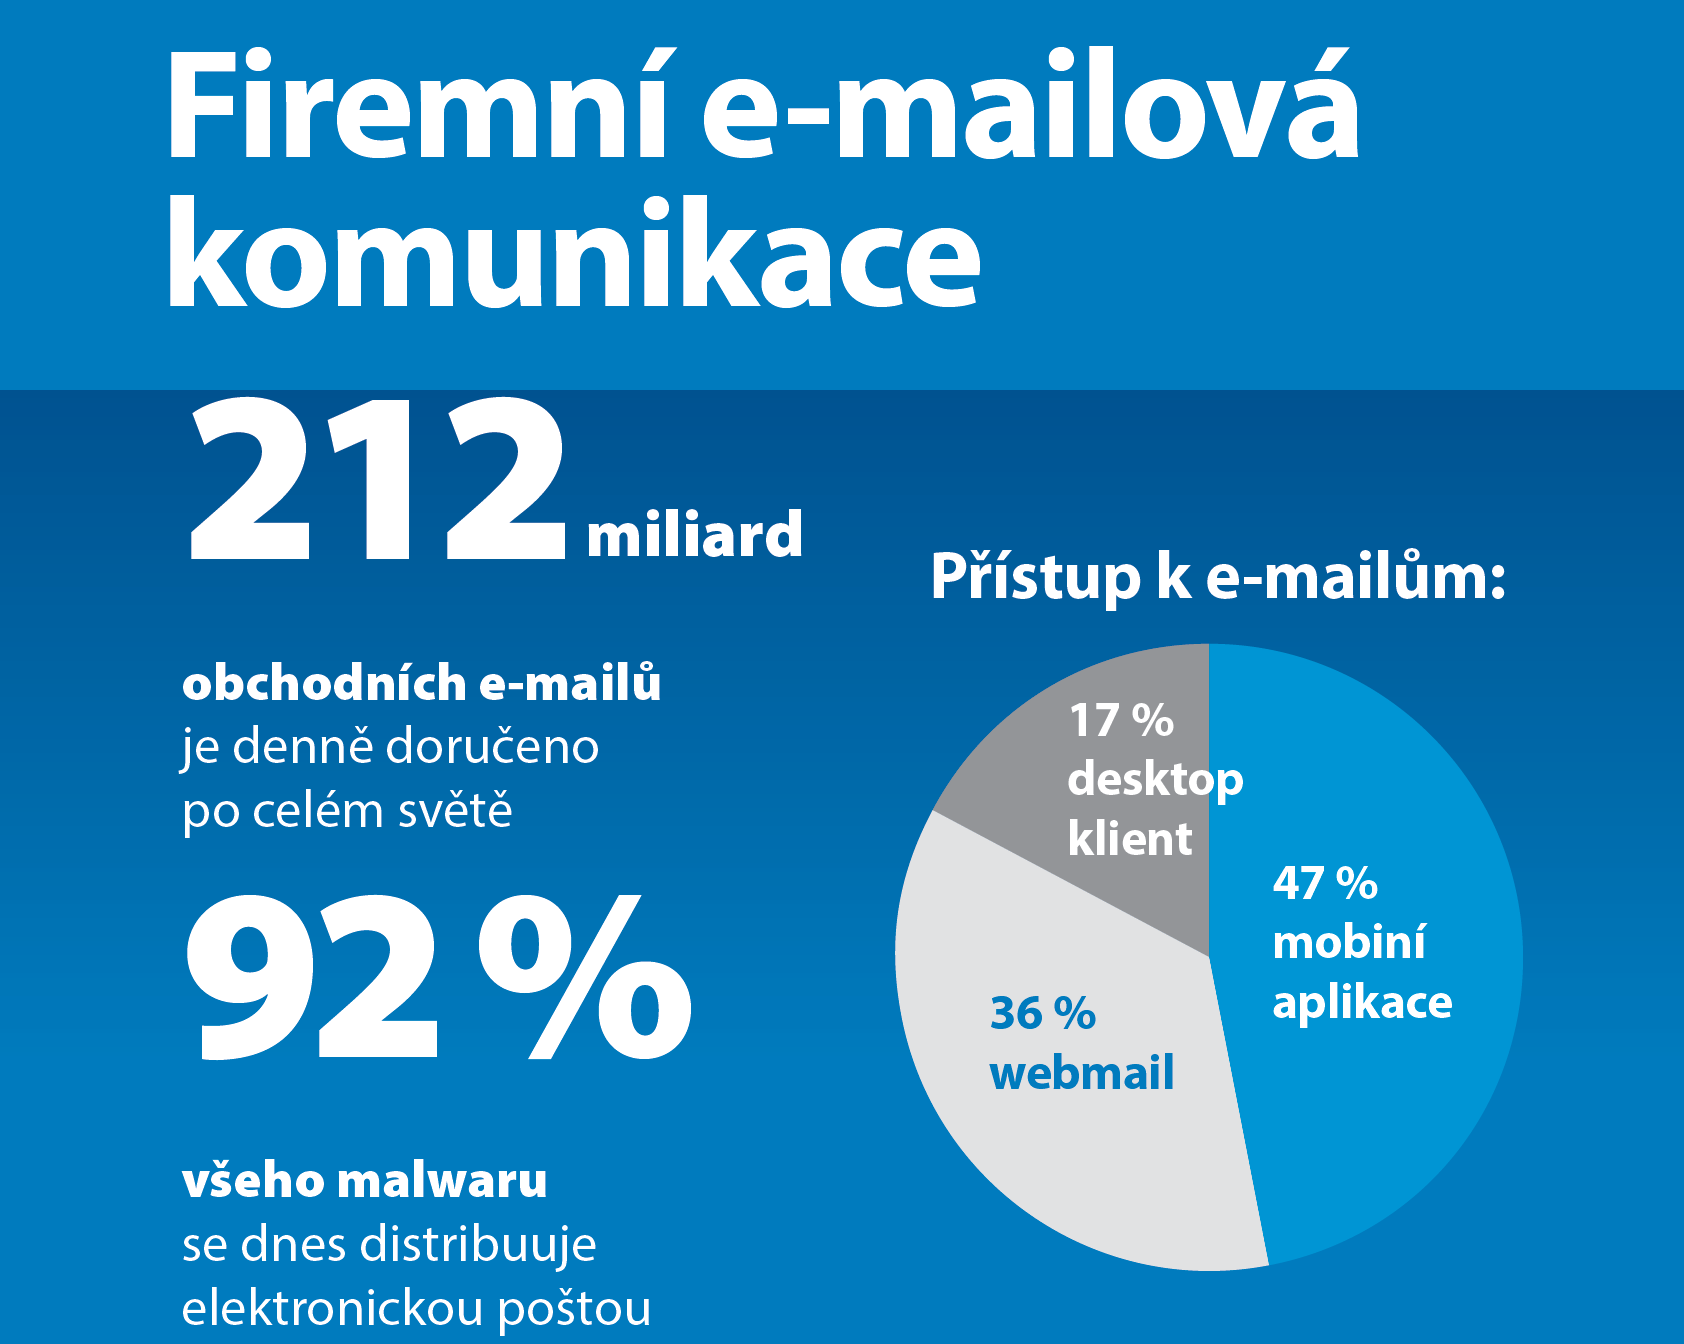
Az e-mail az üzleti kommunikáció első számú platformja – naponta 212 milliárd üzleti e-mailt kézbesítenek, miközben a felhasználók 91%-a naponta ellenőrzi postafiókját. A GFI Software szerint jelenleg 47%-uk mobiltelefonos vagy táblagépes alkalmazásból, 36%-uk webmailen keresztül, 17%-uk pedig asztali alkalmazásokból fér hozzá postafiókjához. Napjainkban az összes kártevő 92%-a e-mailben terjed, és a szervezetek 48%-a már tapasztalt adathalász támadást.
„A legtöbb ember az e-mailes támadás alatt leggyakrabban adathalászatot vagy fertőzött oldalakra vezető hivatkozásokat tartalmazó spamet ért” – mondta Jozef Kačala, a GFI Software EMEA- és APAC-régióért felelős értékesítési mérnöke. „A szervezeteket azonban ma már számos más típusú fenyegetés is érinti, például adware, scareware, man-in-the-middle vagy szolgáltatásmegtagadásos (DoS) támadás. A DoS-támadások például a levelezőszerver túlterheléséhez és az üzleti kommunikáció ellehetetlenüléséhez vezethetnek, ami végzetes következményekkel járhat a szervezet üzletmenetének folytonosságára nézve.”
A támadók fő célpontjai általában a vállalati adatok, levelezőlisták, ügyféllisták, érzékeny személyes adatok, termékfejlesztési tervek, pénzügyi részletek és minden olyan információ, amelyet pénzzé tehetnek – akár értékesítéssel, akár zsarolással. A levelezőszervert azonban e-mailes támadások terjesztésére is felhasználhatják, amelyek a szerver blokkolásához és az e-mailes kommunikáció megbénulásához vezetnek. Ezért többrétegű e-mailes védelmet kell alkalmazni.
Mielőtt a postafiókba kézbesítik, az e-mailnek több védelmi szinten kell áthaladnia:
- SMTP-szint – már az átvitel során az IP- és IP DNS-blokkolólisták, a greylisting és a címtárbetakarítás elleni védelem segítségével megállapítható, hogy a beérkező e-mail kockázatot jelent-e. Hasonlóképpen a kimenő e-maileket is ellenőrizni kell, hogy a levelezőszerver ne kerüljön blokkolólistára.
- Víruskereső motorok – a vírusokat tartalmazó e-mailek kiszűrésére
- Tartalomszűrés – a nem kívánt tartalmak kiszűrésére az e-mailből vagy annak mellékletéből
- Spamellenes motorok – adathalászat- és hamisítás elleni, valamint további szűrőket tartalmaznak, beleértve az aktuális online adatbázisokat használó passzív és aktív szűrőket is.
A GFI Software helyszíni és felhőalapú e-mailvédelmi verziót is kínál. A helyszíni GFI MailEssentials megoldás a levelezőszerver szintjén telepített szoftver, amely spamvédelem és 5 víruskereső motor segítségével szűri az e-maileket. A felhőalapú MailSecurity megoldás. GFI MailSecurity egy könnyen használható SaaS e-mailbiztonsági megoldás, amely minden beérkező elektronikus levelet átvizsgál, és blokkolja a spameket, a vírusokat tartalmazó e-maileket és az adathalász kísérleteket. A szervezetek számára a felhőalapú megoldás minden előnyét biztosítja, beleértve az egyszerű bevezetést, a könnyű kezelést, a webportálon keresztüli gyors hozzáférést és az átlátható költségeket.
A cikk szerzője: ZEBR.ai szerkesztőség



