

2017-ben 75%-kal nőtt az üzleti vállalatok hálózati védelmének feltöréseinek száma
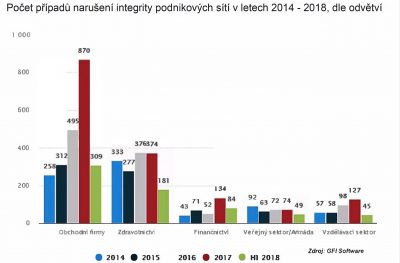
PRÁGA, 2019. január 15. – A GFI Software, a vállalati hálózatok biztonsági megoldásainak szállítója közölte, hogy az elmúlt években a vállalati hálózatok védelmének feltörései leginkább a szokásos üzleti vállalatok körében növekednek. A GFI Software megállapításai szerint az üzleti vállalatok szegmensében csak az Egyesült Államokban 309 esetet regisztráltak a tavalyi év első felében, ami lényegesen több, mint az egészségügyi szervezeteknél, közintézményeknél és iskoláknál. A vállalatok, különösen a kis- és középvállalkozások (SMB) elleni támadások száma 2017-ben 75%-kal nőtt (lásd a mellékelt grafikont).
Az SMB vállalatok az utóbbi időben egyre gyakrabban szembesülnek a vállalati internetkapcsolat áteresztőképességével kapcsolatos problémákkal. Ennek két oka lehet: a vállalati hálózat jogosulatlan használata vagy kibertámadás. A vállalati hálózatok biztonságának feltörésének egyik fő oka, hogy a felhasználók nem munkavégzési célból férnek hozzá a vállalati internetkapcsolathoz, leggyakrabban közösségi hálózatokhoz. Nemcsak a kapcsolat kapacitását terhelhetik túl, hanem elsősorban viselkedésükkel saját PC-jük fertőzését okozhatják, amely aztán az egész hálózatra átterjed.
E tevékenységek kiküszöbölése érdekében a vállalatoknak ma egyrészt megfelelő biztonsági szabályzatot kell kialakítaniuk, majd annak támogatására a következő tartalomszűrési módszereket kell alkalmazniuk:
- Meghatározott kulcsszavak közösségimédia-oldalakon történő közzétételének megelőzése;
- A közösségi médián keresztül érkező és kimenő fájltípusok (pl. Excel-táblázatok vagy adatbázisok) blokkolása;
- A gyanús, különösen játék témájú weboldalakhoz való hozzáférés blokkolása.
„Ha a hálózati rendszergazdák ma csak olyan eszközökkel rendelkeznek, mint a kapcsolatsebesség vagy a hálózati válaszidő mérése stb., valószínűleg nem lesznek képesek időben azonosítani egy kibertámadás vagy a hálózat jogosulatlan használatának veszélyét” – mondta Zdeněk Bínek, aki a GFI Software megoldások értékesítéséért felel a Cseh Köztársaságban és Szlovákiában. „Már közel egy éve kínáljuk a rendkívül előnyös GFI Unlimited licencmodellt, amely lehetővé teszi az SMB vállalatok számára, hogy biztonsági eszközeik portfólióját könnyen a vállalati hálózatok integritását átfogóan biztosító szintre bővítsék.”
A GFI Unlimited licencmodell részei, amelyek lehetővé teszik a vállalati hálózatok elleni növekvő támadásokkal szembeni hatékony védekezést, a GFI Languard megoldás, amely lefedi a gyakori fenyegetések megelőzésének átfogó igényeit és az automatizált javításkezelést, az Exinda Network Orchestrator a hálózati erőforrások használatának figyelésére és a szokatlan viselkedés azonosítására, a Kerio Control a felhasználói tevékenységek nyomon követésére, a tartalomszűrésre, valamint a vírusok és rosszindulatú szoftverek elleni védelemre, továbbá a GFI EventsManager a biztonsági naplók gyűjtésére és feldolgozására.
A cikk szerzője: ZEBR.ai szerkesztőség



