

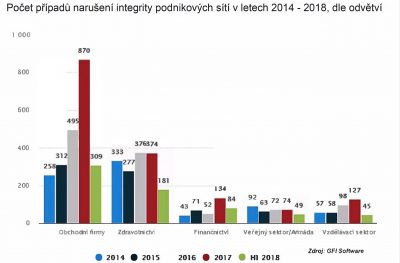
În 2017, numărul compromiterilor protecției rețelelor companiilor comerciale a crescut cu 75 %
PRAGA, 15 ianuarie 2019 – Compania GFI Software, furnizor de soluții pentru securitatea rețelelor de afaceri, a declarat că, în ultimii ani, cazurile de compromitere a protecției rețelelor de afaceri cresc cel mai mult în rândul companiilor comerciale obișnuite. Potrivit constatărilor GFI Software, numai în Statele Unite, în segmentul companiilor comerciale, au fost înregistrate 309 cazuri în prima jumătate a anului trecut, semnificativ mai multe decât în cazul organizațiilor din domeniul sănătății, instituțiilor publice și școlilor. Numărul atacurilor asupra companiilor, în special a celor mici și mijlocii (SMB), a crescut cu 75 % în 2017 (consultați graficul atașat).
În ultima perioadă, companiile SMB se confruntă tot mai des cu probleme privind capacitatea conexiunii web a companiei. Pot exista două motive: utilizarea neautorizată a rețelei de afaceri sau un atac cibernetic. Una dintre principalele cauze ale compromiterii securității rețelelor de afaceri este accesul utilizatorilor în scop neprofesional la conexiunea web a companiei, cel mai frecvent la rețelele sociale. Nu numai că aceștia pot supraîncărca capacitatea conexiunii, dar mai ales prin comportamentul lor pot provoca infectarea propriului PC, care se răspândește apoi în întreaga rețea.
Pentru a putea elimina aceste activități, companiile trebuie astăzi, pe de o parte, să stabilească o politică de securitate adecvată și, pe de altă parte, să utilizeze următoarele metode de filtrare a conținutului pentru a o sprijini:
- Prevenirea publicării unor cuvinte-cheie definite pe paginile rețelelor sociale;
- Blocarea tipurilor de fișiere primite și trimise prin rețelele sociale (de exemplu, foi de calcul Excel sau baze de date);
- Blocarea accesului la pagini web suspecte, în special cu tematică de jocuri.
„Dacă administratorii de rețea au astăzi la dispoziție doar instrumente precum măsurarea vitezei conexiunii, a timpului de răspuns al rețelei etc., probabil că nu vor putea identifica la timp amenințarea unui atac cibernetic sau a utilizării neautorizate a rețelei”, a declarat Zdeněk Bínek, responsabil pentru vânzarea soluțiilor GFI Software în Republica Cehă și Slovacia. „De aproape un an oferim un model de licențiere foarte avantajos, GFI Unlimited, care permite firmelor SMB să își extindă cu ușurință portofoliul de instrumente de securitate până la nivelul asigurării complete a integrității rețelelor de afaceri.”
Modelul de licențiere GFI Unlimited, care permite apărarea eficientă împotriva atacurilor tot mai numeroase asupra rețelelor companiei, include soluțiile GFI Languard, care acoperă nevoile complexe de prevenire a amenințărilor obișnuite și de gestionare automată a patch-urilor, Exinda Network Orchestrator pentru monitorizarea utilizării resurselor de rețea și identificarea comportamentului neobișnuit, Kerio Control pentru monitorizarea activităților utilizatorilor, filtrarea conținutului și protecția împotriva virușilor și malware-ului, precum și GFI EventsManager pentru colectarea și procesarea jurnalelor de securitate.
Autorul articolului: Redacția ZEBR.ai



