

Clienții se bazează mai degrabă pe echipe IT interne, însă tot mai mulți dintre ei sunt interesați de servicii MSP externe
PRAGA, 11 ianuarie 2024 – Compania GFI Software, furnizor de soluții de securitate pentru rețelele de întreprindere, a declarat că, potrivit sondajului realizat în rândul partenerilor și clienților săi globali, doar 31 % dintre respondenți au răspuns că firmele SMB sunt bine pregătite pentru un posibil atac cibernetic. 47 % dintre acestea se bazează exclusiv pe personal intern, iar 6 % nici măcar nu abordează deloc securitatea IT. Totuși, firmele SMB pot deveni victime ale atacurilor cu o probabilitate cel puțin la fel de mare ca firmele mari, tocmai din cauza apărării lor slabe.
Majoritatea companiilor SMB au în prezent cel mult un specialist în securitate cibernetică, iar multe dintre ele nu au niciunul. Totodată, majoritatea atacurilor asupra firmelor SMB exploatează un număr semnificativ de vulnerabilități conținute în sisteme și aplicații neactualizate. Astfel, malware-ul, e-mailurile de phishing, ransomware-ul, atacurile DDoS sau atacurile de tip man-in-the-middle pot ajunge cu ușurință la acestea.
Un exemplu tipic de firmă mică îl reprezintă operatorii de bistrouri sau cafenele, populare în prezent, cu câțiva angajați. Pentru o productivitate mai mare și pentru a fi mai receptivi față de clienți, aceștia pot introduce, de exemplu, comenzi online prin telefon mobil, care însă poate deveni ținta unui atac cibernetic menit să exploateze datele de plată ale clienților. În cele din urmă, acest lucru poate duce la furtul clienților, pierderea încrederii și, adesea, la încetarea activității – doar pentru că nu au considerat securitatea IT importantă și nu au avut pe nimeni care să se ocupe de ea.
Rezultatele sondajului realizat în rândul partenerilor și clienților GFI Software:
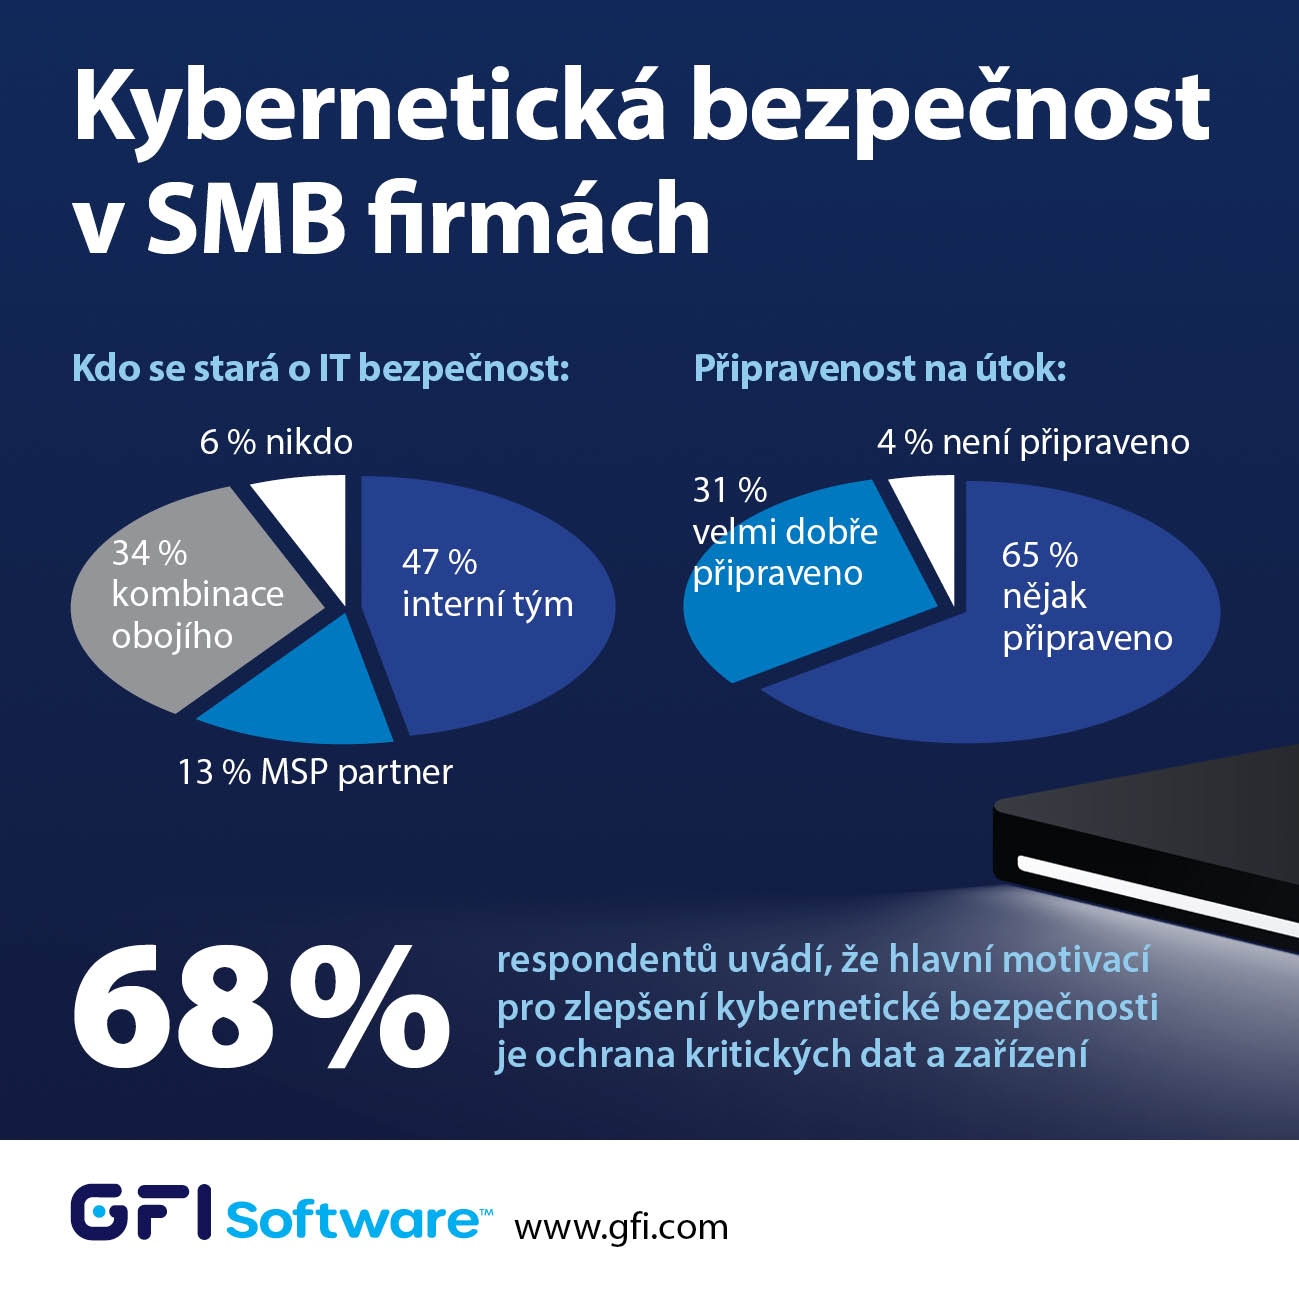
- În firmele SMB, securitatea IT este gestionată în 47 % dintre cazuri de o echipă internă, în 13 % dintre cazuri de un partener MSP, în 34 % dintre cazuri de o combinație a ambelor, iar 6 % nu își gestionează deloc securitatea cibernetică.
- Din perspectiva apărării împotriva unui potențial atac cibernetic, 65 % consideră că firmele SMB sunt într-o anumită măsură pregătite, 31 % sunt foarte bine pregătite, iar 4 % nu sunt pregătite.
- Principalele motivații pentru îmbunătățirea securității cibernetice sunt protejarea datelor și dispozitivelor critice (68 % dintre respondenți), prevenirea pierderilor financiare (29 %) și respectarea cerințelor legale (3 %)
„Pentru firmele SMB, securitatea cibernetică nu mai este o opțiune, ci o necesitate”, a declarat Jozef Kačala, Vicepresident of Global Sales Engineering la GFI Software. „Având în vedere posibilitățile lor financiare, ele dispun în cel mai bun caz de o echipă formată dintr-o singură persoană, iar în cel mai rău caz de niciuna. Deși majoritatea clienților noștri preferă personalul intern, se observă o creștere clară a interesului pentru externalizarea securității IT către furnizori MSP profesioniști, întrucât jumătate dintre ei utilizează deja cel puțin parțial un serviciu MSP. La GFI urmărim îndeaproape această tendință și le oferim partenerilor noștri versiuni MSP ale produselor noastre, inclusiv GFI LanGuard MSP, Kerio Connect MSP și Kerio Control MSP.”
Autorul articolului: Redacția ZEBR.ai






