

Klientët mbështeten më shumë te ekipet e brendshme të IT-së, por gjithnjë e më shumë prej tyre po interesohen për shërbime të jashtme MSP
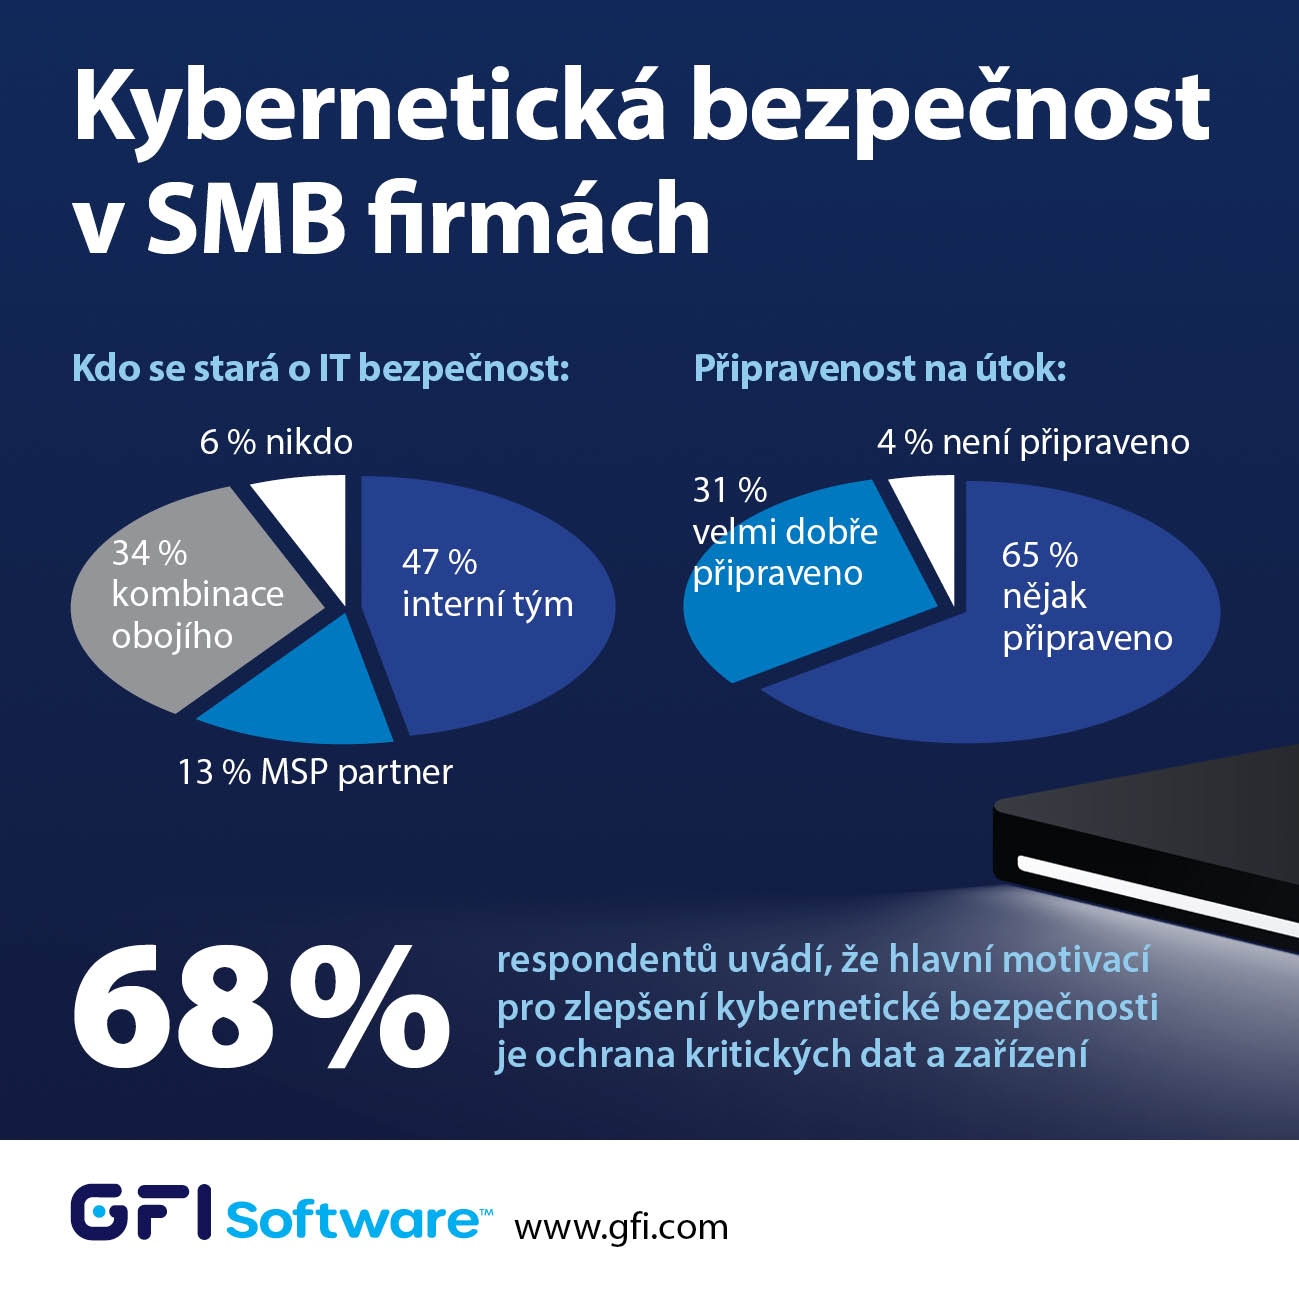
PRAGË, 11 janar 2024 – Kompania GFI Software, ofrues i zgjidhjeve të sigurisë në rrjetet e ndërmarrjeve, njoftoi se, sipas një sondazhi të kryer mes partnerëve dhe klientëve të saj globalë, vetëm 31% e të anketuarve u përgjigjën se kompanitë SMB janë të përgatitura mirë për një sulm të mundshëm kibernetik. 47% e tyre mbështeten vetëm te personeli i brendshëm dhe 6% madje nuk e trajtojnë fare sigurinë e IT-së. Ndërkohë, kompanitë SMB mund të bëhen viktimë e sulmeve të paktën me të njëjtën mundësi si kompanitë e mëdha, pikërisht për shkak të mbrojtjes së tyre të dobët.
Sot, shumica e kompanive SMB kanë maksimumi një specialist të sigurisë kibernetike, ndërsa shumë prej tyre nuk kanë asnjë. Ndërkohë, shumica e sulmeve ndaj kompanive SMB shfrytëzojnë një numër të konsiderueshëm dobësish që gjenden në sisteme dhe aplikacione të papërditësuara. Në këtë mënyrë, malware, email-et phishing, ransomware, sulmet DDoS ose sulmet man-in-the-middle mund të arrijnë lehtësisht tek ato.
Një shembull tipik i një kompanie të vogël janë operatorët e bistrove ose kafeneve, sot shumë të njohura, me pak punonjës. Për të rritur produktivitetin dhe për t'u shërbyer më mirë klientëve, për shembull, ata përdorin porositë online përmes telefonit celular, i cili mund të bëhet objekt i një sulmi kibernetik me qëllim keqpërdorimin e të dhënave të pagesave të klientëve. Në fund, kjo çon në vjedhjen e klientëve, humbjen e besimit dhe shpesh në mbylljen e biznesit – vetëm sepse nuk e konsideruan sigurinë e IT-së të rëndësishme dhe nuk kishin askënd që të kujdesej për të.
Rezultatet e sondazhit mes partnerëve dhe klientëve të GFI Software:
- Në 47% të rasteve, siguria e IT-së në kompanitë SMB menaxhohet nga një ekip i brendshëm; në 13% të rasteve nga një partner MSP; në 34% nga një kombinim i të dyjave, ndërsa 6% nuk e menaxhojnë fare sigurinë e tyre kibernetike.
- Nga këndvështrimi i mbrojtjes kundër një sulmi të mundshëm kibernetik, 65% mendojnë se kompanitë SMB janë disi të përgatitura, 31% janë shumë mirë të përgatitura dhe 4% nuk janë të përgatitura.
- Motivimi kryesor për përmirësimin e sigurisë kibernetike është mbrojtja e të dhënave dhe pajisjeve kritike (68% e të anketuarve), parandalimi i humbjeve financiare (29%) dhe përmbushja e kërkesave ligjore (3%)
“Për kompanitë SMB, siguria kibernetike nuk është më zgjedhje, por domosdoshmëri,” tha Jozef Kačala, Zëvendëspresident i Inxhinierisë Globale të Shitjeve në GFI Software. “Megjithatë, për shkak të mundësive të tyre financiare, në rastin më të mirë kanë në dispozicion një ekip me një anëtar, ndërsa në rastin më të keq asnjë. Edhe pse shumica e klientëve tanë preferojnë personelin e brendshëm, vërehet një rritje e qartë e interesit për outsourcing të sigurisë së IT-së te ofruesit profesionistë MSP, pasi tashmë gjysma përdorin të paktën pjesërisht një shërbim MSP. Në GFI e ndjekim nga afër këtë trend dhe u ofrojmë partnerëve tanë versione MSP të produkteve tona, përfshirë GFI LanGuard MSP, Kerio Connect MSP dhe Kerio Control MSP.”
Autori i artikullit: Redaksia ZEBR.ai






