

Zaskrbljujoč trend je uporaba umetne inteligence (AI) za napade in znatna rast kraje podatkov
PRAHA, 3. julija 2023 – Acronis, globalni vodilni ponudnik rešitev za kibernetsko zaščito, je danes objavil rezultate svoje redne polletne študije Acronis Cyberthreats Report, ki temelji na podatkih, pridobljenih z več kot 1 milijona končnih točk, zaščitenih s tehnologijami Acronis. Podatki, pridobljeni v prvi polovici leta 2023, kažejo na vse večjo raven uporabe generativne umetne inteligence (AI), kot je na primer ChatGPT, za ustvarjanje zlonamerne vsebine in izvajanje sofisticiranih napadov.
Glavna nevarnost za podjetja SMB ostaja izsiljevalska programska oprema – čeprav število novih različic upada, resnost napadov ostaja visoka. Enako resne so kraje podatkov in poverilnic, ki se uporabljajo za dostop do občutljivih podatkov. V prvi polovici leta so kibernetski centri Acronis zaznali 464 % več e-poštnih phishing napadov v primerjavi z istim obdobjem lani. Kibernetski napadalci vse bolj uporabljajo umetno inteligenco (AI) za ustvarjanje, avtomatizacijo, razširjanje in izboljševanje napadov s tehnikami aktivnega učenja.
„Intenzivnost kibernetskih napadov se je leta 2023 znova povečala, kar dokazuje aktivnost hekerjev, ki še naprej širijo in izboljšujejo metode napadanja sistemov,“ je povedal Candid Wuest, podpredsednik Acronis za raziskave in razvoj. „Da bi se organizacije lahko ubranile pred temi nepredvidljivimi grožnjami, potrebujejo agilno, celovito in centralizirano rešitev, ki zagotavlja potreben pregled za razumevanje napadov, razumevanje konteksta in pravilen odziv na katero koli grožnjo – pa naj gre za zlonamerno programsko opremo, ranljivost sistemov ali kar koli vmes.“
Najzanimivejše ugotovitve raziskave:
- Število javno znanih primerov napadov z izsiljevalsko programsko opremo nenehno narašča, rekordno število (več kot 400 primerov) pa je doseglo marca letos.
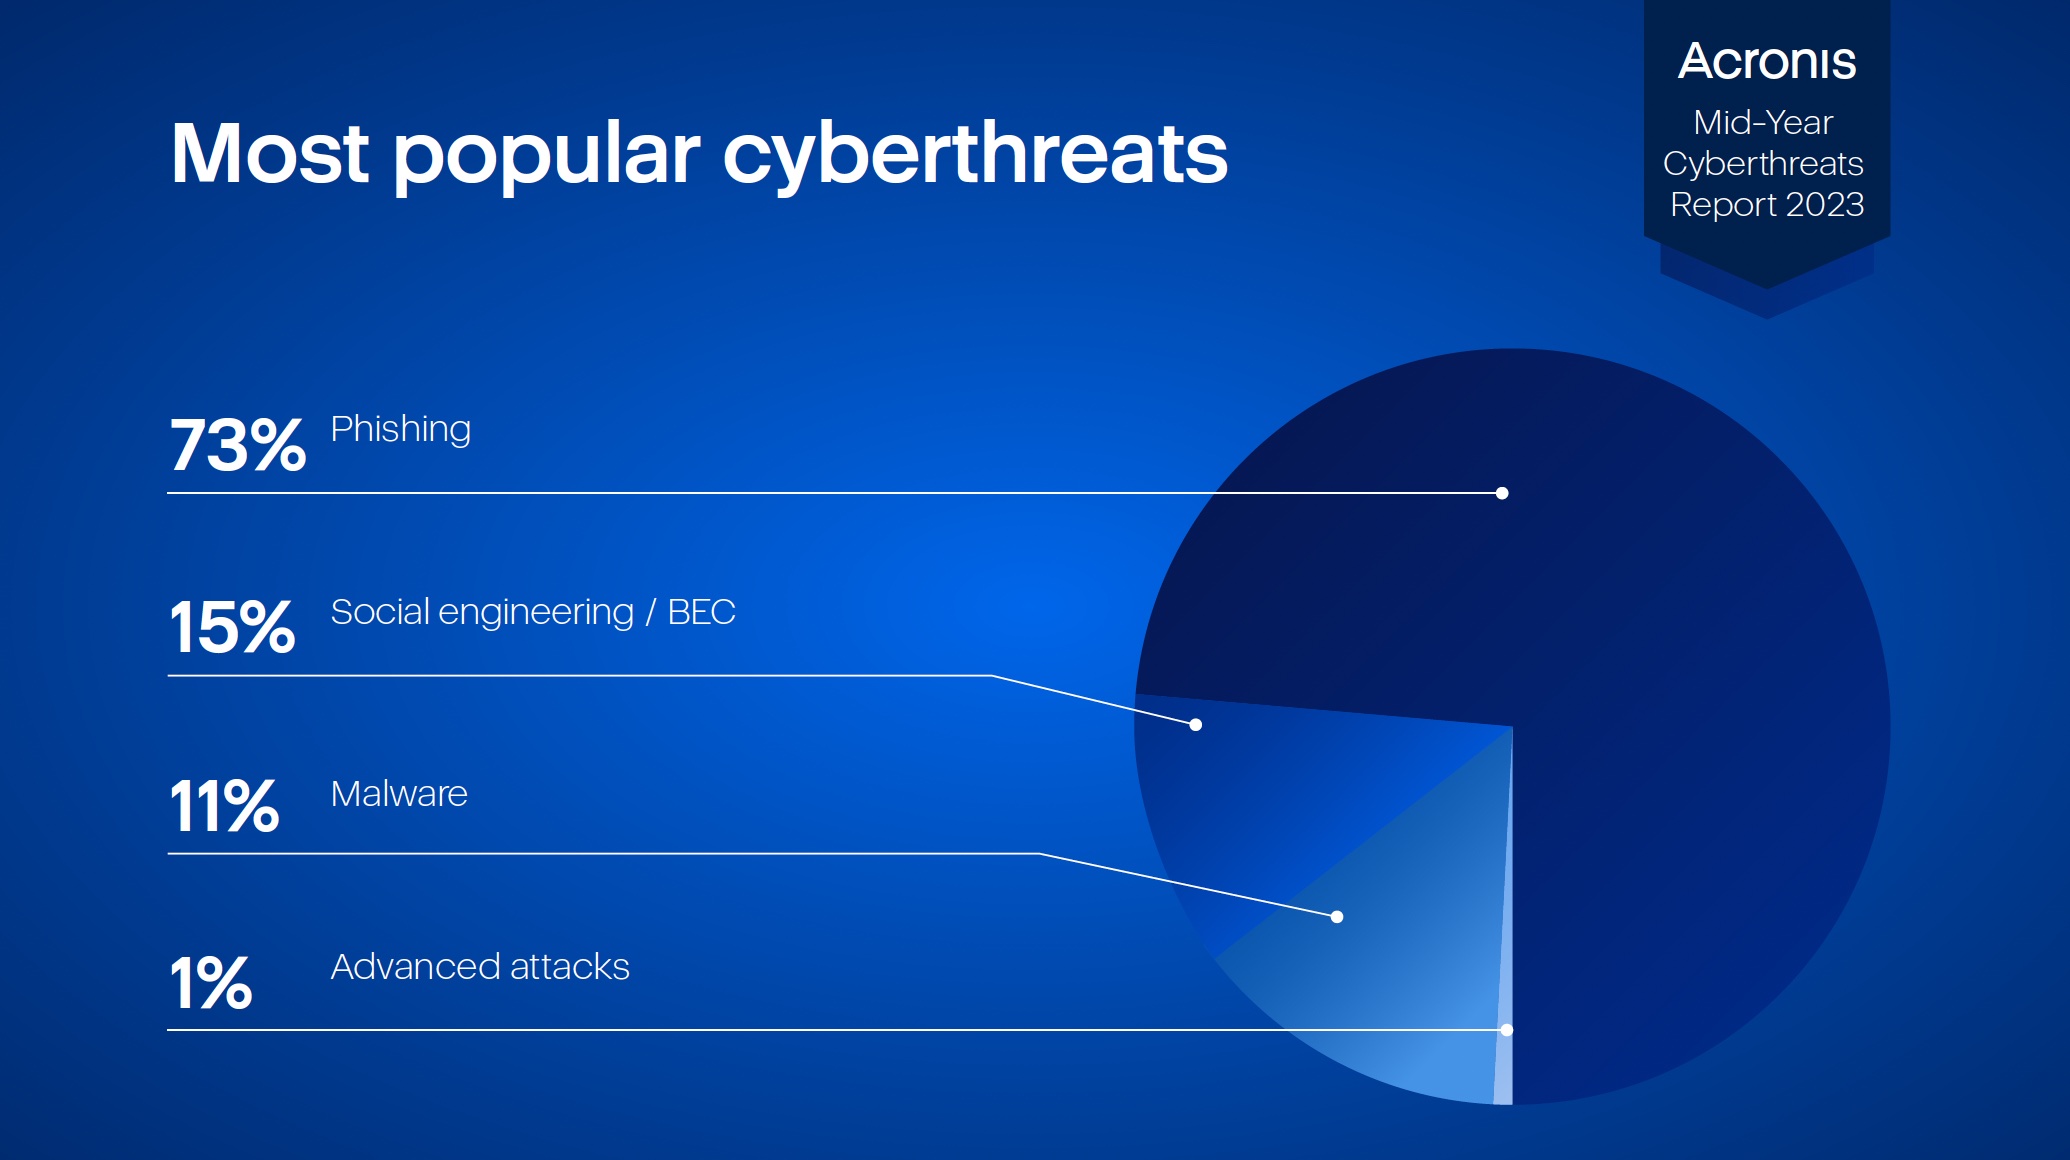
- Phishing s 73 % vseh e-poštnih napadov globalno ostaja najpogosteje uporabljen vektor napadov, takoj za njim so s 15 % napadi BEC. V Evropi je to razmerje 63 % proti 24 %.
- Vse več je kraj podatkov pri velikih podjetjih; podjetju T-Mobile v ZDA so bili na primer odtujeni osebni podatki 37 milijonov strank.
- Orodja generativne AI se uporabljajo za ustvarjanje zlonamernih e-poštnih sporočil, avtomatizirano ustvarjanje zlonamerne programske opreme, iskanje programskih ranljivosti, deepfake dezinformacije ali izvajanje napadov DDoS.
Ob teh trendih Acronis poudarja potrebo po proaktivnih korakih na področju kibernetske zaščite, ki vključujejo večplastno varnostno rešitev, ki združuje zaščito pred zlonamerno programsko opremo, zaščito končnih točk (EDR), preprečevanje izgube podatkov (DLP), zaščito pred zlonamernimi e-poštnimi sporočili, ocenjevanje ranljivosti, upravljanje in nadzor (RMM) ter varnostno kopiranje. Z naprednimi rešitvami, ki uporabljajo umetno inteligenco, strojno učenje in vedenjsko analitiko, lahko uporabniki zmanjšajo trenutna tveganja napadov z izsiljevalsko programsko opremo in kraj podatkov.
Za več informacij o aktualnem poročilu Acronis Cyberthreats Report ali za njegov prenos obiščite https://www.acronis.com/en-us/resource-center/resource/acronis-mid-year-cyberthreats-report-2023/
Avtor članka: Uredništvo ZEBR.ai






