

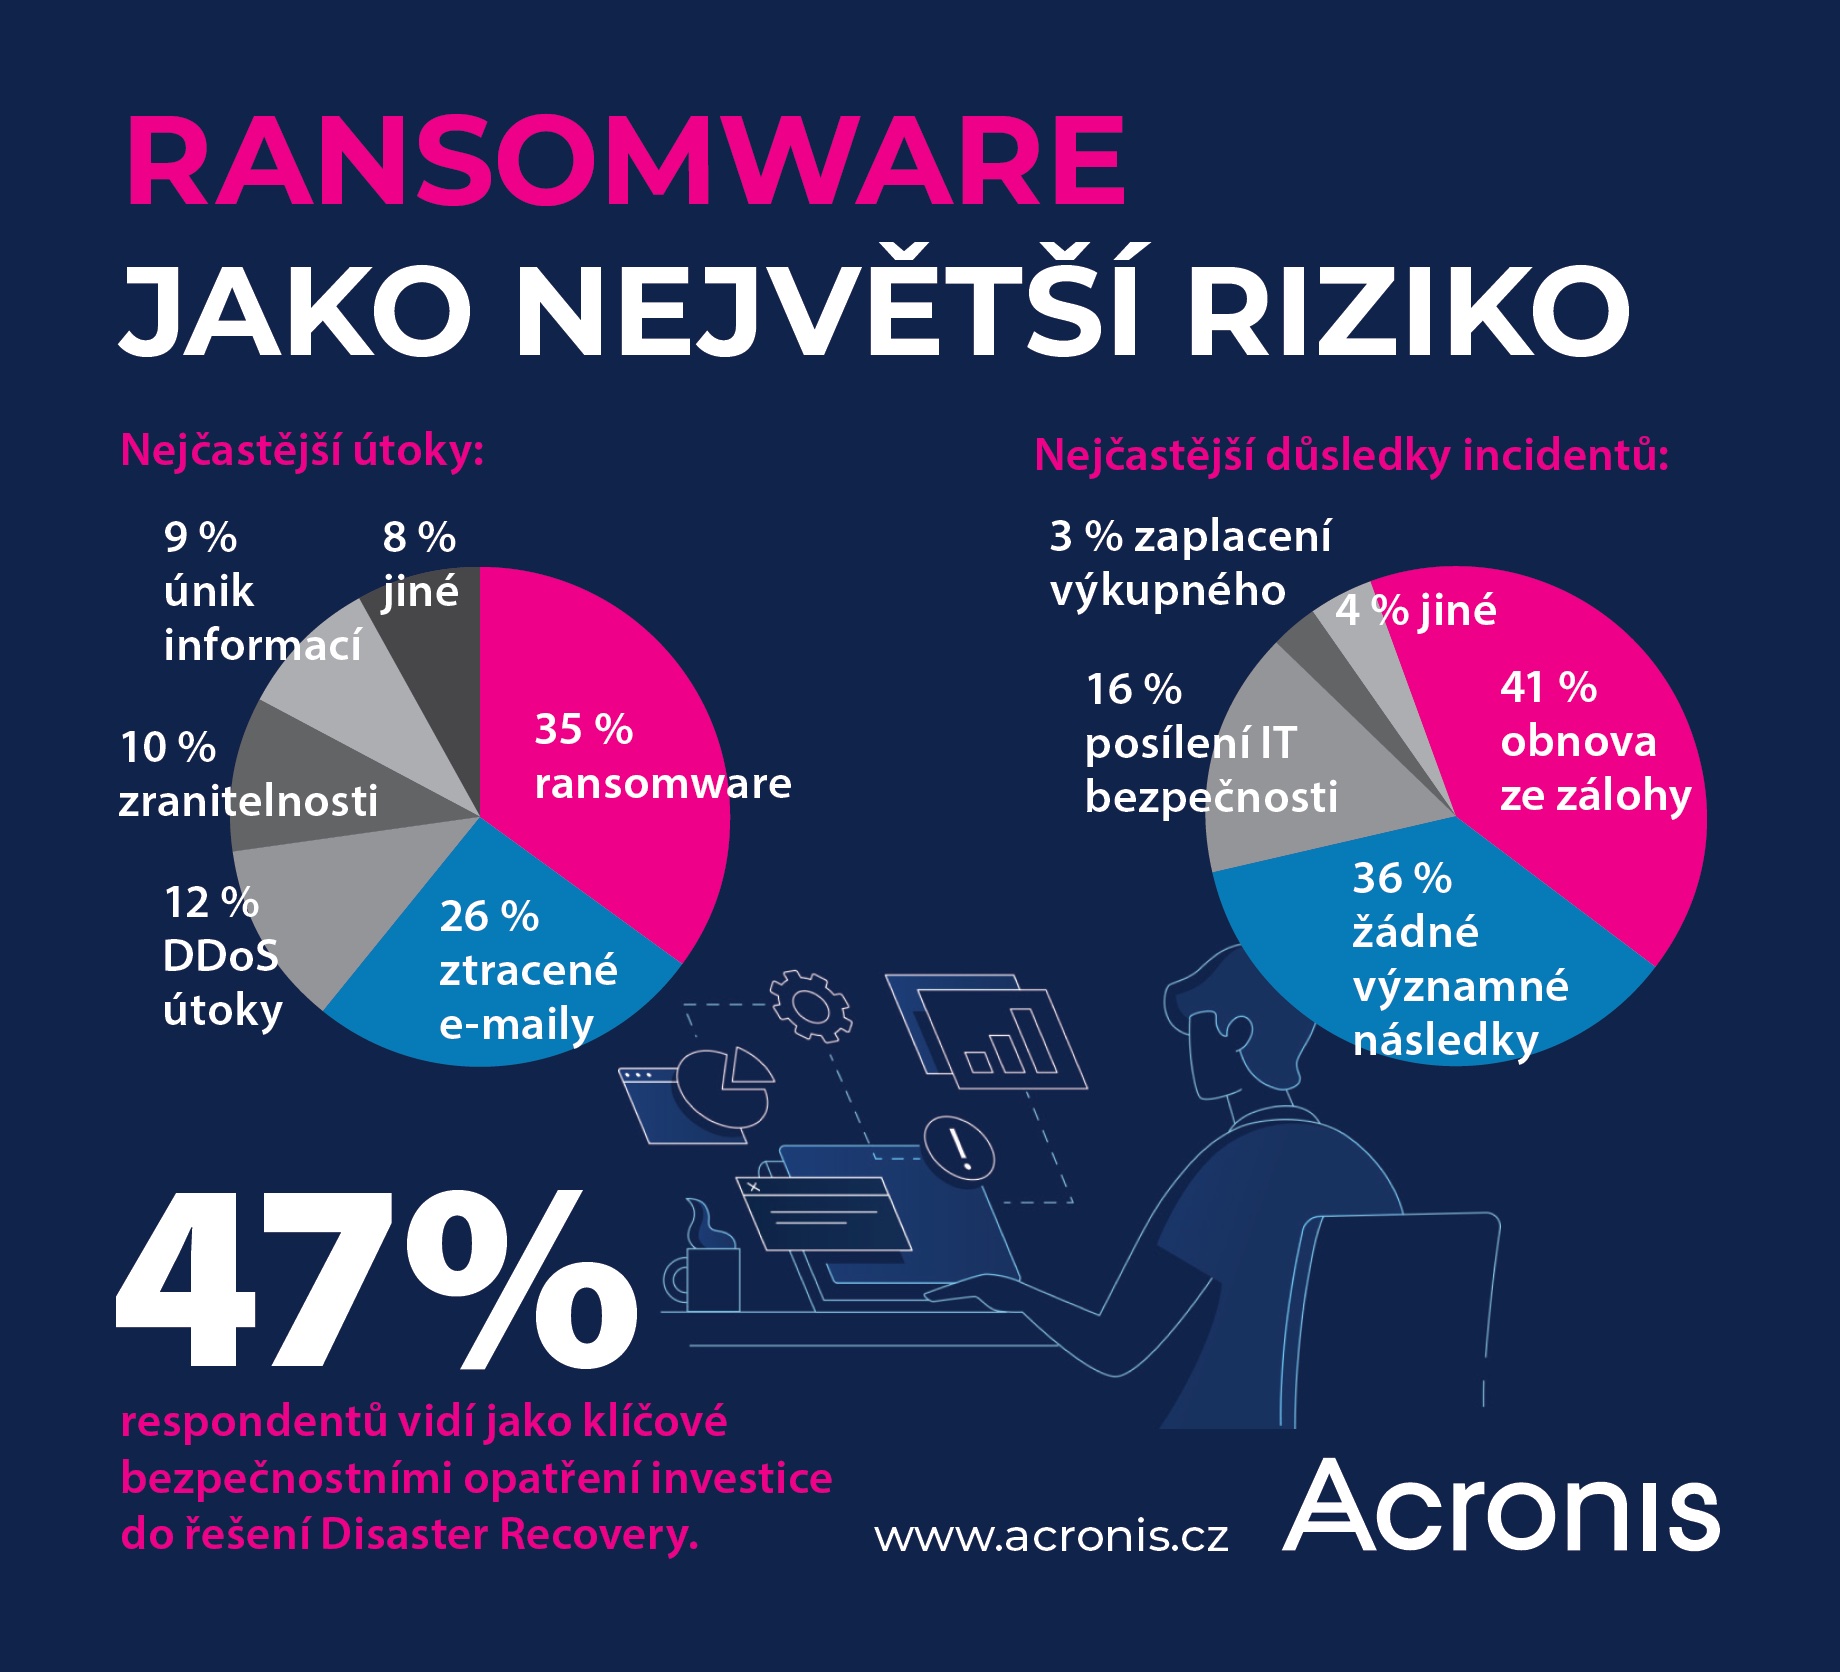
41 % anketirancev navaja, da je najverjetnejša rešitev po kibernetskem napadu obnovitev podatkov iz varnostne kopije
PRAHA, 24. januar 2023 – Acronis, globalni vodilni ponudnik rešitev za kibernetsko zaščito, je predstavil rezultate raziskave, v kateri je več kot tretjina ponudnikov IT-varnosti na Češkem in Slovaškem navedla, da so se lani največ ukvarjali z napadi z izsiljevalsko programsko opremo. Raziskava je bila izvedena januarja 2023 med prodajalci podjetja ZEBRA SYSTEMS, ki je ekskluzivni distributer rešitev Acronis na Češkem, Slovaškem in v jugovzhodni Evropi.
Raziskava je razkrila, da tveganje napadov z izsiljevalsko programsko opremo nenehno narašča in postaja glavna grožnja za vse vrste in velikosti organizacij. Čeprav se je z najslabšo možnostjo, torej plačilom odkupnine, srečalo le malo ponudnikov IT, jih je več kot polovica morala pri svojih strankah zaradi napadov obnoviti izgubljene podatke ali okrepiti IT-varnost. 45 % anketirancev napoveduje, da bo eden glavnih varnostnih ukrepov proti napadom v letošnjem letu vzpostavitev ali okrepitev sistemov Disaster Recovery.
Najzanimivejše ugotovitve raziskave vključujejo:
- 35 % prodajalcev je navedlo, da so med vsemi varnostnimi incidenti lani najpogosteje obravnavali napade z izsiljevalsko programsko opremo, 26 % izgubljena e-poštna sporočila in 12 % napade DDoS.
- Najpogostejša posledica teh incidentov je bila obnovitev izgubljenih podatkov (41 % anketirancev) in povečanje naložb v IT-varnost (16 %). Plačilo odkupnine so priznali 3 % vprašanih, 36 % pa ni občutilo pomembnih posledic napadov.
- Med ključnimi varnostnimi ukrepi anketiranci vidijo usposabljanje uporabnikov (68 %), odpravljanje ranljivosti programske opreme (62 %) in naložbe v rešitve Disaster Recovery (47 %).
„To, pred čimer so strokovnjaki za IT-varnost že dolgo opozarjali tudi pri nas, je tukaj: napadi z izsiljevalsko programsko opremo so prevzeli vrh lestvice najpogostejših varnostnih incidentov,“ je dejal Aleš Hok, komercialni direktor podjetja ZEBRA SYSTEMS. „Velik del naših partnerjev in strank je ta tveganja razumel ter gradi celovito, večplastno zaščito svoje IT-infrastrukture. Raziskava pa žal tudi kaže, da je še vedno veliko organizacij, ki temu ne namenjajo dovolj pozornosti in postajajo žrtve kibernetskih napadov – tudi večkrat.“
Avtor članka: Uredništvo ZEBR.ai



