

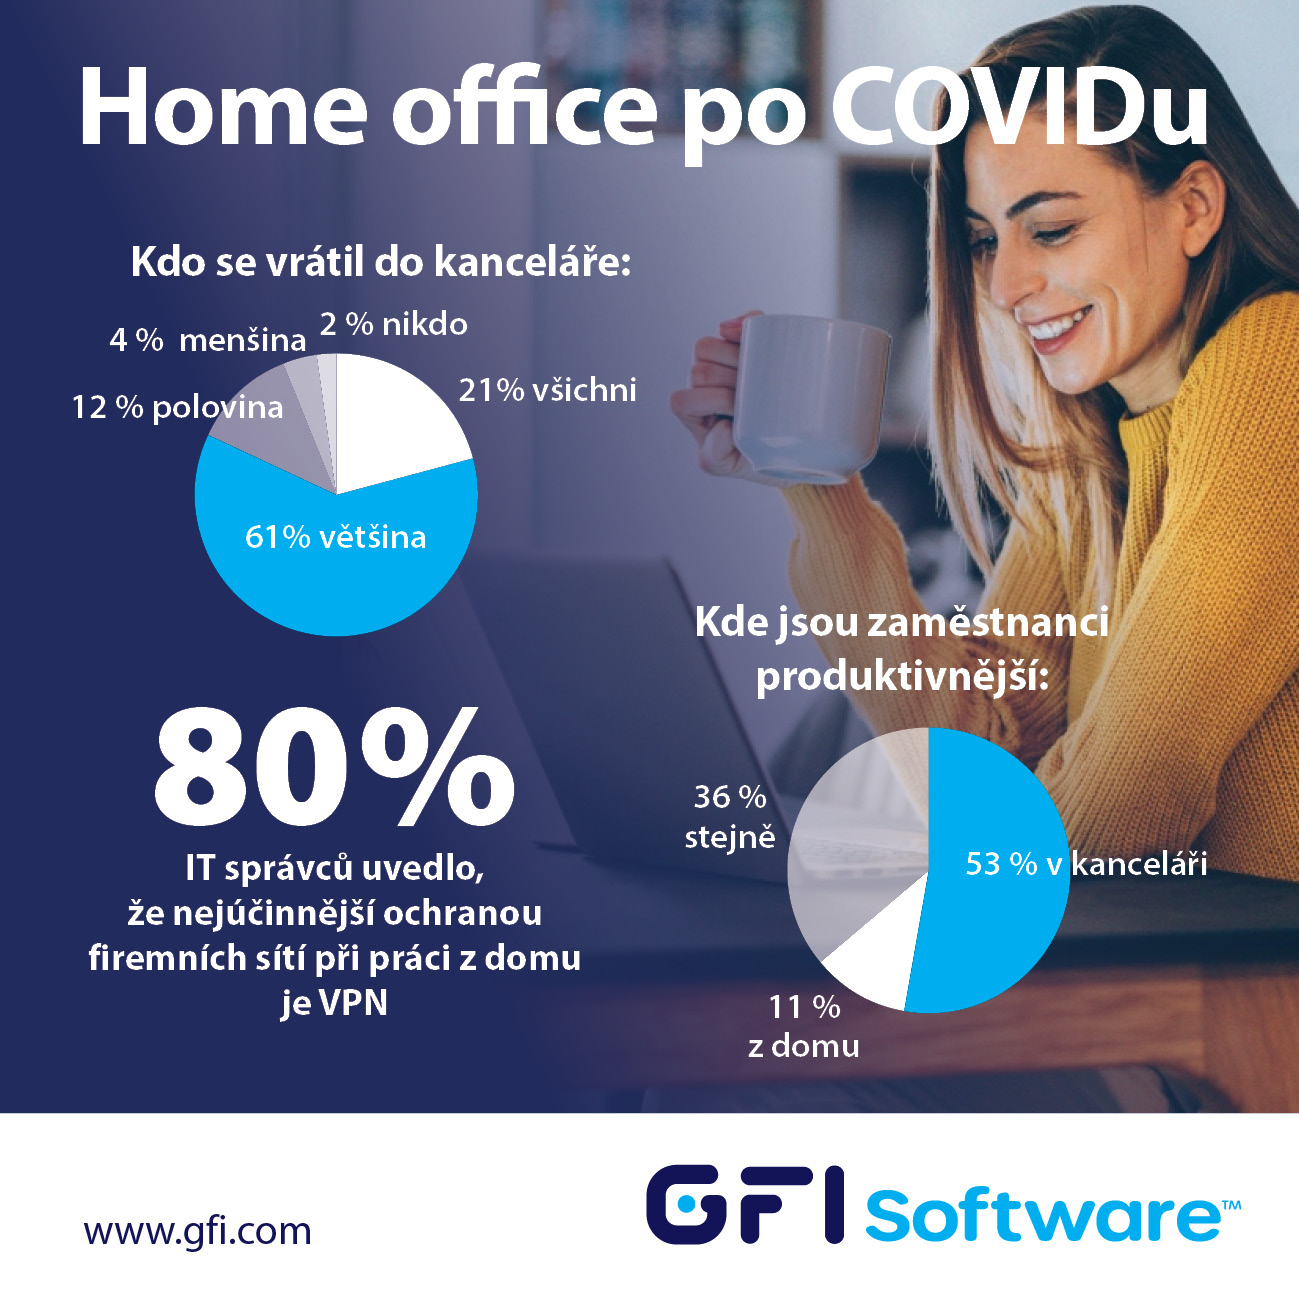
Po mnenju anketiranih IT skrbnikov je tudi po COVID-u del zaposlenih ostal na delu od doma
PRAHA, 23. junija 2022 – Podjetje GFI Software, ponudnik rešitev za varnost v poslovnih omrežjih, je navedlo, da je po njegovi raziskavi, izvedeni med partnerji na Češkem in Slovaškem, tudi po umiritvi pandemije nezanemarljiv delež zaposlenih ostal na delu od doma. Po mnenju 80 % anketiranih lokalnih IT skrbnikov je najučinkovitejša zaščita poslovnega omrežja pri delu od doma navidezno zasebno omrežje (VPN).
Čeprav se je med pandemijo večina podjetij in organizacij uspela spopasti z omejitvami z razširitvijo dela od doma in krepitvijo IT varnosti, so se zaposleni po njenem umiritvi večinoma vrnili v pisarne. Eden od razlogov je splošno prepričanje, da so zaposleni v pisarni produktivnejši kot pri delu od doma. Kljub temu je delež zaposlenih, ki delajo od doma, višji kot pred pandemijo, kar za IT skrbnike pomeni vzdrževanje visoke ravni varnosti s kombinacijo tehničnih orodij in organizacijskih ukrepov.
Med najzanimivejšimi ugotovitvami so:
- Po navedbah 21 % anketiranih IT skrbnikov so se v pisarne vrnili vsi zaposleni, po navedbah 61 % večina, po navedbah 12 % polovica, po navedbah 6 % pa je večina ali vsi zaposleni v podjetju ostali na delu od doma.
- 53 % IT skrbnikov je prepričanih, da so zaposleni produktivnejši v pisarni, 11 % doma, 36 % pa ne vidi razlike v produktivnosti.
- Med kombinacijo orodij, ki se uporabljajo za zaščito dela od doma, je po mnenju 80 % najučinkovitejše omrežje VPN, po mnenju 63 % dvofaktorska avtentikacija, po mnenju 55 % pa celovita zaščita končnih točk. 47 % jih je navedlo tudi redno usposabljanje zaposlenih na področju IT varnosti.
»Ob uvedbi zaprtja države leta 2020 se je veliko pisarniških delavcev znašlo na delu od doma, kar je večina organizacij reševala z okrepitvijo zaščite lastnih omrežij,« je povedala Marie Baranová, prodajna vodja za rešitve GFI Software v Češki republiki in na Slovaškem v podjetju ZEBRA SYSTEMS. »Vendar vrnitev zaposlenih v pisarne ne pomeni, da lahko organizacije popustijo pri zaščiti svojih omrežij. Večina IT skrbnikov še naprej priporoča kombinacijo ukrepov, katere ključni elementi so omrežje VPN, dvofaktorska avtentikacija in usposabljanje uporabnikov IT.«
Avtor članka: Uredništvo ZEBR.ai



