

Les PME ne peuvent aujourd’hui se passer d’une solution complète de protection des e-mails, incluant des filtres anti-phishing
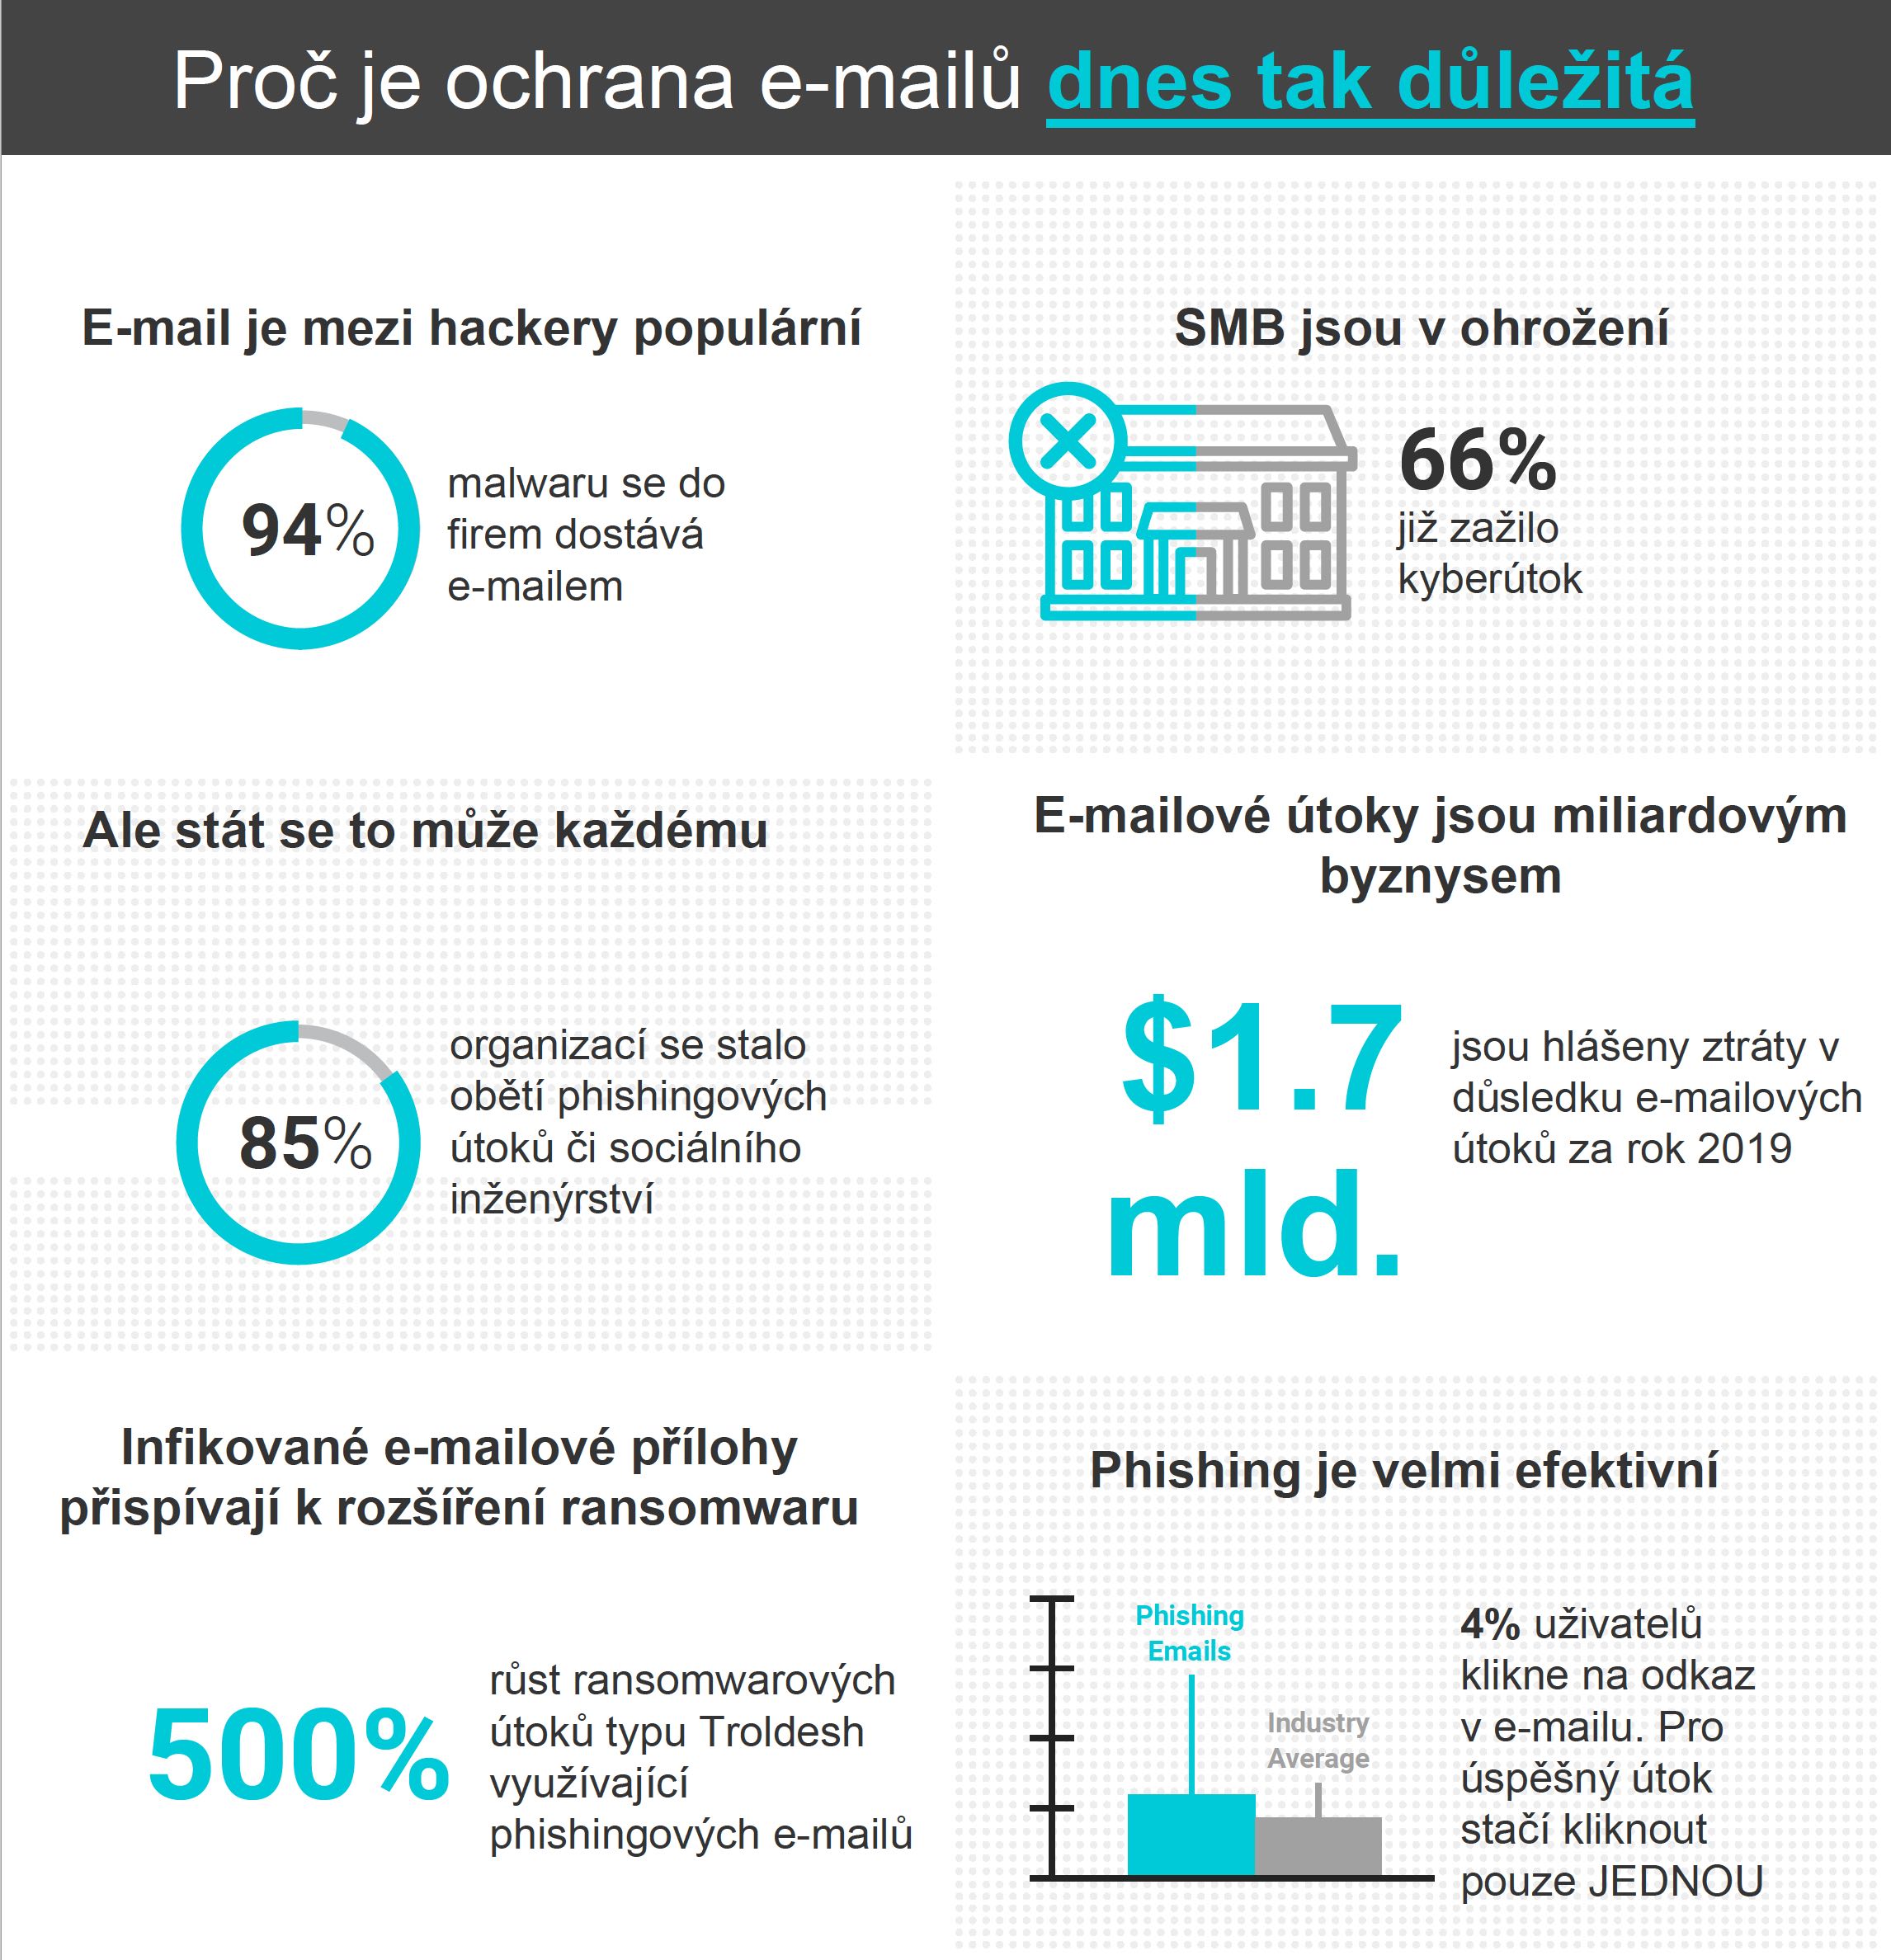
PRAGUE, le 15 juin 2020 – La société SolarWinds MSP, fournisseur de solutions informatiques destinées aux prestataires de services, a déclaré que la crise actuelle du coronavirus a rappelé avec urgence la nécessité d’une solution complète de protection de la messagerie électronique d’entreprise. Selon l’entreprise, 94 % des malwares pénètrent aujourd’hui dans les entreprises par l’intermédiaire d’e-mails infectés, et jusqu’à 4 % des utilisateurs cliquent sur un lien dans un tel e-mail. Un seul clic expose alors immédiatement à un risque d’infection tant l’ordinateur de l’utilisateur que l’ensemble du réseau de l’entreprise.
Une augmentation significative des activités de phishing s’est produite précisément pendant la crise du coronavirus, lorsque les hackers ont orienté leurs campagnes de phishing vers des informations relatives à la maladie COVID-19 ou à son traitement. On estime que 85 % des organisations ont déjà subi des attaques reposant sur le phishing ou l’ingénierie sociale. Les cyberattaques ciblent également les petites et moyennes entreprises (PME) – 66 % des PME y ont été confrontées – qui sont en outre plus vulnérables en raison de budgets informatiques limités. En 2019, les attaques par e-mail ont causé des pertes de 1,7 milliard de dollars aux organisations du monde entier.
« Les e-mails de phishing sont extrêmement dangereux, en particulier lorsqu’ils servent à diffuser des ransomwares », a déclaré Štěpán Bínek, Product Manager Cloud Services chez ZEBRA SYSTEMS, distributeur des produits SolarWinds MSP sur les marchés tchèque et slovaque. « Les pièces jointes infectées ont par exemple contribué en 2018 à une hausse de 500 % des attaques par ransomware de type Troldesh, qui chiffre les fichiers et des ordinateurs entiers en exigeant une rançon. »
SolarWinds MSP recommande donc aux PME de protéger leur infrastructure de messagerie à l’aide de trois éléments clés :
- Une sécurité informatique multicouche prenant en compte tous les vecteurs d’attaque possibles
- La formation des utilisateurs afin de les sensibiliser aux risques liés aux e-mails entrants
- L’ajout à l’infrastructure de messagerie d’un service de protection renforcée du trafic e-mail avec filtrage antivirus, antispam et anti-phishing
Dans ce contexte, les prestataires de services informatiques et les partenaires de SolarWinds MSP proposent à leurs clients des services reposant sur la solution SolarWinds Mail Assure, qui assure une protection intelligente et le filtrage des e-mails entrants et sortants. Les services de protection des e-mails sont également disponibles dans le cadre de SolarWinds Remote Monitoring and Management (RMM), une suite centralisée complète d’outils de gestion et de supervision à distance avec gestion dans le cloud.
Auteur de l’article: Rédaction ZEBR.ai






