

Najugroženiji softveri prošle godine bili su sustavi Microsoft, Google i Oracle
GFI Software, dobavljač rješenja za sigurnost i upravljanje u poslovnim mrežama, upozorava na rastuće napade na neažurirani softver, koji proizvođače najrasprostranjenijih operativnih sustava i aplikacija prisiljavaju na izdavanje sve većeg broja zakrpa. Ažuriranja softvera i zakrpe za ranjivosti više nisu najveća domena tradicionalno Microsofta, već ažuriranja sve češće izdaju i Google, Linux i Apple.
Prijetnje potvrđuju i dugoročne statistike. Primjerice, prema podacima navedenima u The National Vulnerability Database (NVD), 2020. godine pojavile su se 18 352 ranjivosti, što predstavlja porast od 6 % u odnosu na 2019. godinu. Među proizvođačima je 2020. godine najviše ranjivosti utvrđeno kod tvrtki Microsoft, Google, Oracle, Debian i Apple. Među prvih pet najranjivijih sustava našli su se Android, različite verzije sustava Windows i Debian Linux.
Ključni podaci za 2020. godinu:
- Najugroženiji stolni operativni sustavi 2020. godine bili su Windows 10 (807 ranjivosti), Windows Server 2016 (794) i Windows Server 2019 (743), a slijedio je sustav Debian Linux (533). Windows 7, koji je prošle godine prestao biti podržan, zabilježio je 388, a Apple Mac OS X 298 ranjivosti.
- Kod mobilnih operativnih sustava utvrđeno je 807 ranjivosti u sustavu Google Android, što je usput bilo najviše među svim praćenim softverima, a iPhone OS imao je 304.
- Među aplikacijama najranjiviji je bio web repozitorij GitLab (237), a među web preglednicima Google Chrome (228), Mozilla Firefox (141) i Apple Safari (76). Microsoft Office prošle je godine zabilježio 71 ranjivost.
- Prvih 5 proizvođača softvera s najvećim ukupnim brojem ranjivosti uključuje Microsoft, Google, Oracle, Debian i Apple (tim redoslijedom). Kod nekad zloglasnih aplikacija Adobe prošle je godine došlo do dramatičnog smanjenja broja ranjivosti, tako da se ovaj proizvođač nije našao ni među prvih trideset najugroženijih proizvođača.
„Godine 2020., kao reakciju na pandemiju, svjedočili smo temeljitom preoblikovanju IT okruženja i posljedičnom pregrupiranju udarne snage kibernetičkih napadača“, rekao je Zdeněk Bínek, odgovoran za prodaju rješenja GFI Software u Češkoj Republici i Slovačkoj. „S obzirom na širenje rada na daljinu, ti napadači iskorištavaju softverske ranjivosti u sustavima udaljenih radnika kao jedan od glavnih vektora kojima pokušavaju prodrijeti u poslovne mreže. Više nego ikad prije – a to potvrđuje i povećana aktivnost proizvođača softvera u području zakrpavanja – potrebno je sustavno provoditi skeniranje ranjivosti i propisana ažuriranja.“
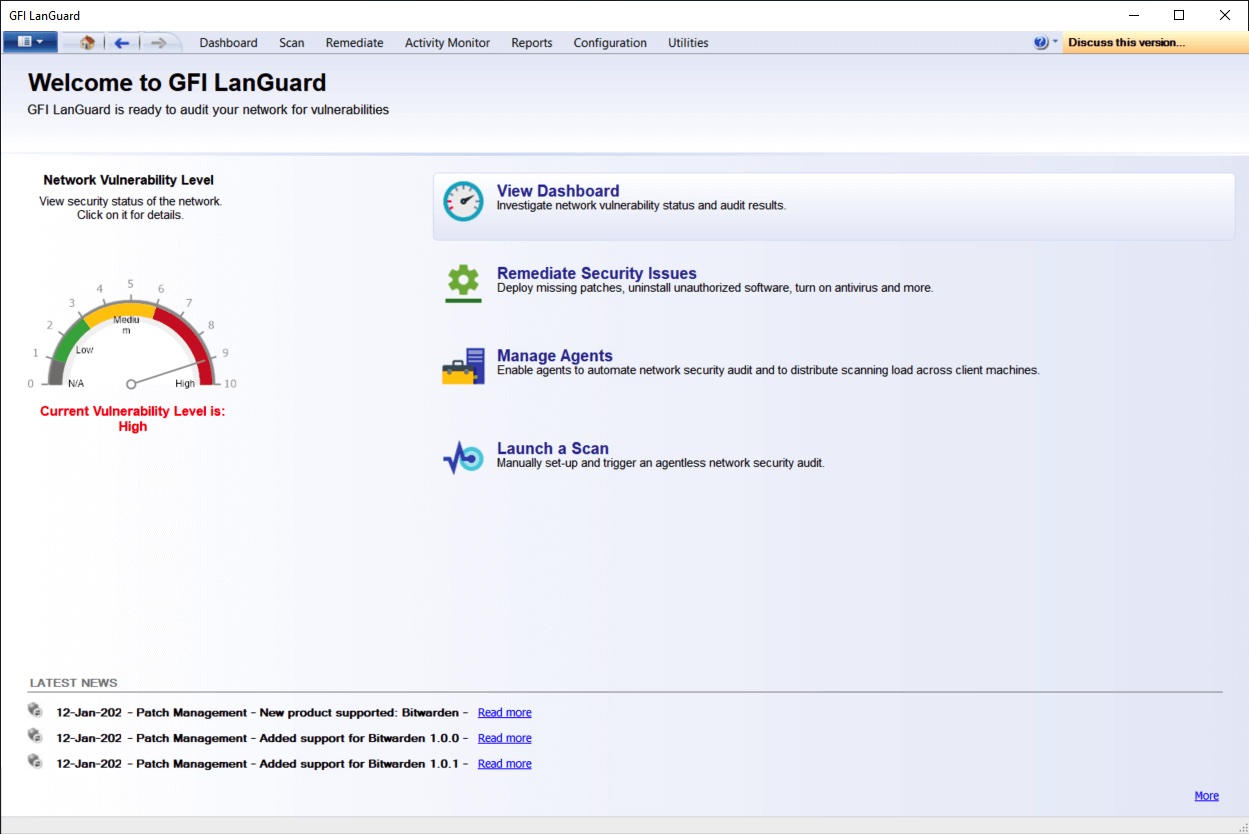
GFI Software nudi rješenje GFI LanGuard, koje pruža automatizirano upravljanje ažuriranjima za Windows, Mac OS i Linux, skeniranje ranjivosti na računalima i mobilnim uređajima te reviziju mreže i softvera. Za povećanje sigurnosti omogućuje izradu popisa resursa svakog uređaja u mreži, uključujući tablete i pametne telefone koji se povezuju s Exchange poslužiteljima. GFI LanGuard također je dio paketa Unlimited Network Security koji u kombinaciji s drugim proizvodima pruža višeslojnu zaštitu IT infrastrukture.
Autor članka: Uredništvo ZEBR.ai



