

Najohrozenejším softvérom boli vlani systémy Microsoft, Google a Oracle
GFI Software, dodávateľ riešení pre bezpečnosť a správu v podnikových sieťach, varuje pred rastúcimi útokmi na neaktualizovaný softvér, ktoré výrobcov najrozšírenejších operačných systémov a aplikácií nútia vydávať čoraz väčšie množstvo opráv. Softvérové aktualizácie a opravy zraniteľností už nie sú najväčšou doménou tradične Microsoftu, ale čoraz častejšie vydávajú aktualizácie aj Google, Linux a Apple.
Hrozby potvrdzujú aj dlhodobé štatistiky. Napríklad podľa údajov uvedených v The National Vulnerability Database (NVD) sa v roku 2020 objavilo 18 352 zraniteľností, čo znamená 6 % nárast oproti roku 2019. Medzi výrobcami bolo v roku 2020 najviac zraniteľností zistených u spoločností Microsoft, Google, Oracle, Debian a Apple. V prvej pätici najzraniteľnejších systémov sa objavili Android, rôzne verzie Windows a Debian Linux.
Kľúčové údaje za rok 2020:
- Najohrozenejšími desktopovými operačnými systémami boli v roku 2020 Windows 10 (807 zraniteľností), Windows Server 2016 (794) a Windows Server 2019 (743), nasledované systémom Debian Linux (533). Windows 7, ktoré vlani prestali byť podporované, zaznamenali 388 a Apple Mac OS X 298 zraniteľností.
- Pri mobilných operačných systémoch bolo zistených 807 zraniteľností v Google Android, čo bolo mimochodom najviac zo všetkých sledovaných softvérov, a iPhone OS ich mal 304.
- Medzi aplikáciami bol najzraniteľnejší webový repozitár GitLab (237), z webových prehliadačov potom Google Chrome (228), Mozilla Firefox (141), Apple Safari (76). Microsoft Office vlani zaznamenal 71 zraniteľností.
- Top 5 výrobcov softvéru s najvyšším celkovým počtom zraniteľností zahŕňa Microsoft, Google, Oracle, Debian a Apple (v tomto poradí). Pri predtým neslávne známych aplikáciách Adobe vlani došlo k dramatickému úbytku zraniteľností, takže sa tento výrobca nedostal ani do prvej tridsiatky najohrozenejších výrobcov.
„V roku 2020 sme boli v reakcii na pandémiu svedkami zásadného prekreslenia IT prostredia a následného preskupenia palebnej sily kybernetických útočníkov,“ povedal Zdeněk Bínek, zodpovedný za predaj riešení GFI Software v Českej republike a na Slovensku. „Vzhľadom na rozšírenie práce na diaľku títo útočníci využívajú softvérové zraniteľnosti v systémoch vzdialených pracovníkov ako jeden z hlavných vektorov, ktorými sa snažia preniknúť do firemných sietí. Viac než kedykoľvek predtým – a zvýšená aktivita softvérových výrobcov v oblasti patchovania to potvrdzuje – je potrebné systematicky vykonávať skenovanie zraniteľností a predpísané aktualizácie.“
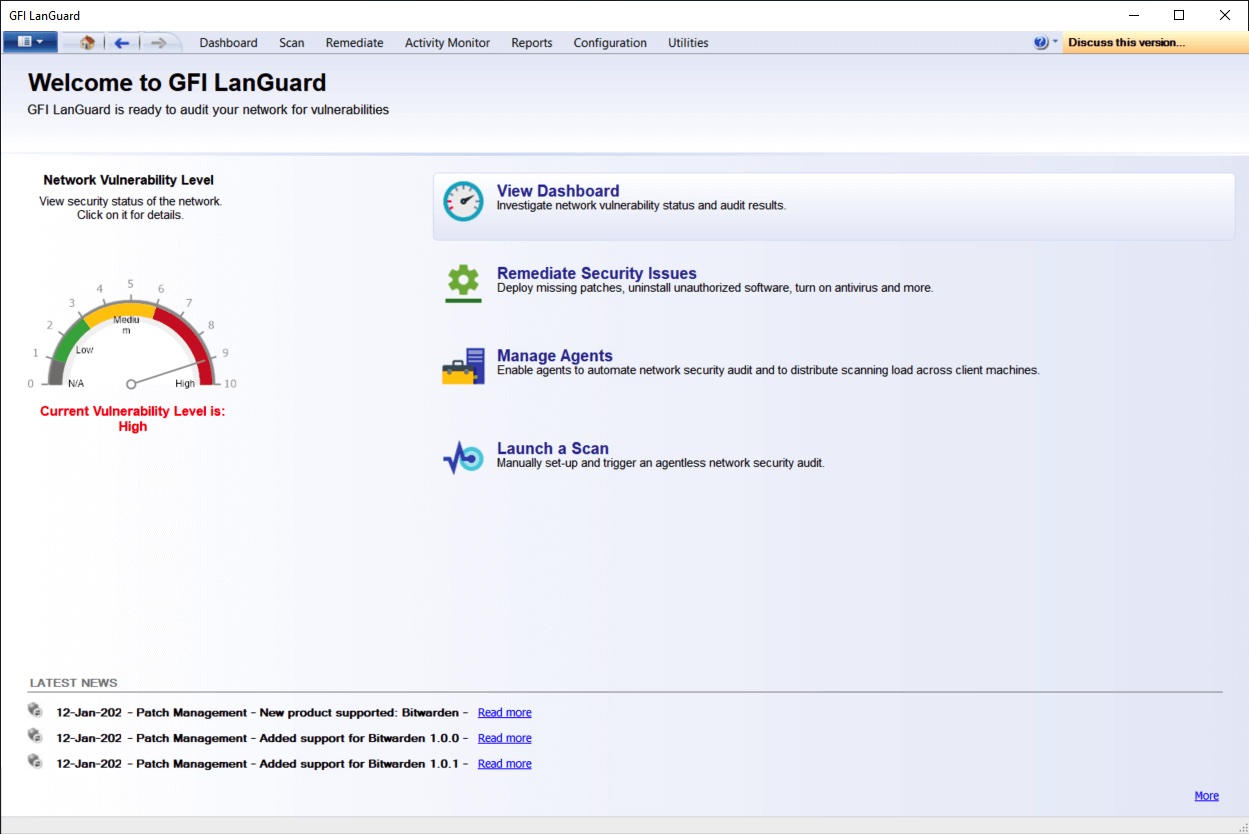
GFI Software ponúka riešenie GFI LanGuard, ktoré poskytuje automatizovanú správu aktualizácií pre Windows, Mac OS a Linux, skenovanie zraniteľností na počítačoch aj mobilných zariadeniach a auditovanie siete a softvéru. Na zvýšenie bezpečnosti umožňuje vytvárať súpis prostriedkov každého zariadenia v sieti vrátane tabletov a smartfónov, ktoré sa pripájajú k serverom Exchange. GFI LanGuard je tiež súčasťou sady Unlimited Network Security, ktorá v kombinácii s ďalšími produktmi poskytuje viacvrstvové zabezpečenie IT infraštruktúry.
Autor článku: Redakcia ZEBR.ai






