

10 módszer a zsarolóvírusok elleni védelemre SMB vállalatok számára a GFI Software-től: megoldások és folyamatok kombinációja
Az SMB vállalatok 47%-a a mobilplatformokat tartja a legsérülékenyebbnek
PRÁGA, 2016. augusztus 9. – A GFI Software, a vállalati hálózatok biztonsági megoldásainak szállítója közzétette a 10 módszert a zsarolóvírusok elleni védekezéshez, amelyek jelenléte a tavalyi évhez képest többszörösére nőtt. Az SMB vállalatoknak hálózataik védelmében a biztonsági eszközök és a folyamatok beállításának kombinációjára kell összpontosítaniuk, beleértve a munkavállalók képzését a vállalati eszközök használatára. A GFI Software aktuális felmérése szerint a legtöbb cseh SMB vállalat a következő 12 hónapban a webes hozzáférés védelmére (37%) és a cserélhető adathordozókról történő hozzáférés védelmére (36%) kíván összpontosítani, miközben a mobilplatformokat tartják a legsérülékenyebbnek (47%) – jobban, mint a PC-alkalmazásokat, operációs rendszereket vagy webböngészőket.
„A zsarolóvírusok ellen nem létezik egyetlen univerzális gyógymód; e zsarolási módszer sikere további hackereket ösztönzött, akik folyamatosan új módszereket és utakat találnak ki a vállalati adatok megtámadására, beleértve a közösségi hálózatokat és a mobileszközöket is” – mondta Zdeněk Bínek, a GFI Software megoldások értékesítéséért felelős vezető a Cseh Köztársaságban és Szlovákiában. „Olyan intézkedések kombinációjára kell építeni, amelyek átfogó betartása minimalizálni tudja a zsarolóvírus-támadás kockázatát, ezáltal védve a vállalati adatokat, a hírnevet, végső soron pedig a pénzügyeket és az üzletmenet teljes folytonosságát is.”
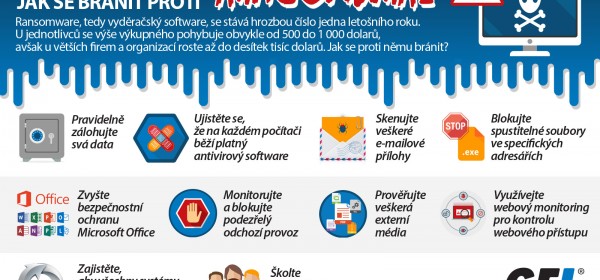
A GFI által ajánlott, zsarolóvírusok elleni védelmi módszerek közé tartoznak:
- Rendszeres adatmentés – a kritikus adatok mentése és a mentések olyan tárolása, hogy azok ne legyenek elérhetők az elsődleges rendszerekből, azaz lehetőleg a felhőben. Az így mentett adatokat semmilyen rosszindulatú szoftver nem érheti el, és elhanyagolható üzemeltetési következmények mellett teszik lehetővé a helyreállítást.
- Az összes e-mail-melléklet vizsgálata – ideális a többrétegű védelem az e-mailes támadások ellen, tehát mind a kliensszámítógépen, mind a vállalati levelezőszerveren, több antivírusmotorral működő levélszemét- és kártevővédelemmel.
- Az összes külső adathordozó vizsgálata – a munkahelyi számítógépekkel számos módon összekapcsolható szórakoztatóelektronikai eszközök jelentős elterjedése megköveteli a hozzáférésük ellenőrzésére szolgáló megoldást, valamint a hozzáférés megakadályozását káros tartalom észlelése esetén.
- Webes monitorozás a webes hozzáférés ellenőrzésére – a munkavállalók többsége munkaidőben a web böngészésével pihen, és közben tudtukon kívül rosszindulatú szoftverrel fertőzhetik meg a vállalati hálózatot.
- Frissített szoftver – patch management megoldás, amely biztosítja az összes szoftver automatizált frissítését és azoknak a biztonsági réseknek a „foltozását”, amelyeken keresztül fertőzés érkezhet;
- Munkavállalói képzés – Ha a zsarolóvírus minden technikai védelmi eszközön átjut, a felhasználók jelentik az utolsó védelmi vonalat a vállalati adatok titkosításával szemben. Ezért hangsúlyozni kell, hogy:
o Ne nyissanak meg ismeretlen feladóktól származó e-mail-mellékleteket
o Ne kattintsanak ismeretlen feladóktól érkező e-mailekben található hivatkozásokra
o Ellenőrizzék a beérkező e-mailek címeiben szereplő domaineket
o Figyeljenek az e-mailek tárgyában és törzsszövegében előforduló helytelen írásmódra és formázásra.
o Jelentsenek minden gyanús fájlt vagy e-mailt az IT-munkatársaknak
A GFI Software teljes, zsarolóvírusok elleni tízparancsolatát itt találja.
A cikk szerzője: ZEBR.ai szerkesztőség




