

10 načina zaštite od ransomvera za SMB kompanije od GFI Software: kombinacija rešenja i procesa
47 % SMB kompanija smatra mobilne platforme najranjivijima
PRAG, 9. avgusta 2016. – Kompanija GFI Software, dobavljač rešenja za bezbednost u poslovnim mrežama, objavila je 10 načina za odbranu od ransomvera, čije je prisustvo u odnosu na prošlu godinu višestruko poraslo. SMB preduzeća bi pri zaštiti svojih mreža trebalo da se usredsrede na kombinaciju bezbednosnih alata i uspostavljanje procesa, uključujući obuku zaposlenih za korišćenje službenih uređaja. Prema aktuelnom istraživanju kompanije GFI Software, najviše čeških SMB kompanija želi da se u narednih 12 meseci usredsredi na zaštitu pristupa vebu (37 %) i zaštitu pristupa putem prenosivih medija (36 %), pri čemu mobilne platforme (47 %) smatraju najranjivijima – više od PC aplikacija, operativnih sistema ili veb pregledača.
„Ne postoji jedan univerzalni lek protiv ransomvera; uspeh ove metode iznude ohrabrio je druge hakere, koji osmišljavaju sve novije načine i puteve za napad na podatke kompanija, uključujući društvene mreže i mobilne uređaje“, rekao je Zdeněk Bínek, odgovoran za prodaju rešenja GFI Software u Češkoj Republici i Slovačkoj. „Potrebno je osloniti se na kombinaciju mera koje, ako se sveobuhvatno primenjuju, mogu da umanje rizik od napada ransomverom i time zaštite podatke kompanije, njen ugled i, na kraju, finansije i celokupni kontinuitet poslovanja.“
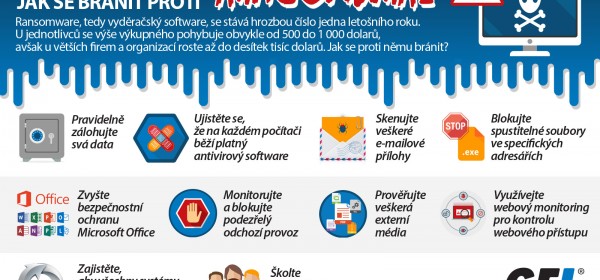
Među načinima zaštite od ransomvera koje preporučuje GFI nalaze se:
- Redovno pravljenje rezervnih kopija podataka – pravite rezervne kopije kritičnih podataka i čuvajte ih tako da budu nedostupne iz primarnih sistema, odnosno po mogućstvu u oblaku. Tako sačuvani podaci ne mogu biti pogođeni malverom i omogućavaju oporavak sa zanemarljivim posledicama po poslovanje.
- Skeniranje svih priloga e-pošte – idealna je višeslojna zaštita od napada putem e-pošte, odnosno obezbeđenje i na klijentskom računaru i na poslovnom poštanskom serveru putem antispam i antimalver zaštite sa više antivirusnih jezgara.
- Skeniranje svih eksternih medija – značajno širenje potrošačke elektronike koja se na različite načine može povezati sa radnim računarima zahteva rešenje za kontrolu njihovog pristupa i blokiranje u slučaju otkrivanja zlonamernog sadržaja.
- Veb nadzor za kontrolu pristupa vebu – većina zaposlenih tokom radnih pauza opušta se pregledanjem veba i pritom može nesvesno zaraziti poslovnu mrežu malverom.
- Ažuriran softver – rešenje za upravljanje zakrpama koje obezbeđuje automatizovana ažuriranja celokupnog softvera i „zakrpljivanje“ bezbednosnih propusta kroz koje može doći do zaraze;
- Obuka zaposlenih – Ako ransomver prodre kroz sva tehnička sredstva odbrane, korisnici su poslednja odbrana od šifrovanja podataka kompanije. Zato je potrebno naglasiti da:
o Ne otvaraju priloge e-pošte od nepoznatih pošiljalaca
o Ne klikću na linkove u e-porukama od nepoznatih pošiljalaca
o Proveravaju domene u adresama dolaznih e-poruka
o Obrate pažnju na pogrešno slovkanje i formatiranje u predmetu i telu e-poruka.
o Prijave sve sumnjive datoteke ili e-poruke IT zaposlenima
Kompletnih deset preporuka protiv ransomvera od GFI Software pronaći ćete ovde.
Autor članka: Redakcija ZEBR.ai




