

Az erotikus weboldalak látogatása, a nem biztonságos USB-eszközök, a streamelés és más tevékenységek veszélyeztetik a cseh és szlovák vállalatok hálózatait
PRÁGA, 2019. április 3. – A GFI Software, a vállalati hálózati biztonsági megoldások szállítója közölte, hogy cseh és szlovák viszonteladók körében végzett aktuális felmérése szerint az IT-adminisztrátorok a vállalati hálózatok kezelése során rendkívül sokféle biztonsági kihívással szembesülnek. A válaszadók válaszai alapján a vállalat azonosította a vállalati felhasználók úgynevezett 7 „halálos” bűnét, amelyek leggyakrabban veszélyeztetik a cseh és szlovák kkv-k IT-környezetének biztonságát és működőképességét.
A válaszadók szerint általánosságban a vállalati hálózatokat leginkább a nem munkával kapcsolatos internetes tevékenységek, a cserélhető adathordozók munkahelyi célú használata, a nem frissített számítógépek és az e-mailekkel kapcsolatos óvatlan magatartás fenyegetik. Az IT-adminisztrátorok a javulás fő akadályait abban látják, hogy a vállalati vezetés alábecsüli az IT-biztonság kérdését (89%), magasak a műszaki eszközök beszerzésének és üzemeltetésének költségei (52%), valamint hogy a felhasználók nem kapnak képzést az aktuális kockázatokról (35%).
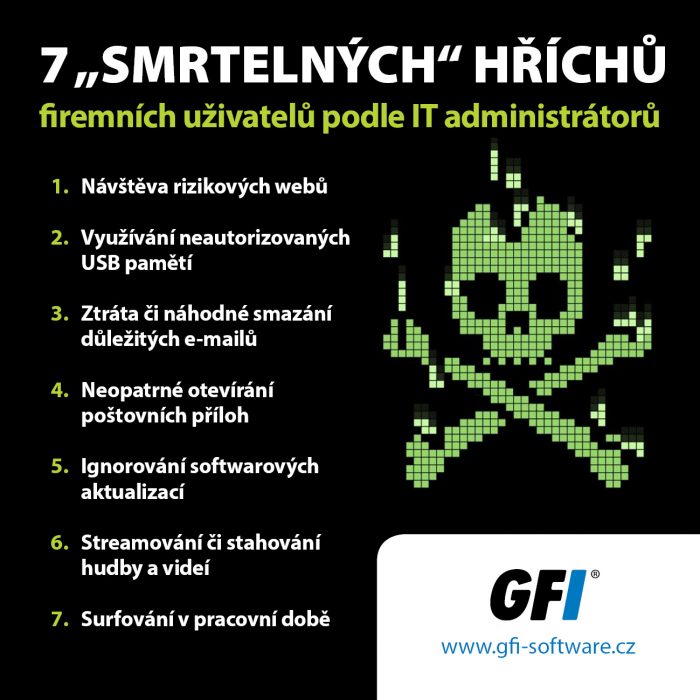
Az IT-adminisztrátorok a hét leggyakoribb felhasználói hibaként a következőket sorolják fel:
- Kockázatos weboldalak látogatása – Az IT-adminisztrátorok 77%-a a vállalati webhozzáférés keretében végzett legkockázatosabb felhasználói tevékenységnek az erotikus oldalak látogatását tartja.
- Nem engedélyezett USB-memóriák használata – A válaszadók 83%-a szerint az összes cserélhető adathordozó közül az USB-kulcsok jelentik a legnagyobb veszélyt, míg 42% szerint az okostelefonok tárhelyei.
- Fontos e-mailek elvesztése vagy véletlen törlése – Az IT-szakemberek 32%-a a felhasználói e-mailek helyreállítását kezeli a leggyakoribb problémaként.
- Internetezés munkaidőben – Az adminisztrátorok 33%-a meg van győződve arról, hogy a magáncélú internetezés a munkavállalók termelékenységének csökkenéséhez vezet.
- A szoftverfrissítésekre vonatkozó felszólítások figyelmen kívül hagyása – A válaszadók 24%-a tapasztalja, hogy a munkahelyi számítógépeket nem frissítik következetesen.
- Zene és videók streamelése vagy letöltése – A rendszergazdák 39%-a szerint a felhasználók a hálózaton belül médiafájlokat töltenek le vagy streamelnek, ezáltal hozzájárulnak a sávszélesség túlterheléséhez és a kritikus alkalmazások lassulásához.
- E-mail-mellékletek óvatlan megnyitása – Az IT-adminisztrátorok leginkább a felhasználók e-mailekkel kapcsolatos hanyag magatartásától tartanak – 87%.
„Az IT-adminisztrátorokra egyre nagyobb nyomás nehezedik, hogy a lehető leghatékonyabb költségek mellett biztosítsák a maximális IT-biztonságot, a kockázatok azonban továbbra is sokrétűek” – mondta Zdeněk Bínek, aki a GFI Software megoldások értékesítéséért felel a cseh és szlovák piacon. „A felhasználók óvatlanságából eredő, a vállalati hálózat számára végső soron akár „halálos” kockázatok száma inkább növekszik. Ezért a vállalati IT-vezetők és a több-bérlős szolgáltatások nyújtói olyan licencmodelleket és megoldásokat keresnek, amelyek lehetővé teszik a teljes infrastruktúra kiberbiztonságának hatékony, központi kezelését.”
A GFI Software a legtöbb támadási vektor elleni védelemhez kínál megoldáscsomagot, amely a GFI Unlimited licencmodellre épül, és egységes előfizetésért lehetővé teszi a vállalati IT átfogó, központosított védelmét, kiegészítve az üzleti alkalmazások teljesítményének optimalizálására szolgáló Exinda termékekkel.
A cikk szerzője: ZEBR.ai szerkesztőség



