

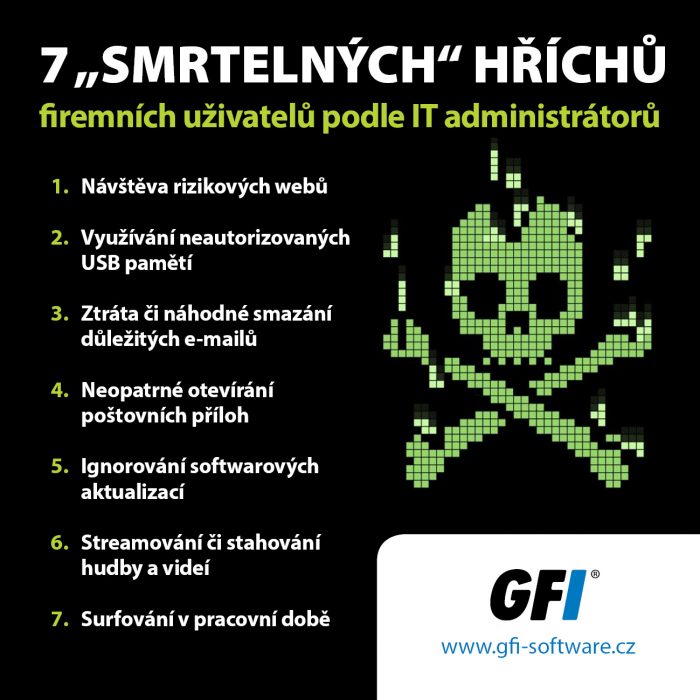
Las visitas a sitios web eróticos, las unidades USB no seguras, el streaming y otras actividades ponen en riesgo las redes corporativas de empresas checas y eslovacas
PRAGA, 3 de abril de 2019 – La empresa GFI Software, proveedor de soluciones de seguridad para redes empresariales, informó que, según su reciente encuesta realizada entre distribuidores checos y eslovacos, los administradores de TI se enfrentan a retos de seguridad muy diversos al gestionar redes corporativas. A partir de las respuestas de los encuestados, la empresa identificó los llamados 7 pecados «mortales» de los usuarios corporativos, que con mayor frecuencia amenazan la seguridad y el funcionamiento del entorno de TI en las pymes checas y eslovacas.
En general, según los encuestados, las mayores amenazas para las redes corporativas son las actividades no laborales en la web, el uso de medios de almacenamiento extraíbles con fines laborales, los ordenadores sin actualizar y el comportamiento imprudente en el correo electrónico. Los administradores de TI consideran que los principales obstáculos para mejorar la situación son la subestimación de la problemática de la seguridad de TI por parte de la dirección de la empresa (89 %), los elevados costes de adquisición y operación de las herramientas técnicas (52 %) y la falta de formación de los usuarios sobre los riesgos actuales (35 %).
Los administradores de TI incluyen entre los siete errores de usuario más frecuentes:
- Visita a sitios web de riesgo – El 77 % de los administradores de TI considera que las visitas a páginas eróticas son la actividad de usuario más arriesgada dentro del acceso web corporativo.
- Uso de memorias USB no autorizadas – Para el 83 % de los encuestados, las memorias USB representan el mayor peligro entre todos los medios extraíbles; para el 42 %, lo son los almacenamientos de los teléfonos inteligentes.
- Pérdida o eliminación accidental de correos electrónicos importantes – El 32 % de los profesionales de TI resuelve con mayor frecuencia la recuperación de correos electrónicos de usuarios.
- Navegación durante el horario laboral – El 33 % de los administradores está convencido de que la navegación privada provoca una pérdida de productividad de los empleados.
- Ignorar las solicitudes de actualización de software – El 24 % de los encuestados detecta actualizaciones incompletas de los ordenadores de trabajo.
- Streaming o descarga de música y vídeos – Según el 39 % de los administradores, los usuarios descargan o reproducen archivos multimedia en streaming dentro de la red, contribuyendo así a saturar el ancho de banda y ralentizar las aplicaciones críticas.
- Apertura imprudente de archivos adjuntos de correo – El comportamiento negligente de los usuarios en el ámbito del correo electrónico es lo que más preocupa a los administradores de TI: el 87 %.
«Los administradores de TI están sometidos a una presión cada vez mayor para garantizar la máxima seguridad de TI con los costes más eficientes posibles, pero los riesgos son cada vez más variados», afirmó Zdeněk Bínek, responsable de las ventas de soluciones GFI Software en los mercados checo y eslovaco. «Los descuidos por parte de los usuarios, que en última instancia pueden resultar incluso «mortales» para la red corporativa, son cada vez más frecuentes. Por ello, los responsables de TI de las empresas y los proveedores de servicios multitenant buscan modelos de licencias y soluciones que permitan una gestión centralizada y eficiente de la ciberseguridad de toda la infraestructura».
GFI Software ofrece un conjunto de soluciones de protección frente a la mayoría de los vectores de ataque basado en el modelo de licencias GFI Unlimited, que permite utilizar una protección centralizada integral de la TI corporativa mediante una suscripción única, complementada con productos Exinda destinados a optimizar el rendimiento de las aplicaciones empresariales.
Autor del artículo: Redacción ZEBR.ai






