

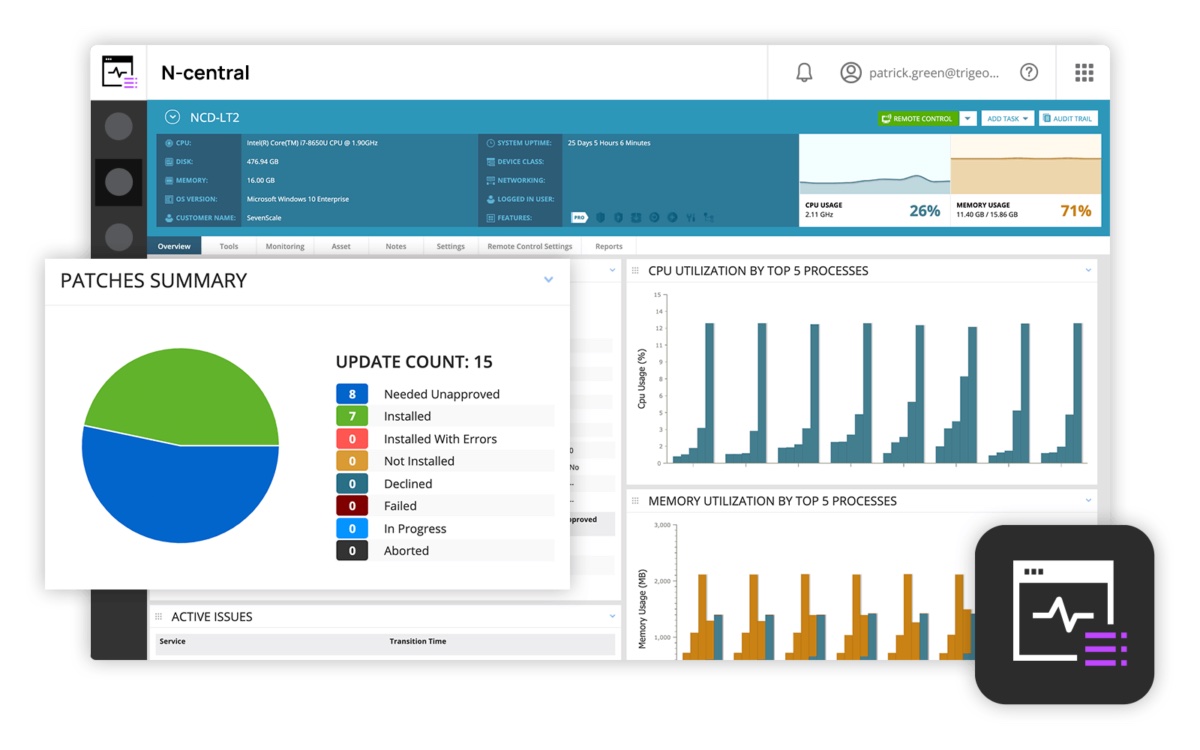
Az N-able UEM-megoldásai most egységes képet nyújtanak a sérülékenységek azonosításáról, priorizálásáról és jelentéséről valamennyi fő operációs rendszerben
PRÁGA, 2025. április 16. – A ZEBRA SYSTEMS, az N-able megoldások cseh és szlovák piaci forgalmazója bejelentette, hogy az N-able bemutatta a sérülékenység-kezelési funkciót a N-central és N-sight termékeihez, amelyek átfogó végpontvédelmet (UEM – Unified Endpoint Management) biztosítanak. Az új integrált funkció lehetővé teszi a szervezetek számára, hogy valamennyi fő operációs rendszerben azonosítsák, priorizálják, elhárítsák és jelentésbe foglalják a sérülékenységeket. Az egységes áttekintésnek köszönhetően az IT-csapatok folyamatosan rálátnak a sérülékenységekre, gyorsan meghatározhatják a prioritásokat, és automatizált munkafolyamatokat használhatnak a helyreállításhoz.
Napjainkban gyorsan növekszik mind a sérülékenységek, mind az ezeket követő támadások száma, ami komoly kihívást jelent az IT-szolgáltatók, valamint a kis- és középvállalkozások számára is. 2025-ben naponta átlagosan 133 sérülékenységet hoztak nyilvánosságra, ami jól szemlélteti a modern kiberfenyegetések növekvő összetettségét. Az operációs rendszerben vagy a végponti eszközön található alkalmazásokban lévő sérülékenységek gyakori belépési pontot jelentenek a támadók számára. Ezek megszüntetéséhez azonban gyakran további speciális eszközökre van szükség.
Az UEM-termékekbe integrált N-able sérülékenység-kezelési funkciónak köszönhetően az IT-szakemberek mostantól folyamatosan azonosíthatják és elháríthatják a kockázatokat, ezáltal kiberreziliensebbé válhatnak. Az új funkció előnyei többek között:
- Teljes áttekintés az operációs rendszerek és alkalmazások sérülékenységeiről: a technikusok és biztonsági szakértők számára fontos részleteket nyújt, például a súlyossági besorolást és a sérülékenységek részletes adatait, lehetővé téve a gyors priorizálást a Windows, Mac és Linux rendszereket futtató végpontokon.
- A sérülékenység-kezelési és UEM-munkafolyamatok egységesítése: egyetlen munkafolyamatot tesz lehetővé a sérülékenységek azonosítására, priorizálására és elhárítására az UEM-megoldás keretében
- Nagyobb hatékonyság: az IT-csapatok időt takarítanak meg automatizált helyreállítási munkafolyamatok, például javításkezelés és szoftverkezelés használatával
Ezek az előnyök kiegészítik a meglévő funkciókat, beleértve a hálózatban lévő új eszközök folyamatos vizsgálatát és az átfogó szoftverkezelést (leltározás, telepítés, eltávolítás), amelyek segítenek a veszélyeztetett eszközök hatékonyabb kezelésében és védelmében.
„Partnereink üdvözlik az alkalmazásaikban és operációs rendszereikben található sérülékenységek azonosítására és elhárítására szolgáló új integrált funkciókat, mindezt az UEM-megoldáson keresztül” – mondta Jim Waggoner, az N-able termékmenedzsmentért felelős alelnöke. „Ez a funkció lehetővé teszi számukra, hogy bővített szolgáltatásokat kínáljanak ügyfeleiknek, és jelentősen csökkentsék az üzemeltetési kockázatokat. A megoldás előzetes verziójából származó tapasztalatok azt mutatják, hogy ügyfeleink végpontonként átlagosan három sérülékeny alkalmazást találtak, amelyek most már hatékonyan kezelhetők, ami biztonságosabb és stabilabb környezetet eredményez.”
A jövőben az N-able a szolgáltatásokat hálózati sérülékenység-kezeléssel és felhős sérülékenység-kezeléssel tervezi bővíteni. Ezek a jövőbeli kezdeményezések átfogóbb biztonsági megközelítést nyújtanak a partnereknek, amely digitális infrastruktúrájuk további területeire is kiterjed.
Az N-able egységes végpontkezelési termékeiről további információkat ezen a weboldalon talál.
A cikk szerzője: ZEBR.ai szerkesztőség



