

As soluções UEM da N-able agora fornecem uma visão unificada para a identificação, priorização e geração de relatórios de vulnerabilidades em todos os principais sistemas operacionais
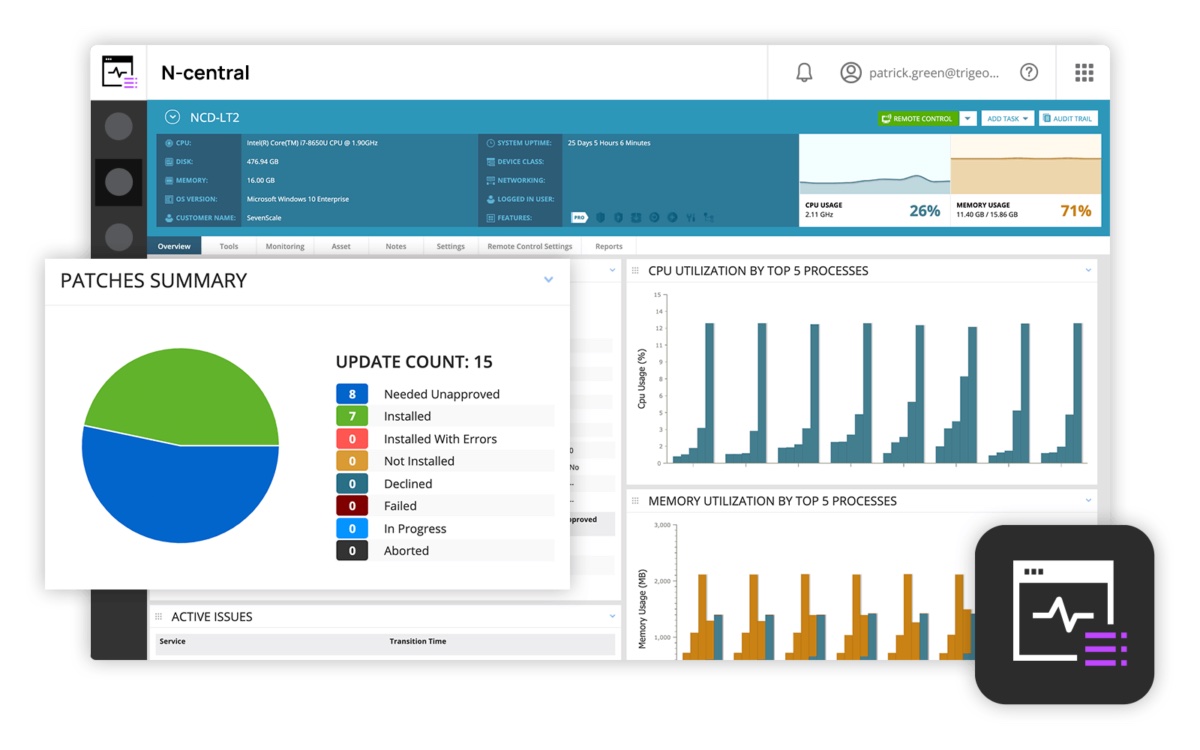
PRAGA, 16 de abril de 2025 – ZEBRA SYSTEMS, distribuidora das soluções N-able nos mercados tcheco e eslovaco, informou que a N-able apresentou a função de gerenciamento de vulnerabilidades para seus produtos N-central e N-sight voltados à proteção abrangente de endpoints (UEM – Unified Endpoint Management). A nova função integrada permitirá que as organizações identifiquem, priorizem, corrijam e gerem relatórios sobre vulnerabilidades em todos os principais sistemas operacionais. Com uma visão unificada, as equipes de TI terão visibilidade contínua das vulnerabilidades, definição rápida de prioridades e poderão utilizar fluxos de trabalho automatizados para remediação.
Hoje, há um rápido aumento no volume de vulnerabilidades e dos ataques subsequentes, o que representa um grande desafio tanto para provedores de serviços de TI quanto para pequenas e médias empresas. Em 2025, foram divulgadas em média 133 vulnerabilidades por dia, ilustrando a crescente complexidade das ameaças cibernéticas modernas. Vulnerabilidades no sistema operacional ou em aplicativos de um endpoint são um ponto de entrada comum para invasores. No entanto, sua eliminação frequentemente exige ferramentas específicas adicionais.
Com a função de gerenciamento de vulnerabilidades da N-able integrada aos produtos UEM, os profissionais de TI agora podem identificar e eliminar riscos continuamente, tornando-se mais resilientes ciberneticamente. Entre os benefícios da nova função estão:
- Visão completa das vulnerabilidades de sistemas operacionais e aplicativos: fornece aos técnicos e especialistas em segurança informações importantes, como classificações de gravidade e detalhes das vulnerabilidades, permitindo a rápida definição de prioridades em endpoints com Windows, Mac e Linux.
- Unificação dos fluxos de trabalho de gerenciamento de vulnerabilidades e UEM: possibilita um único fluxo de trabalho para identificar, priorizar e corrigir vulnerabilidades dentro da solução UEM.
- Maior eficiência: as equipes de TI economizam tempo utilizando fluxos de trabalho de remediação automatizados, como gerenciamento de patches e gerenciamento de software.
Esses benefícios complementam os recursos existentes, incluindo a verificação contínua de novos dispositivos na rede e o gerenciamento abrangente de software (inventário, instalação e desinstalação), que ajudam a gerenciar e proteger melhor os dispositivos vulneráveis.
“Nossos parceiros acolhem os novos recursos integrados para identificar e corrigir vulnerabilidades em seus aplicativos e sistemas operacionais, tudo por meio da solução UEM”, disse Jim Waggoner, vice-presidente de gerenciamento de produtos da N-able. “Esse recurso permite que ofereçam serviços ampliados aos clientes e reduzam significativamente os riscos operacionais. Os insights da versão de prévia da solução mostram que nossos clientes encontraram, em média, três aplicativos vulneráveis por endpoint que agora podem ser resolvidos de forma eficiente, resultando em um ambiente mais seguro e estável.”
No futuro, a N-able planeja expandir seus serviços com gerenciamento de vulnerabilidades de rede e gerenciamento de vulnerabilidades em nuvem. Essas futuras iniciativas proporcionarão aos parceiros uma abordagem mais abrangente de segurança, cobrindo outros aspectos de sua infraestrutura digital.
Para mais informações sobre os produtos da N-able para gerenciamento unificado de endpoints, acesse esta página da web.
Autor do artigo: Redação ZEBR.ai






