

A menedzselt végpontvédelmi szolgáltatások a NIS 2 kiberbiztonsági szabványok teljesítésének egyik pillérét jelentik
PRAHA, 2024. november 22. – A ZEBRA SYSTEMS, az N-able megoldások cseh és szlovák piaci disztribútora bemutatta az N-able EDR és N-able MDR megoldásokat ötvöző csomagot, amelynek célja, hogy MSP partnereinek eszközt biztosítson ügyfeleik teljes körű védelméhez. Az ajánlat emellett megfelel a NIS 2 irányelv követelményeinek, és lehetővé teszi az MSP-szolgáltatók és ügyfeleik számára a szükséges intézkedések gyorsabb bevezetését.
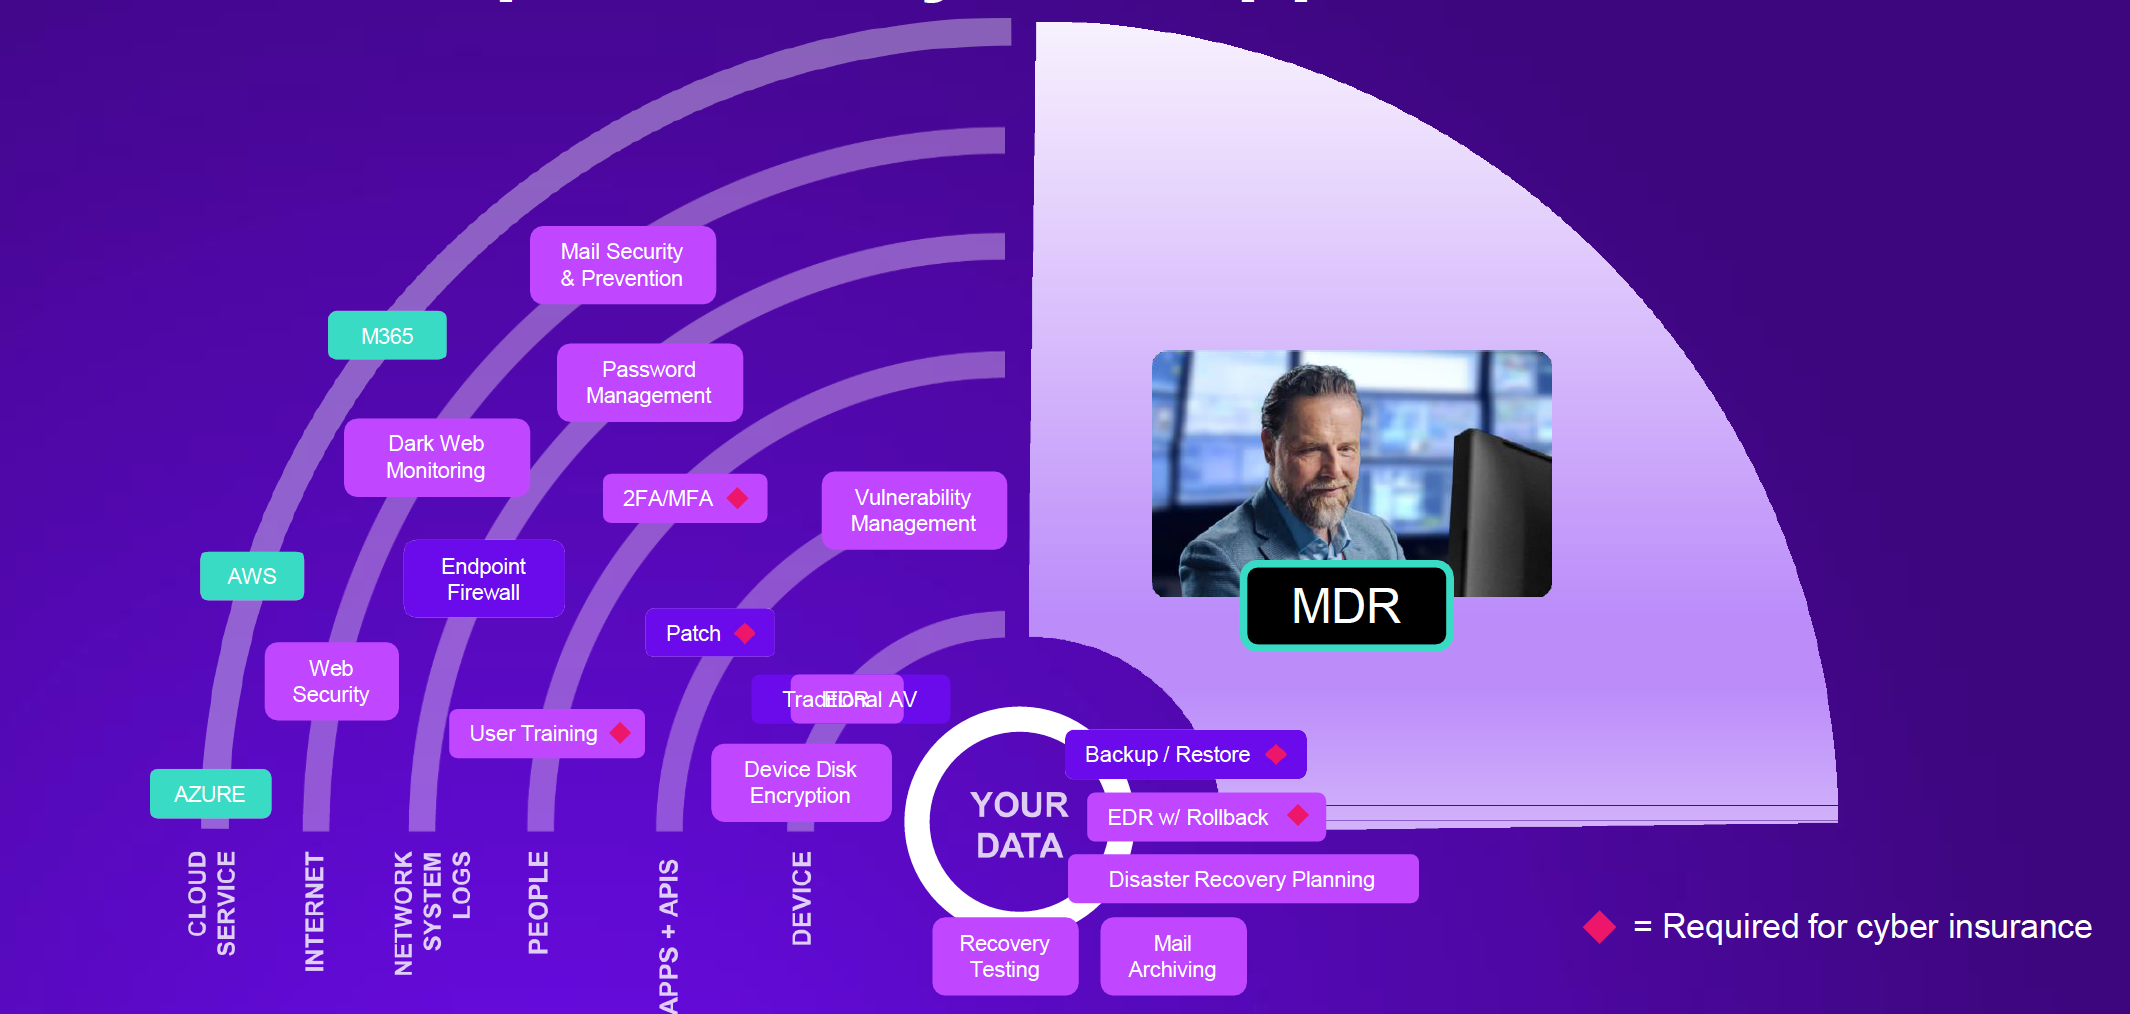
Az EDR eszközök és a menedzselt MDR szolgáltatások kombinációja átfogó kockázatlefedettséget kínál. Míg az EDR alapvető végpontvédelmet nyújt azáltal, hogy a fenyegetéseket azok forrásánál állítja meg, az MDR szolgáltatással alkotott páros szakértői felügyeletet, naplógyűjtést és -megőrzést, valamint teljes körű hálózatvédelmet ad hozzá. Ez biztosítja, hogy egyetlen sebezhetőség se maradjon ellenőrizetlenül, így a végügyfelek teljes mértékben megbízhatnak a menedzselt szolgáltatók által nyújtott védelemben.
A kiberbiztonság többrétegű megközelítése ma fontosabb, mint valaha, akár a támadások növekvő kifinomultsága, akár a NIS 2 irányelv teljesítésére vonatkozó aktuális követelmények miatt. Az EDR és MDR csomag a következő követelményeket képes biztosítani:
- Incidensészlelés és incidenskezelés. Mindkét megoldás gyors reagálást tesz lehetővé, ami kulcsfontosságú a NIS 2 irányelvnek való megfeleléshez, mivel az hangsúlyozza az incidensek időben történő bejelentésének és elhárításának szükségességét.
- Kockázatkezelés és biztonsági intézkedések. Az EDR eszközök folyamatosan monitorozhatják és értékelhetik a végpontok kockázatait, azonosíthatják a sebezhetőségeket, és RMM megoldással kombinálva kezelhetik is azokat. Az MDR szolgáltatások átfogó biztonsági felügyeletet biztosítanak, beleértve a sebezhetőségek értékelését, a proaktív fenyegetésvadászatot és azok mérséklésére szolgáló stratégiákat.
- Incidensbejelentés. Az EDR lehetővé teszi a szervezetek számára az incidensek gyors észlelését és kezelését, miközben részletes adatokat is nyújt a bejelentéshez szükséges kiváltó ok azonosításához és a későbbi megelőzéshez. A menedzselt MDR szolgáltatások biztosítják, hogy az incidenseket maximális hatékonysággal, belső IT-beavatkozás nélkül azonosítsák és kezeljék.
- Folyamatos monitorozás és fenyegetési jelentések. Míg az EDR rendszerek figyelik a végpontokat és riasztást küldenek minden gyanús tevékenységről, az MDR egy lépéssel tovább megy: a SOC-csapat segítségével végzett 24/7-es monitorozás mellett a lehetséges fenyegetések proaktív felkutatását is biztosítja.
- Naplómegőrzés és auditnyomvonalak. A naplók gyűjtése és későbbi elemzése érdekében az N-able MDR SIEM megoldást is tartalmaz, amelybe a számítógépekről, hálózati eszközökről és felhőszolgáltatásokból származó összes napló elküldhető. A NIS2 hatálya alá tartozó ügyfelek esetében lehetőség van azoknak a rendelet által előírt időtartamra történő megőrzésére is.
„A speciális N-able EDR és N-able MDR csomagot úgy terveztük, hogy a két megoldás zökkenőmentesen működjön együtt, és olyan átfogó lefedettséget kínáljon, amely meghaladja egyetlen megoldás képességeit” – mondta Ondřej Šabata, a ZEBRA SYSTEMS N-able megoldásokért felelős értékesítési mérnöke. „Ez a kombináció nem csupán a végpontokat védi, hanem a teljes infrastruktúrát is biztonságossá teszi, a helyi eszközöktől a felhőalapú identitáskezelésig. A végügyfeleknek a szükséges nyugalmat, a szolgáltatóknak pedig segítséget nyújt. Emellett az EDR és az MDR alapvető szerepet játszik a NIS 2 követelményeinek teljesítésében, valamint az egyéb biztonsági szabványoknak való megfelelésben is.”
A cikk szerzője: ZEBR.ai szerkesztőség






