

Upravljane usluge zaštite krajnjih tačaka jedan su od stubova za ispunjavanje standarda sajber bezbednosti NIS 2
PRAG, 22. novembra 2024. – Kompanija ZEBRA SYSTEMS, distributer rešenja N-able na češkom i slovačkom tržištu, predstavila je paket koji kombinuje rešenja N-able EDR i N-able MDR sa ciljem da svojim MSP partnerima pruži alat za potpunu zaštitu njihovih klijenata. Ponuda dodatno odgovara zahtevima direktive NIS 2 i omogućava MSP pružaocima usluga i klijentima bržu implementaciju potrebnih mera.
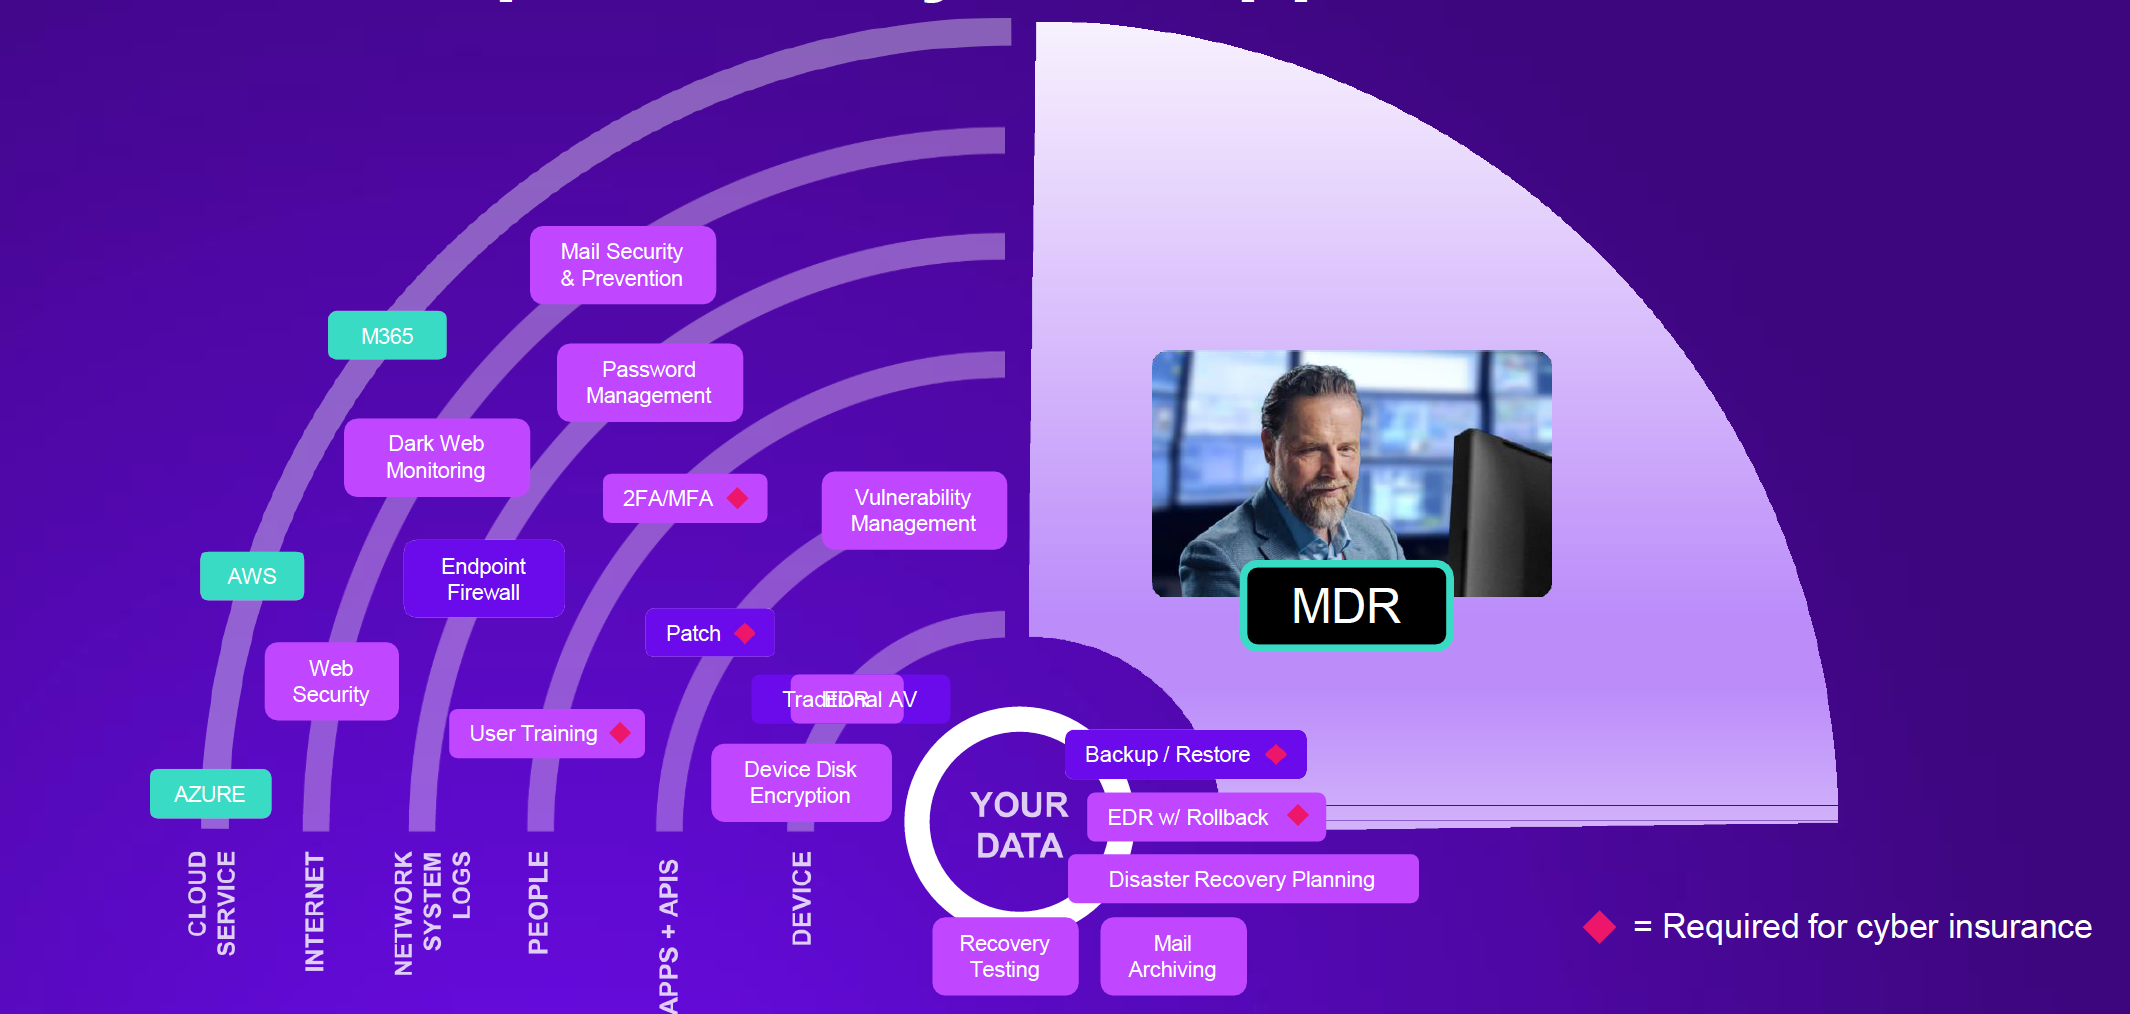
Kombinacija EDR alata sa upravljanim MDR uslugama nudi sveobuhvatno pokrivanje rizika. Dok EDR pruža osnovnu zaštitu krajnjih tačaka zaustavljanjem pretnji na njihovom izvoru, kombinacija sa MDR uslugom dodaje stručni nadzor, prikupljanje i čuvanje logova, kao i celovitu odbranu mreže. Time se osigurava da nijedna ranjivost ne ostane bez nadzora, zahvaljujući čemu krajnji klijenti mogu imati potpuno poverenje u bezbednost koju pružaju pružaoci upravljanih usluga.
Višeslojni pristup sajber bezbednosti danas je važniji nego ikada ranije, bilo zbog sve veće sofisticiranosti napada ili aktuelnih zahteva za usklađenost sa direktivom NIS 2. EDR i MDR paket može da obezbedi sledeće zahteve:
- Otkrivanje incidenata i odgovor na njih. Oba rešenja omogućavaju brzu reakciju, što je ključno za usklađenost sa direktivom NIS 2, jer ona naglašava potrebu za pravovremenim prijavljivanjem incidenata i njihovim otklanjanjem.
- Upravljanje rizicima i bezbednosne mere. EDR alati mogu kontinuirano da nadgledaju i procenjuju rizike krajnjih tačaka, identifikuju ranjivosti i, u kombinaciji sa RMM rešenjem, rešavaju ih. MDR usluge pružaju sveobuhvatan nadzor bezbednosti, uključujući procenu ranjivosti, proaktivno traženje pretnji i strategije za njihovo ublažavanje.
- Prijavljivanje incidenata. EDR omogućava organizacijama da brzo otkrivaju incidente i reaguju na njih, a istovremeno pruža detaljne podatke za utvrđivanje uzroka radi prijavljivanja i naknadne prevencije. Upravljane MDR usluge osiguravaju da se incidenti identifikuju i rešavaju uz maksimalnu efikasnost i bez potrebe za intervencijom internog IT tima.
- Kontinuirano nadgledanje i izveštaji o pretnjama. Dok EDR sistemi nadgledaju krajnje tačke i pružaju upozorenja o svim sumnjivim aktivnostima, MDR ide korak dalje i, pored 24/7 nadgledanja uz pomoć SOC tima, pruža i proaktivno traženje mogućih pretnji.
- Čuvanje evidencije i revizorski tragovi. Radi prikupljanja logova i njihove naknadne analize, N-able MDR uključuje i SIEM rešenje, u koje se mogu slati svi zapisi sa računara, mrežnih uređaja i cloud usluga. Za klijente koji potpadaju pod NIS2 moguće je dodati i njihovo čuvanje tokom perioda koji propis zahteva.
„Specijalni paket N-able EDR i N-able MDR dizajniran je tako da oba rešenja neometano sarađuju i nude sveobuhvatnu pokrivenost koja prevazilazi mogućnosti pojedinačnog rešenja“, rekao je Ondřej Šabata, Sales Engineer za N-able rešenja u kompaniji ZEBRA SYSTEMS. „Ova kombinacija ne štiti samo krajnje tačke, već obezbeđuje celokupnu infrastrukturu, od lokalnih uređaja do cloud upravljanja identitetima, pružajući krajnjim klijentima potreban mir, a pružaocima usluga pomoćnu ruku. Pored toga, EDR i MDR imaju ključnu ulogu u ispunjavanju zahteva NIS 2, kao i zahteva za usklađenost sa drugim bezbednosnim standardima.“
Autor članka: Redakcija ZEBR.ai






