

Napjainkban már a kisvállalatok és szervezetek sem kíméltek a sérülékeny rendszerek elleni támadásoktól
PRÁGA, 2024. április 4. – A GFI Software, a vállalati hálózatok biztonsági és felügyeleti megoldásainak szállítója közölte, hogy a feltárt sérülékenységeket tartalmazó CVE katalógus aktuális adatai szerint tavaly rekordszámú, 29 065 sérülékenységet azonosítottak, ami 12,6%-kal több, mint 2022-ben. A legtöbb sérülékenységgel rendelkező gyártók közé a Google, a Microsoft és az Adobe került, a leginkább veszélyeztetett szoftverek továbbra is az operációs rendszerek, különösen a mobil operációs rendszerek.
Míg 2022-ben összesen 25 083 sérülékenység jelent meg, tavaly további növekedés történt. Emellett azok súlyossága is emelkedik, 2023-ban is nőtt az úgynevezett kritikus sérülékenységek száma. Az összes sérülékenység átlagos súlyossága az elmúlt 10 évben a lehetséges 10 pontból 7,6 pontot ért el, miközben megközelítőleg minden ötödik sérülékenység kritikus volt.
Tavaly a legtöbb sérülékenységgel rendelkező szoftvergyártó a Google lett, amelynek Android rendszere megőrizte első helyét a legsebezhetőbb szoftvertermékek között. A további helyeket a Microsoft, az Adobe, az Apple és az Oracle foglalta el. Az operációs rendszerek közül a Google Android (1 422) mellett a legtöbb sérülékenységet a Windowsban (782), a macOS-ben (418), a Linux Kernelben (311) és az Apple iOS-ben (269) azonosították. Az ismert alkalmazások közül a legtöbb sérülékenységet a Google Chrome-ban (296), a Mozilla Firefoxban (180) és az Acrobar Readerben (92) tárták fel.
„A rendelkezésre álló statisztikákból látható, hogy továbbra is nő a sérülékenységek száma valamennyi kategóriában, legyen szó asztali vagy mobilplatformokról, operációs rendszerekről vagy alkalmazásokról” – mondta Ondřej Šabata, a GFI Software megoldások értékesítési mérnöke a ZEBRA SYSTEMS vállalatnál. „A sérülékenységek növekvő összesített száma és súlyossága megköveteli a vállalati hálózatokban használt szoftverek és eszközök naprakész nyilvántartását, a rendszeres vizsgálatokat és az automatizált javításkezelést. Ez ma már nemcsak a nagy szervezetekre, hanem a kis- és középvállalkozásokra (SMB) is vonatkozik.”
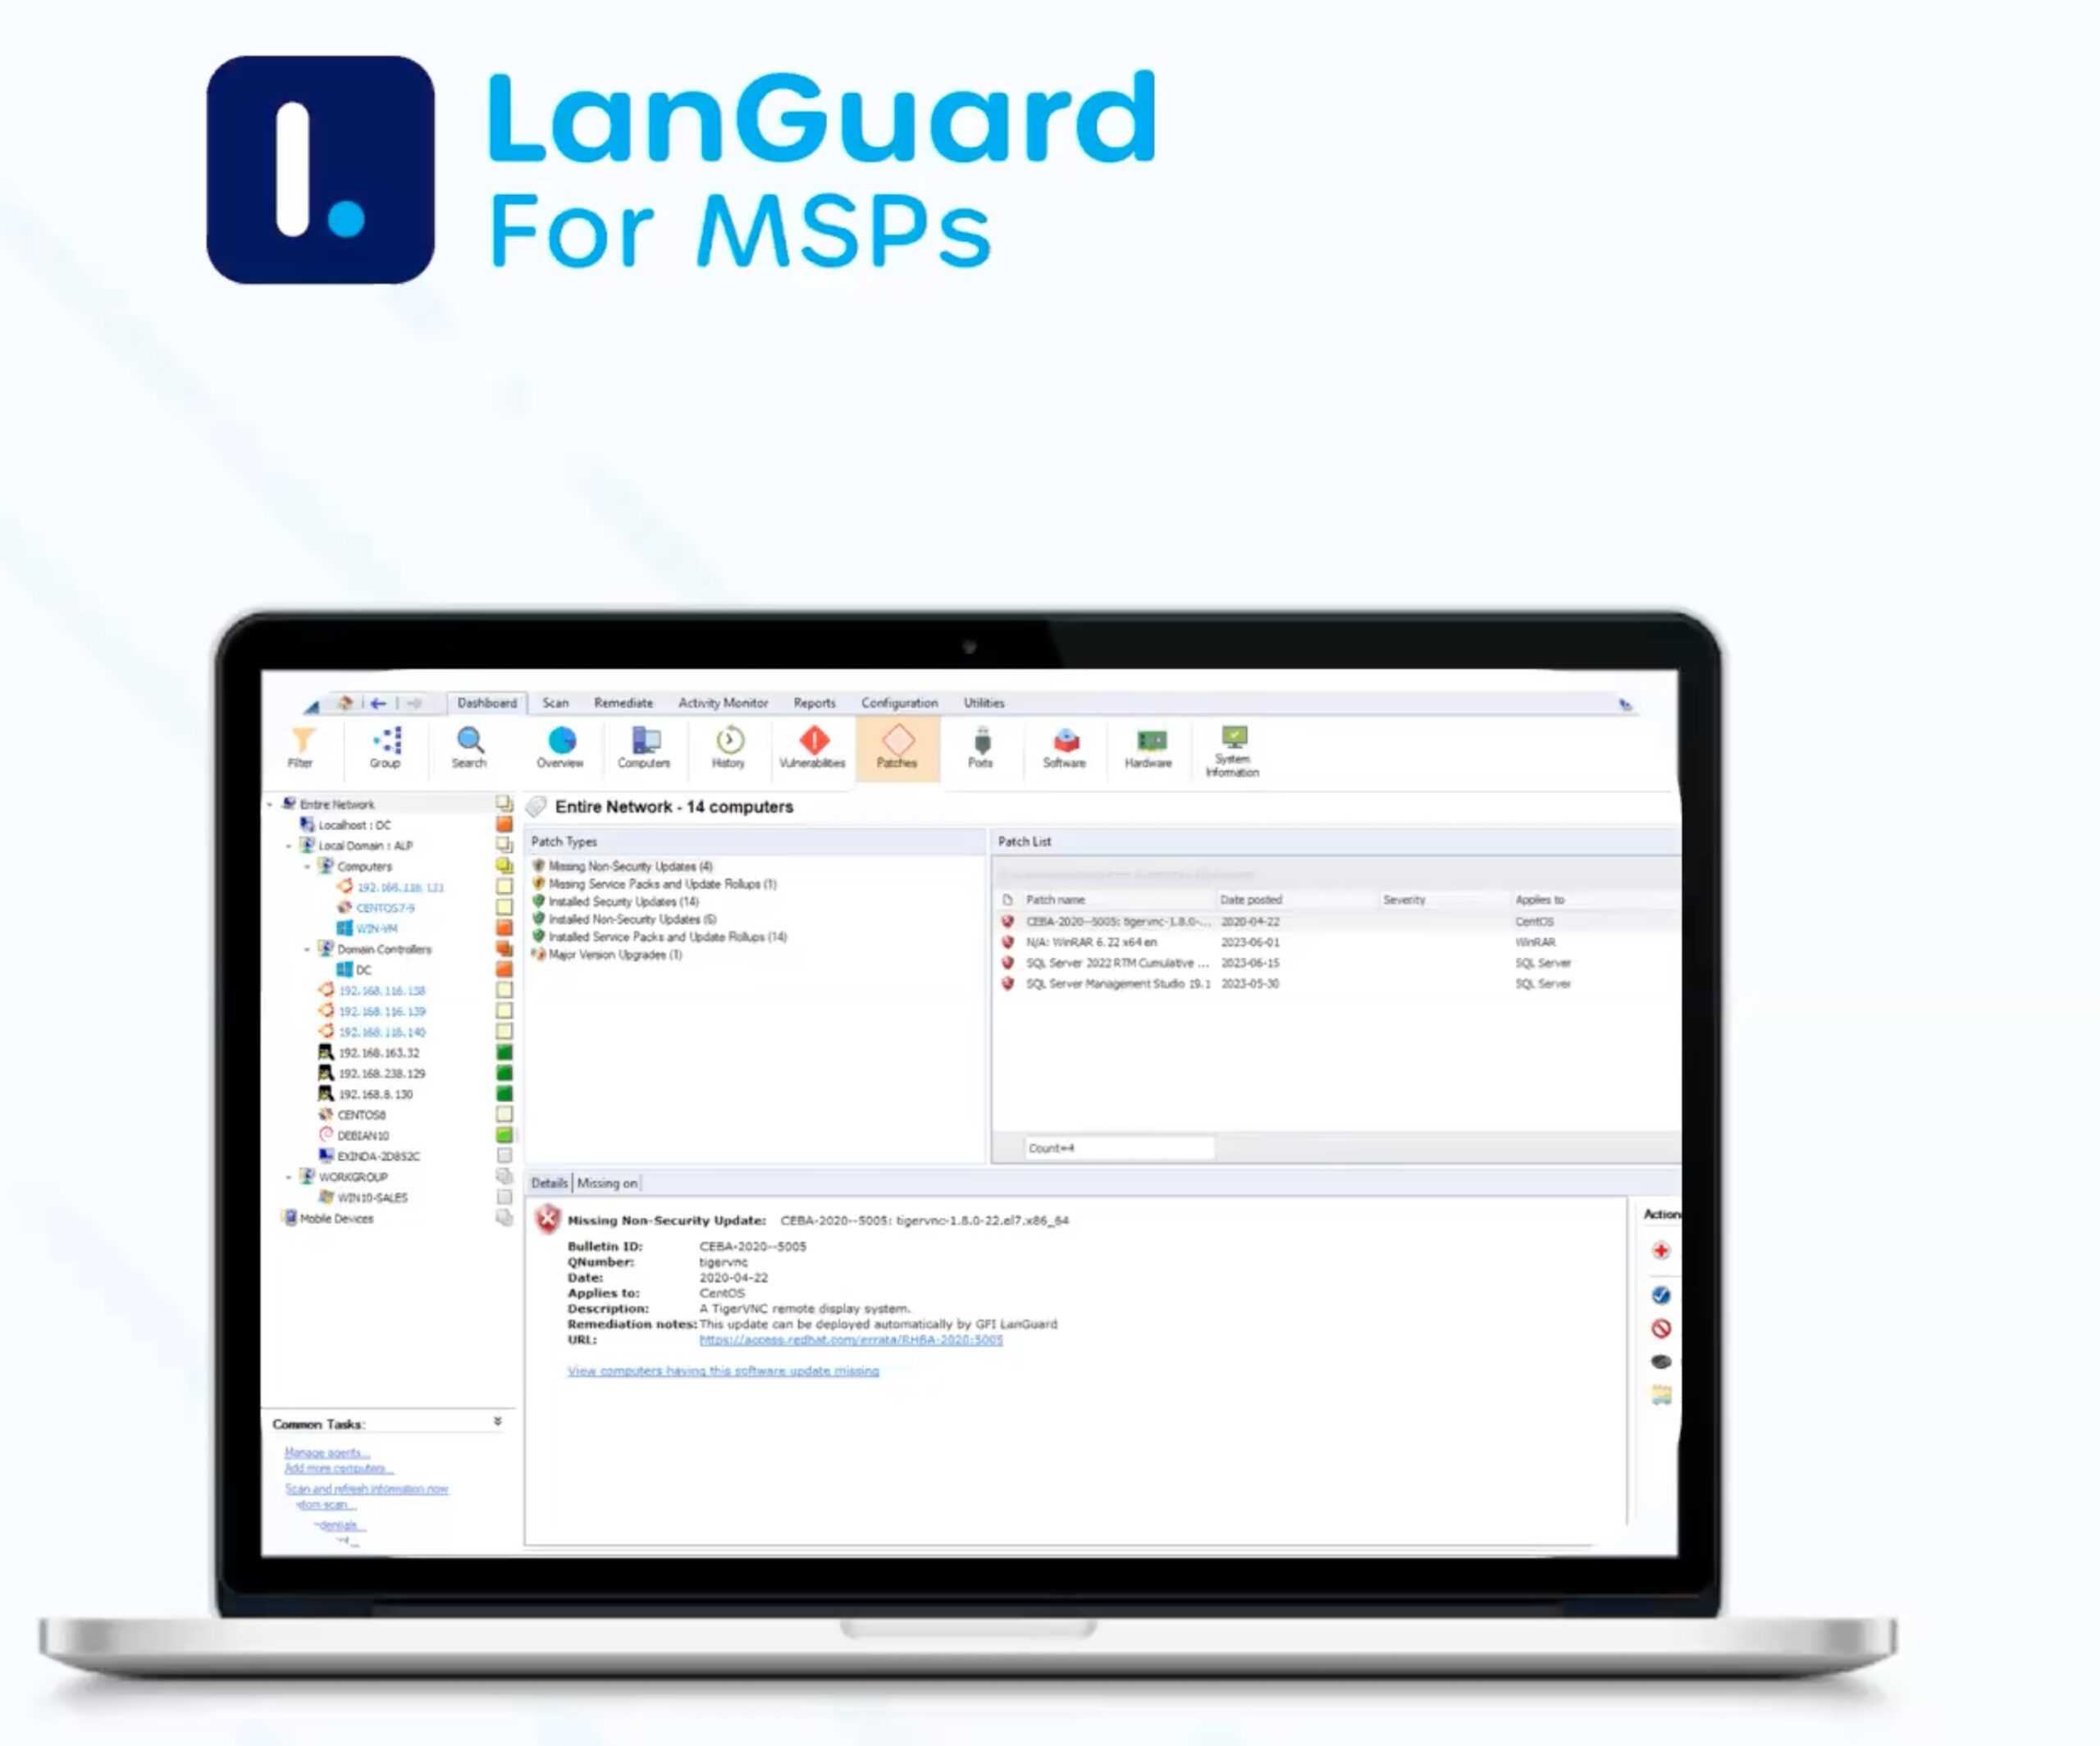
A GFI Software a GFI LanGuard megoldást kínálja, amely automatizált frissítéskezelést biztosít Windows, MacOS és Linux rendszerekhez, sérülékenységvizsgálatot számítógépeken és mobileszközökön, valamint hálózati és szoftverauditot. A GFI Software tavaly óta kínálja a GFI LanGuard MSP verziót, amely lehetőséget biztosít az MSP vállalatoknak arra, hogy ügyfeleik számára vállalati hálózatvizsgálati szolgáltatásokat nyújtsanak „Pay-Per-Scan” modellben, amit különösen az SMB szegmens szervezetei értékelnek.
A cikk szerzője: ZEBR.ai szerkesztőség



