

Auch kleine Unternehmen und Organisationen bleiben heute von Angriffen auf anfällige Systeme nicht verschont
PRAG, 4. April 2024 – Das Unternehmen GFI Software, Anbieter von Lösungen für Sicherheit und Verwaltung in Unternehmensnetzwerken, gab bekannt, dass laut aktuellen Daten aus dem Katalog erfasster Schwachstellen CVE im vergangenen Jahr rekordverdächtige 29.065 Schwachstellen festgestellt wurden, also 12,6 % mehr als im Jahr 2022. Zu den Herstellern mit der höchsten Anzahl an Schwachstellen gehörten Google, Microsoft und Adobe, während Betriebssysteme, insbesondere mobile, weiterhin die am stärksten gefährdete Software darstellen.
Während im Jahr 2022 insgesamt 25.083 Schwachstellen auftraten, kam es im vergangenen Jahr zu einem weiteren Anstieg. Zudem nimmt auch ihr Schweregrad zu; auch im Jahr 2023 stieg die Anzahl der sogenannten kritischen Schwachstellen. Der durchschnittliche Schweregrad aller Schwachstellen der letzten 10 Jahre erreichte einen Wert von 7,6 Punkten von maximal 10, wobei etwa jede fünfte Schwachstelle kritisch war.
Zum Softwarehersteller mit der größten Anzahl von Schwachstellen wurde im vergangenen Jahr Google, dessen System Android den ersten Platz unter den anfälligsten Softwareprodukten verteidigte. Die weiteren Plätze belegten Microsoft, Adobe, Apple und Oracle. Bei den Betriebssystemen wurden neben Google Android (1.422) die meisten Schwachstellen in Windows (782), macOS (418), Linux Kernel (311) und Apple iOS (269) festgestellt. Von den bekannten Anwendungen wurden die meisten Schwachstellen in Google Chrome (296), Mozilla Firefox (180) und Acrobar Reader (92) aufgedeckt.
„Aus den verfügbaren Statistiken ist ersichtlich, dass die Anzahl der Schwachstellen in allen Kategorien weiterhin zunimmt, unabhängig davon, ob es sich um Desktop- oder mobile Plattformen, Betriebssysteme oder Anwendungen handelt“, sagte Ondřej Šabata, Sales Engineer für GFI Software-Lösungen bei ZEBRA SYSTEMS. „Die steigende Gesamtzahl und der zunehmende Schweregrad von Schwachstellen erfordern einen aktuellen Überblick über die eingesetzte Software und Geräte in Unternehmensnetzwerken, regelmäßige Scans und automatisiertes Patch Management. Das gilt nicht nur für große Organisationen, sondern heute auch für kleine und mittlere Unternehmen (KMU).“
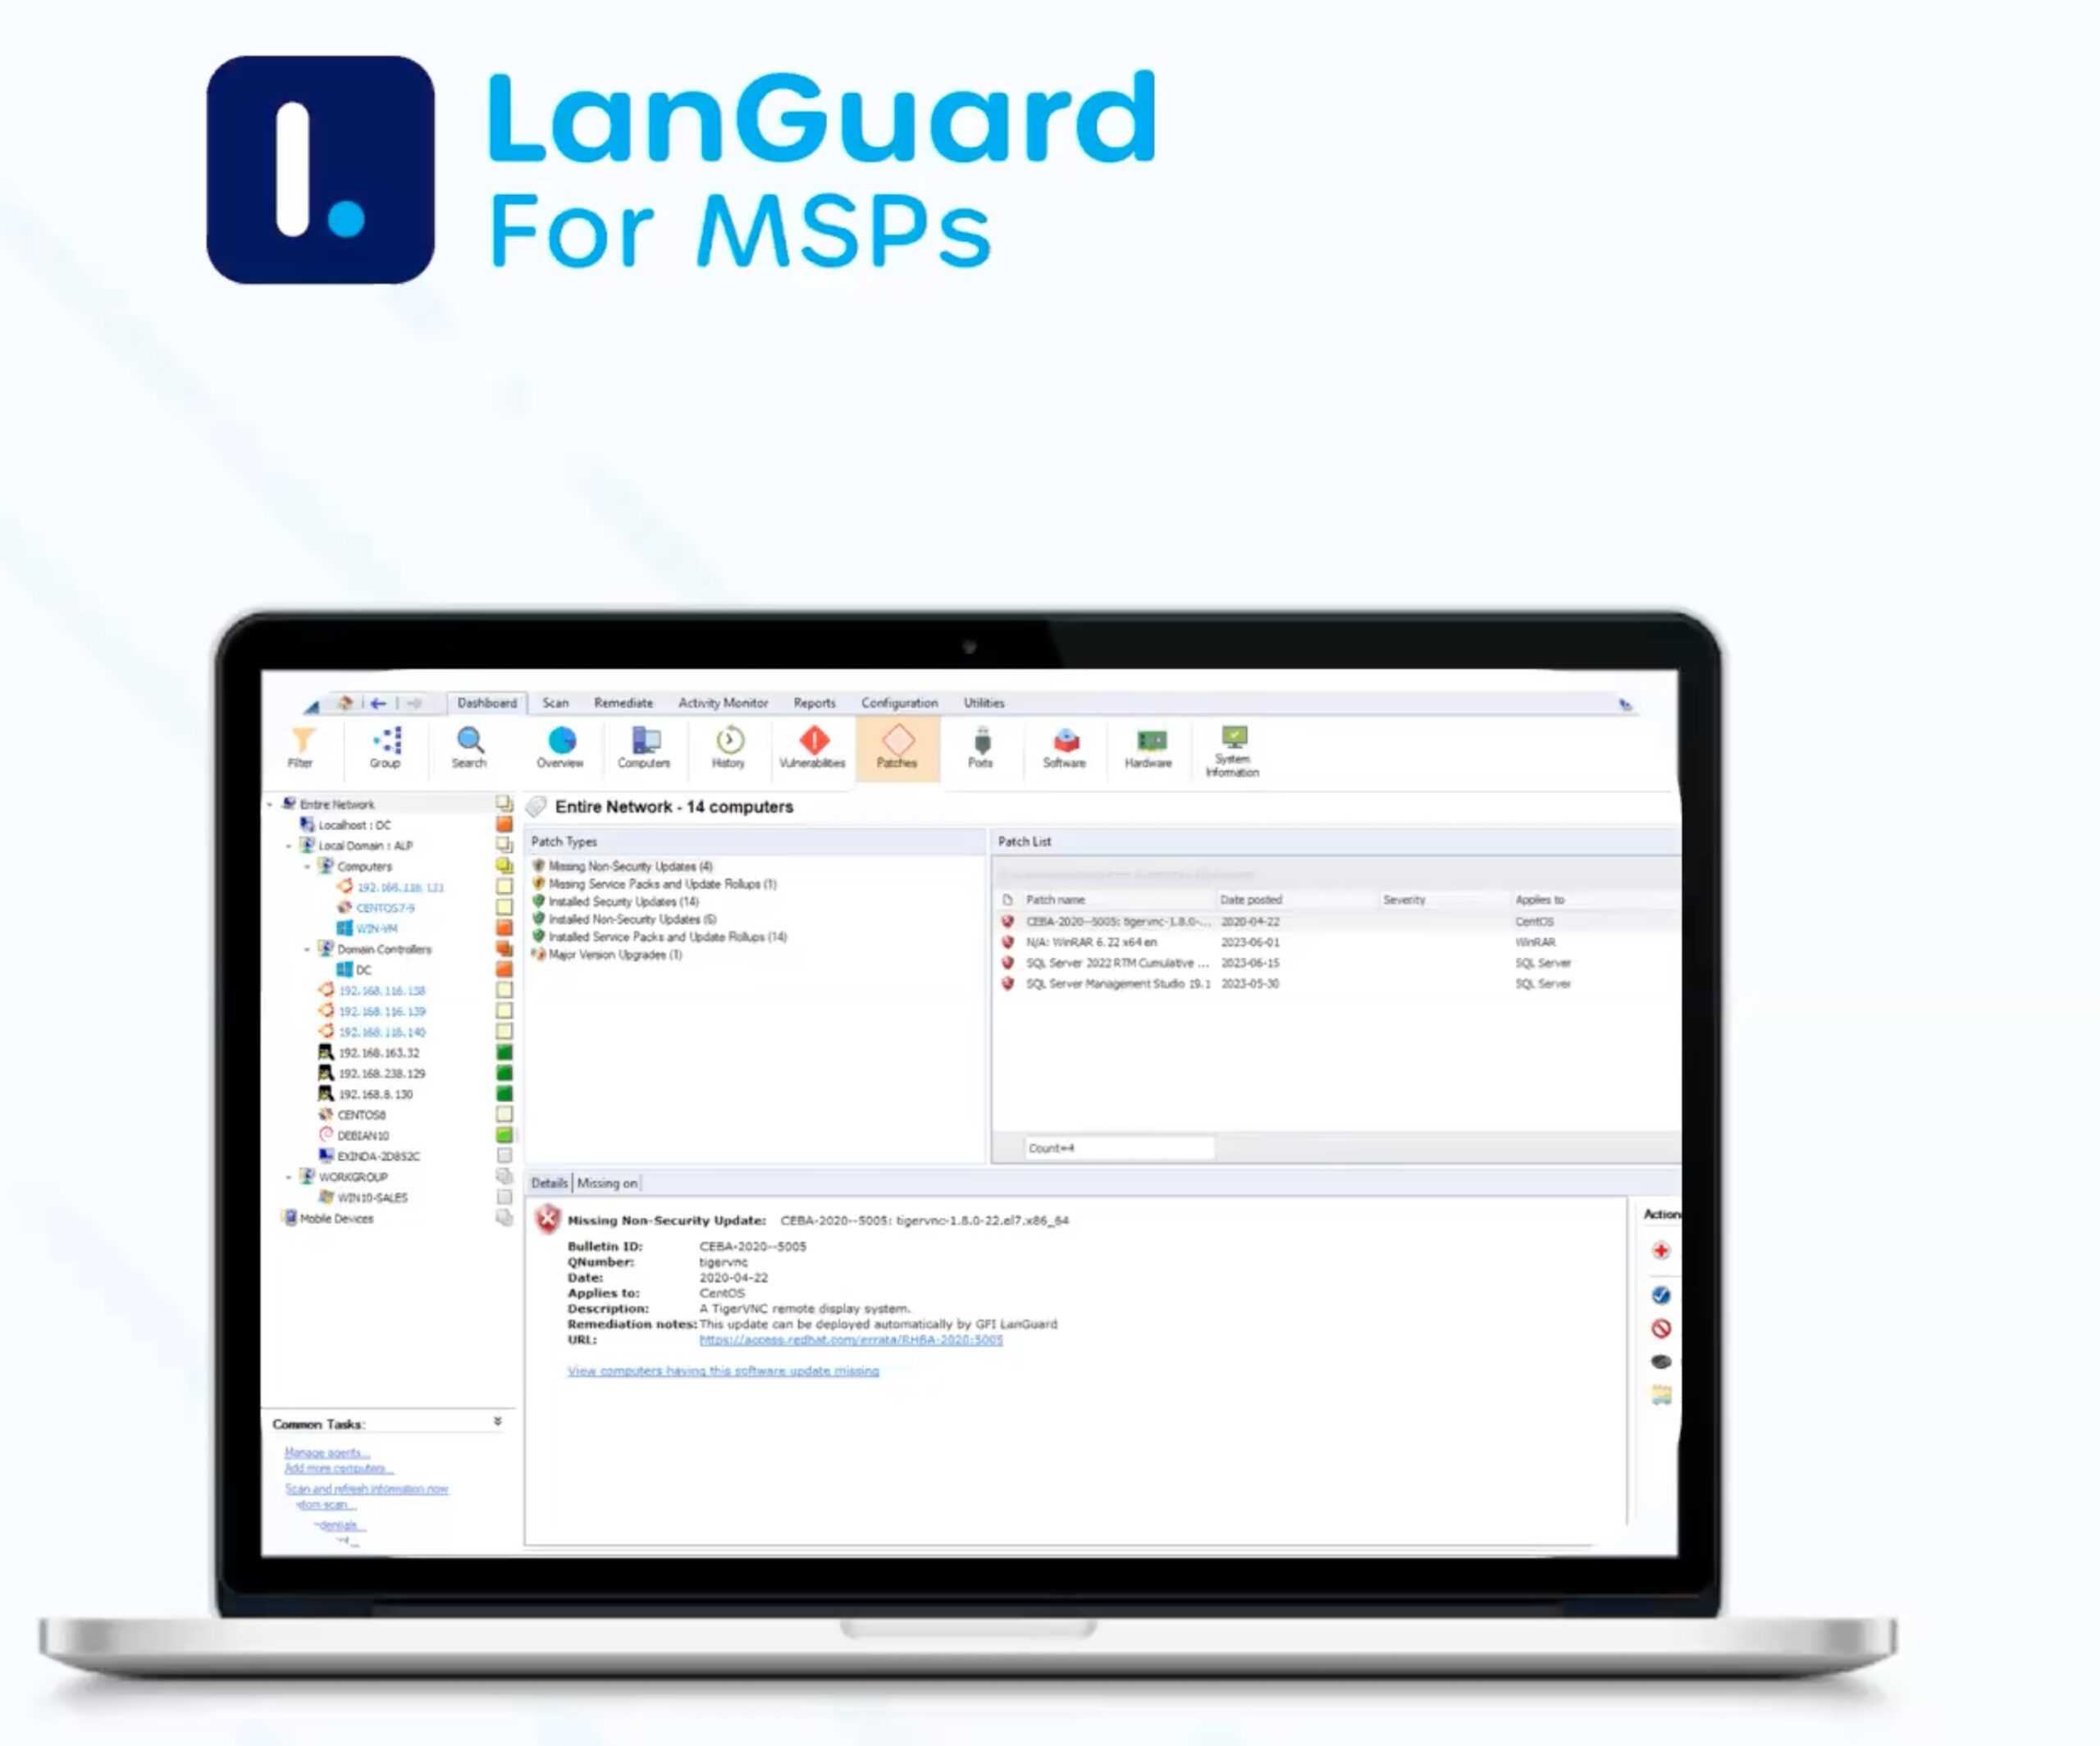
GFI Software bietet die Lösung GFI LanGuard, die automatisiertes Update-Management für Windows, MacOS und Linux, Schwachstellenscans auf Computern und mobilen Geräten sowie Netzwerk- und Software-Audits ermöglicht. Seit dem vergangenen Jahr bietet GFI Software die Version GFI LanGuard MSP an, die MSP-Unternehmen die Möglichkeit bietet, ihren Kunden Scandienste für Unternehmensnetzwerke im Modell „Pay-Per-Scan“ anzubieten, was insbesondere Organisationen aus dem KMU-Segment schätzen werden.
Artikelautor: ZEBR.ai-Redaktion



