

A GFI helyi felmérése rávilágított a vállalati IT-biztonság fő hiányosságaira
PRÁGA, 2021. április 21. – A GFI Software, a vállalati hálózatok biztonsági megoldásainak szállítója közölte, hogy a cseh SMB-vállalatok és szervezetek számos kihívással küzdenek az IT-biztonság terén, különösen az e-mailek védelmével, a kritikus szoftverjavításokkal és az általános biztonsági szint javításával. A megállapítások a vállalat áprilisi, a cseh és szlovák SMB-szegmens IT-szakemberei körében végzett felméréséből származnak.
A vállalati rendszergazdák az utóbbi időben több kihívással is szembesülnek: nő a végponti eszközök száma, a koronavírus miatti intézkedések következtében az IT-infrastruktúra a szervezetek fizikai határain túlra is kiterjed, az IT-adminisztrátoroknak pedig egyre kevesebb idejük és erőforrásuk marad a biztonsági incidensek kezelésére. A vállalatok egyre gyakrabban ismerik fel, hogy a vírusirtó és a tűzfal már nem elegendő, és azzal a dilemmával szembesülnek, hogy IT-infrastruktúrájuk mely részeit védjék meg előbb, és melyeket később.
A cseh IT-szakemberek körében végzett felmérésből a következők derülnek ki:
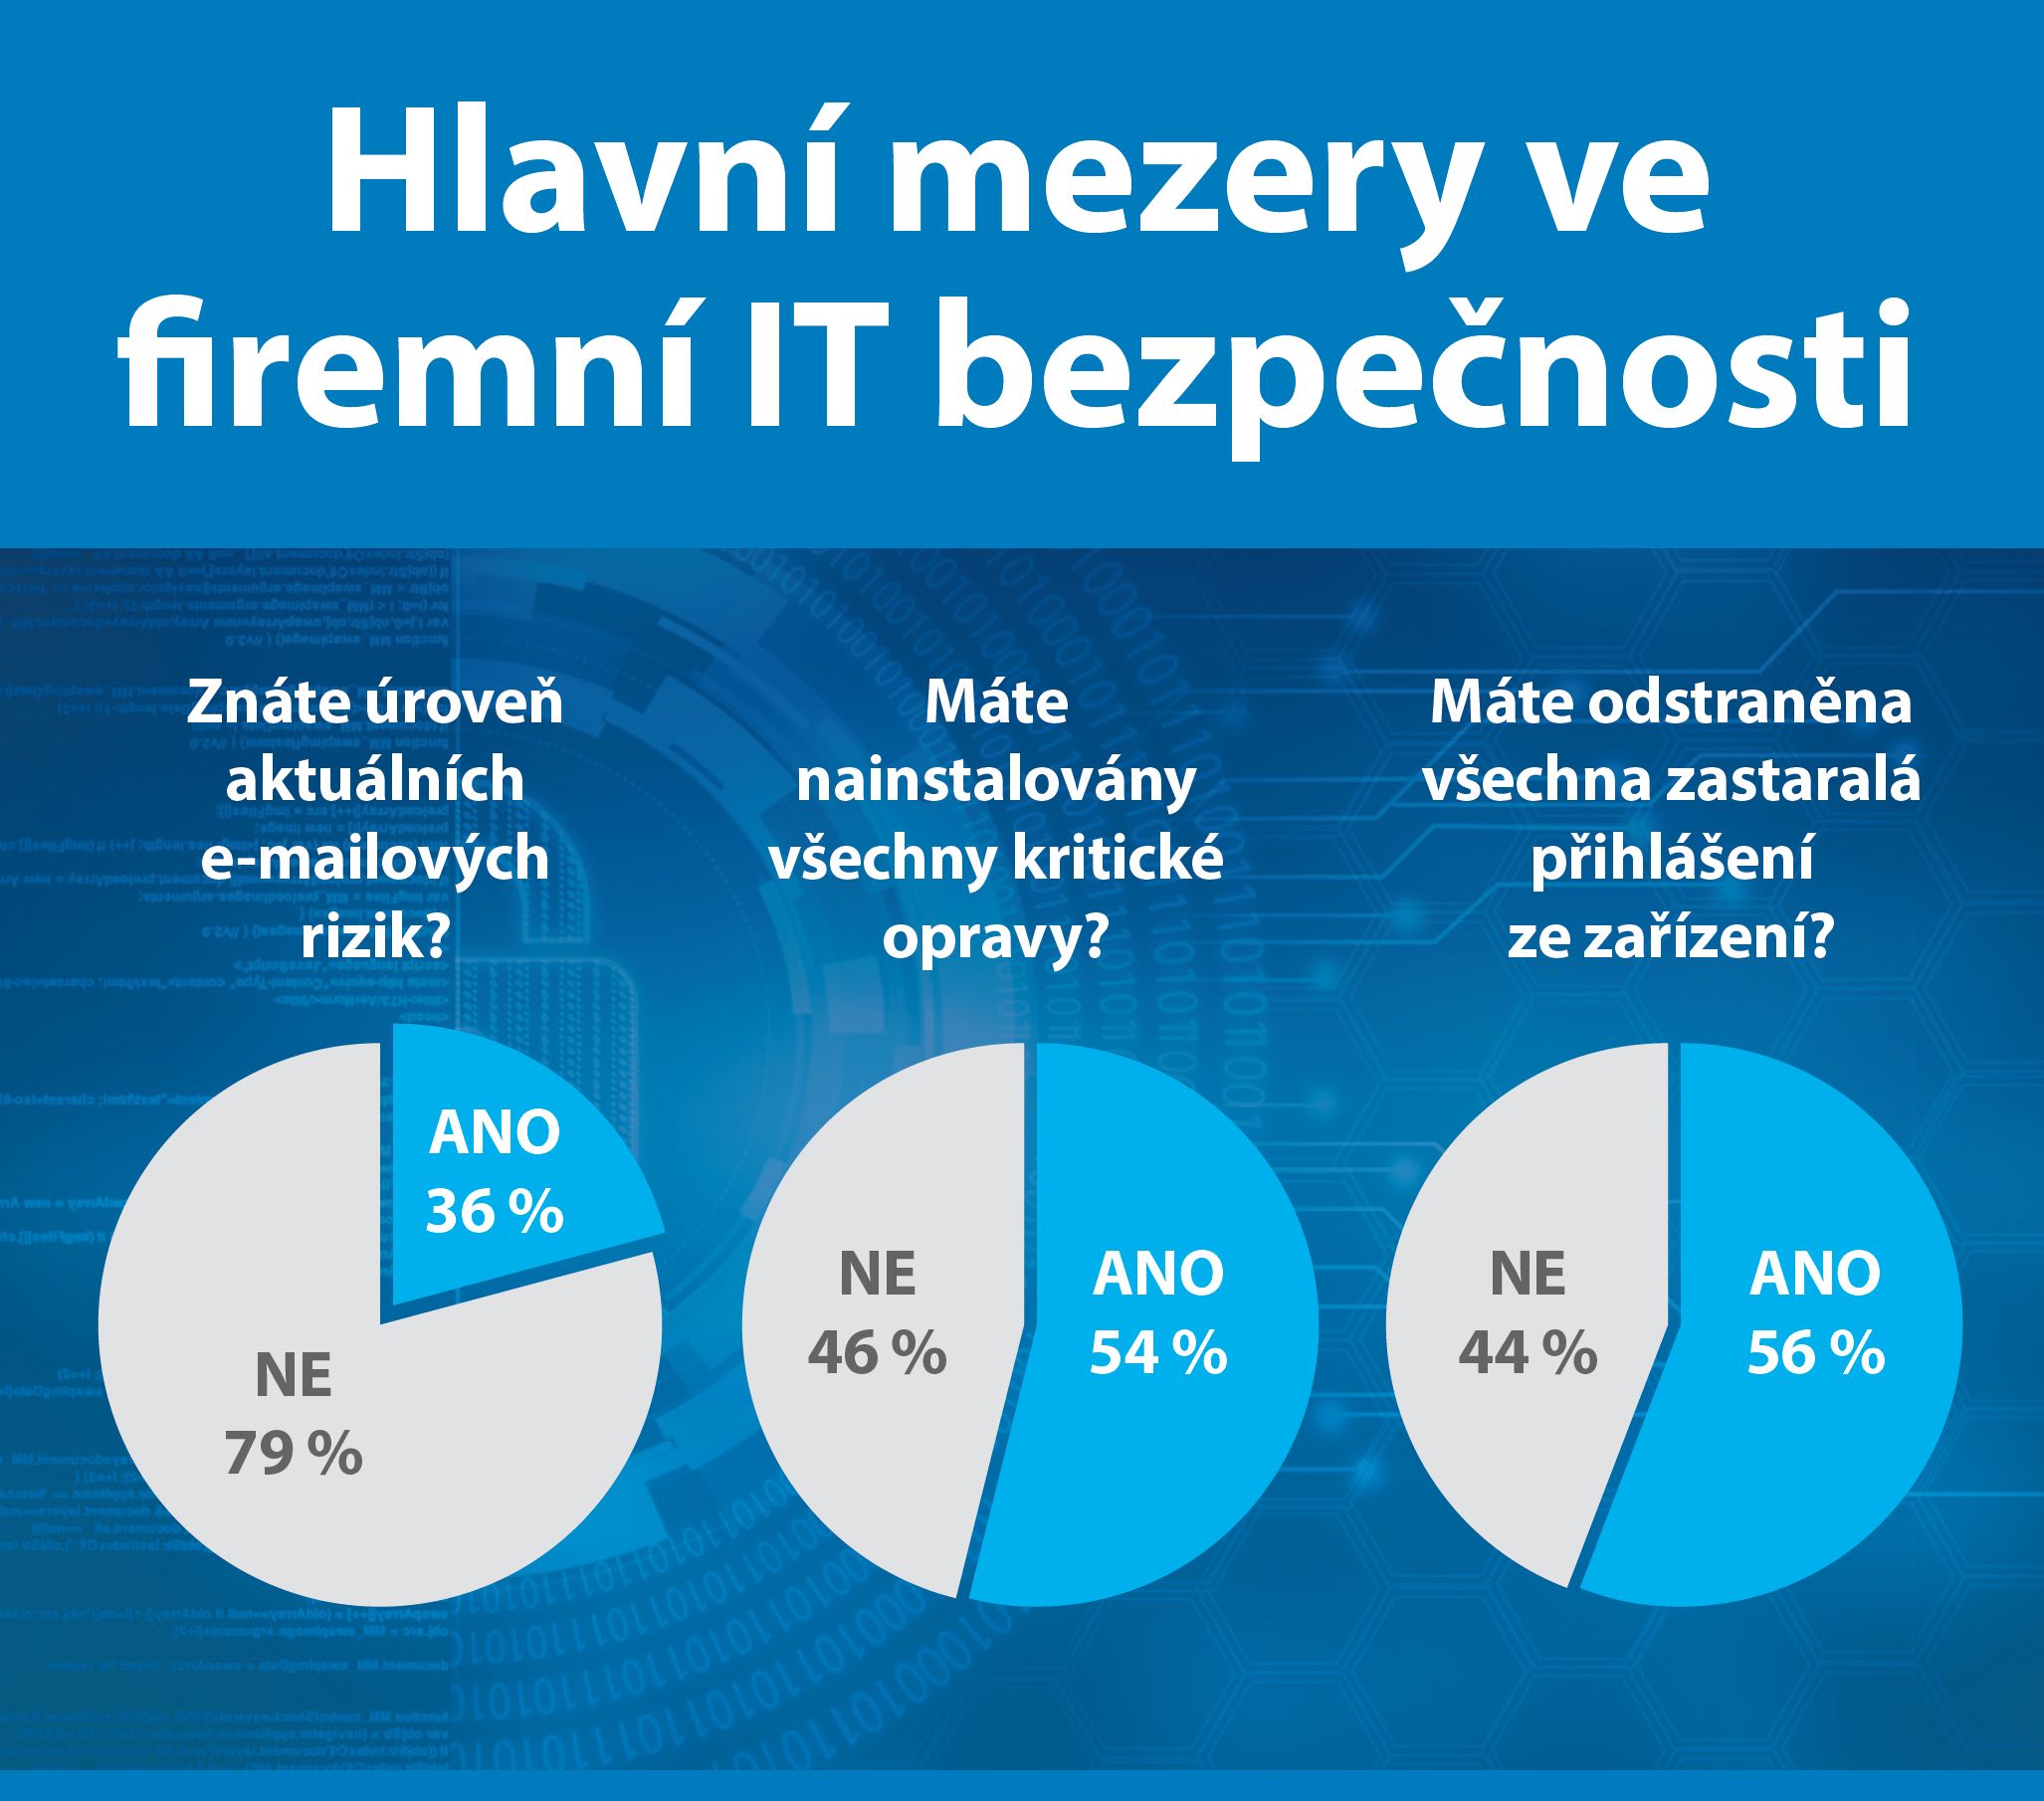
- Az SMB-szervezeteknél dolgozó IT-szakemberek 79%-a nem ismeri az aktuális e-mailes kockázatok szintjét.
- 46% nem tudja megerősíteni, hogy a szervezetben minden kritikus javítás telepítve van.
- A vállalatok 44%-ánál nem távolították el az eszközökről az összes elavult bejelentkezést.
- A szervezetek 15%-ánál nincs minden eszközön telepítve vírusirtó.
- A szakemberek 48%-a nem tudja igazolni szervezetében az IT-biztonság szintjének fokozatos javulását.
„A tavalyi járvány idején a vállalatok első reakciójukban elsősorban a távoli munkavállalók VPN-hálózatok segítségével történő lefedésére összpontosítottak” – mondta Jozef Kačala, a GFI Software EMEA-régióért felelős értékesítési mérnöke. „Egy év távlatából aktuális megállapításaink azt mutatják, hogy a cseh és szlovák SMB-szervezetekben számos más hiányosság is található, amelyek veszélyeztetik IT-biztonságukat és üzletmenet-folytonosságukat. Különösen aggasztó a veszélyes e-mailes támadások alábecsülése, valamint a rendszerek és alkalmazások következetlen frissítése.”
A cikk szerzője: ZEBR.ai szerkesztőség



