

Anketa lokale e GFI nxori në pah boshllëqet kryesore në sigurinë IT të kompanive
PRAGË, 21 prill 2021 – Kompania GFI Software, ofrues i zgjidhjeve të sigurisë në rrjetet e ndërmarrjeve, njoftoi se kompanitë dhe organizatat çeke SMB përballen me një sërë sfidash në fushën e sigurisë IT, veçanërisht me mbrojtjen e postës elektronike, përditësimet kritike të softuerit dhe përmirësimin e nivelit të përgjithshëm të sigurisë. Gjetjet bazohen në anketën e prillit të kryer nga kompania mes punonjësve çekë dhe sllovakë të IT-së nga segmenti SMB.
Administratorët e kompanive kohët e fundit përballen me disa sfida: numri i pajisjeve terminale po rritet, infrastruktura IT po zgjerohet përtej kufijve fizikë të organizatave për shkak të masave kundër koronavirusit dhe administratorët e IT-së kanë gjithnjë e më pak kohë dhe burime për të zgjidhur incidentet e sigurisë. Kompanitë po kuptojnë gjithnjë e më shpesh se antivirusi dhe firewall-i nuk mjaftojnë më, dhe përballen me dilemën se cilat pjesë të infrastrukturës së tyre IT duhet të mbrojnë më parë dhe cilat më vonë.
Nga anketa mes punonjësve çekë të IT-së rezultojnë sa vijon:
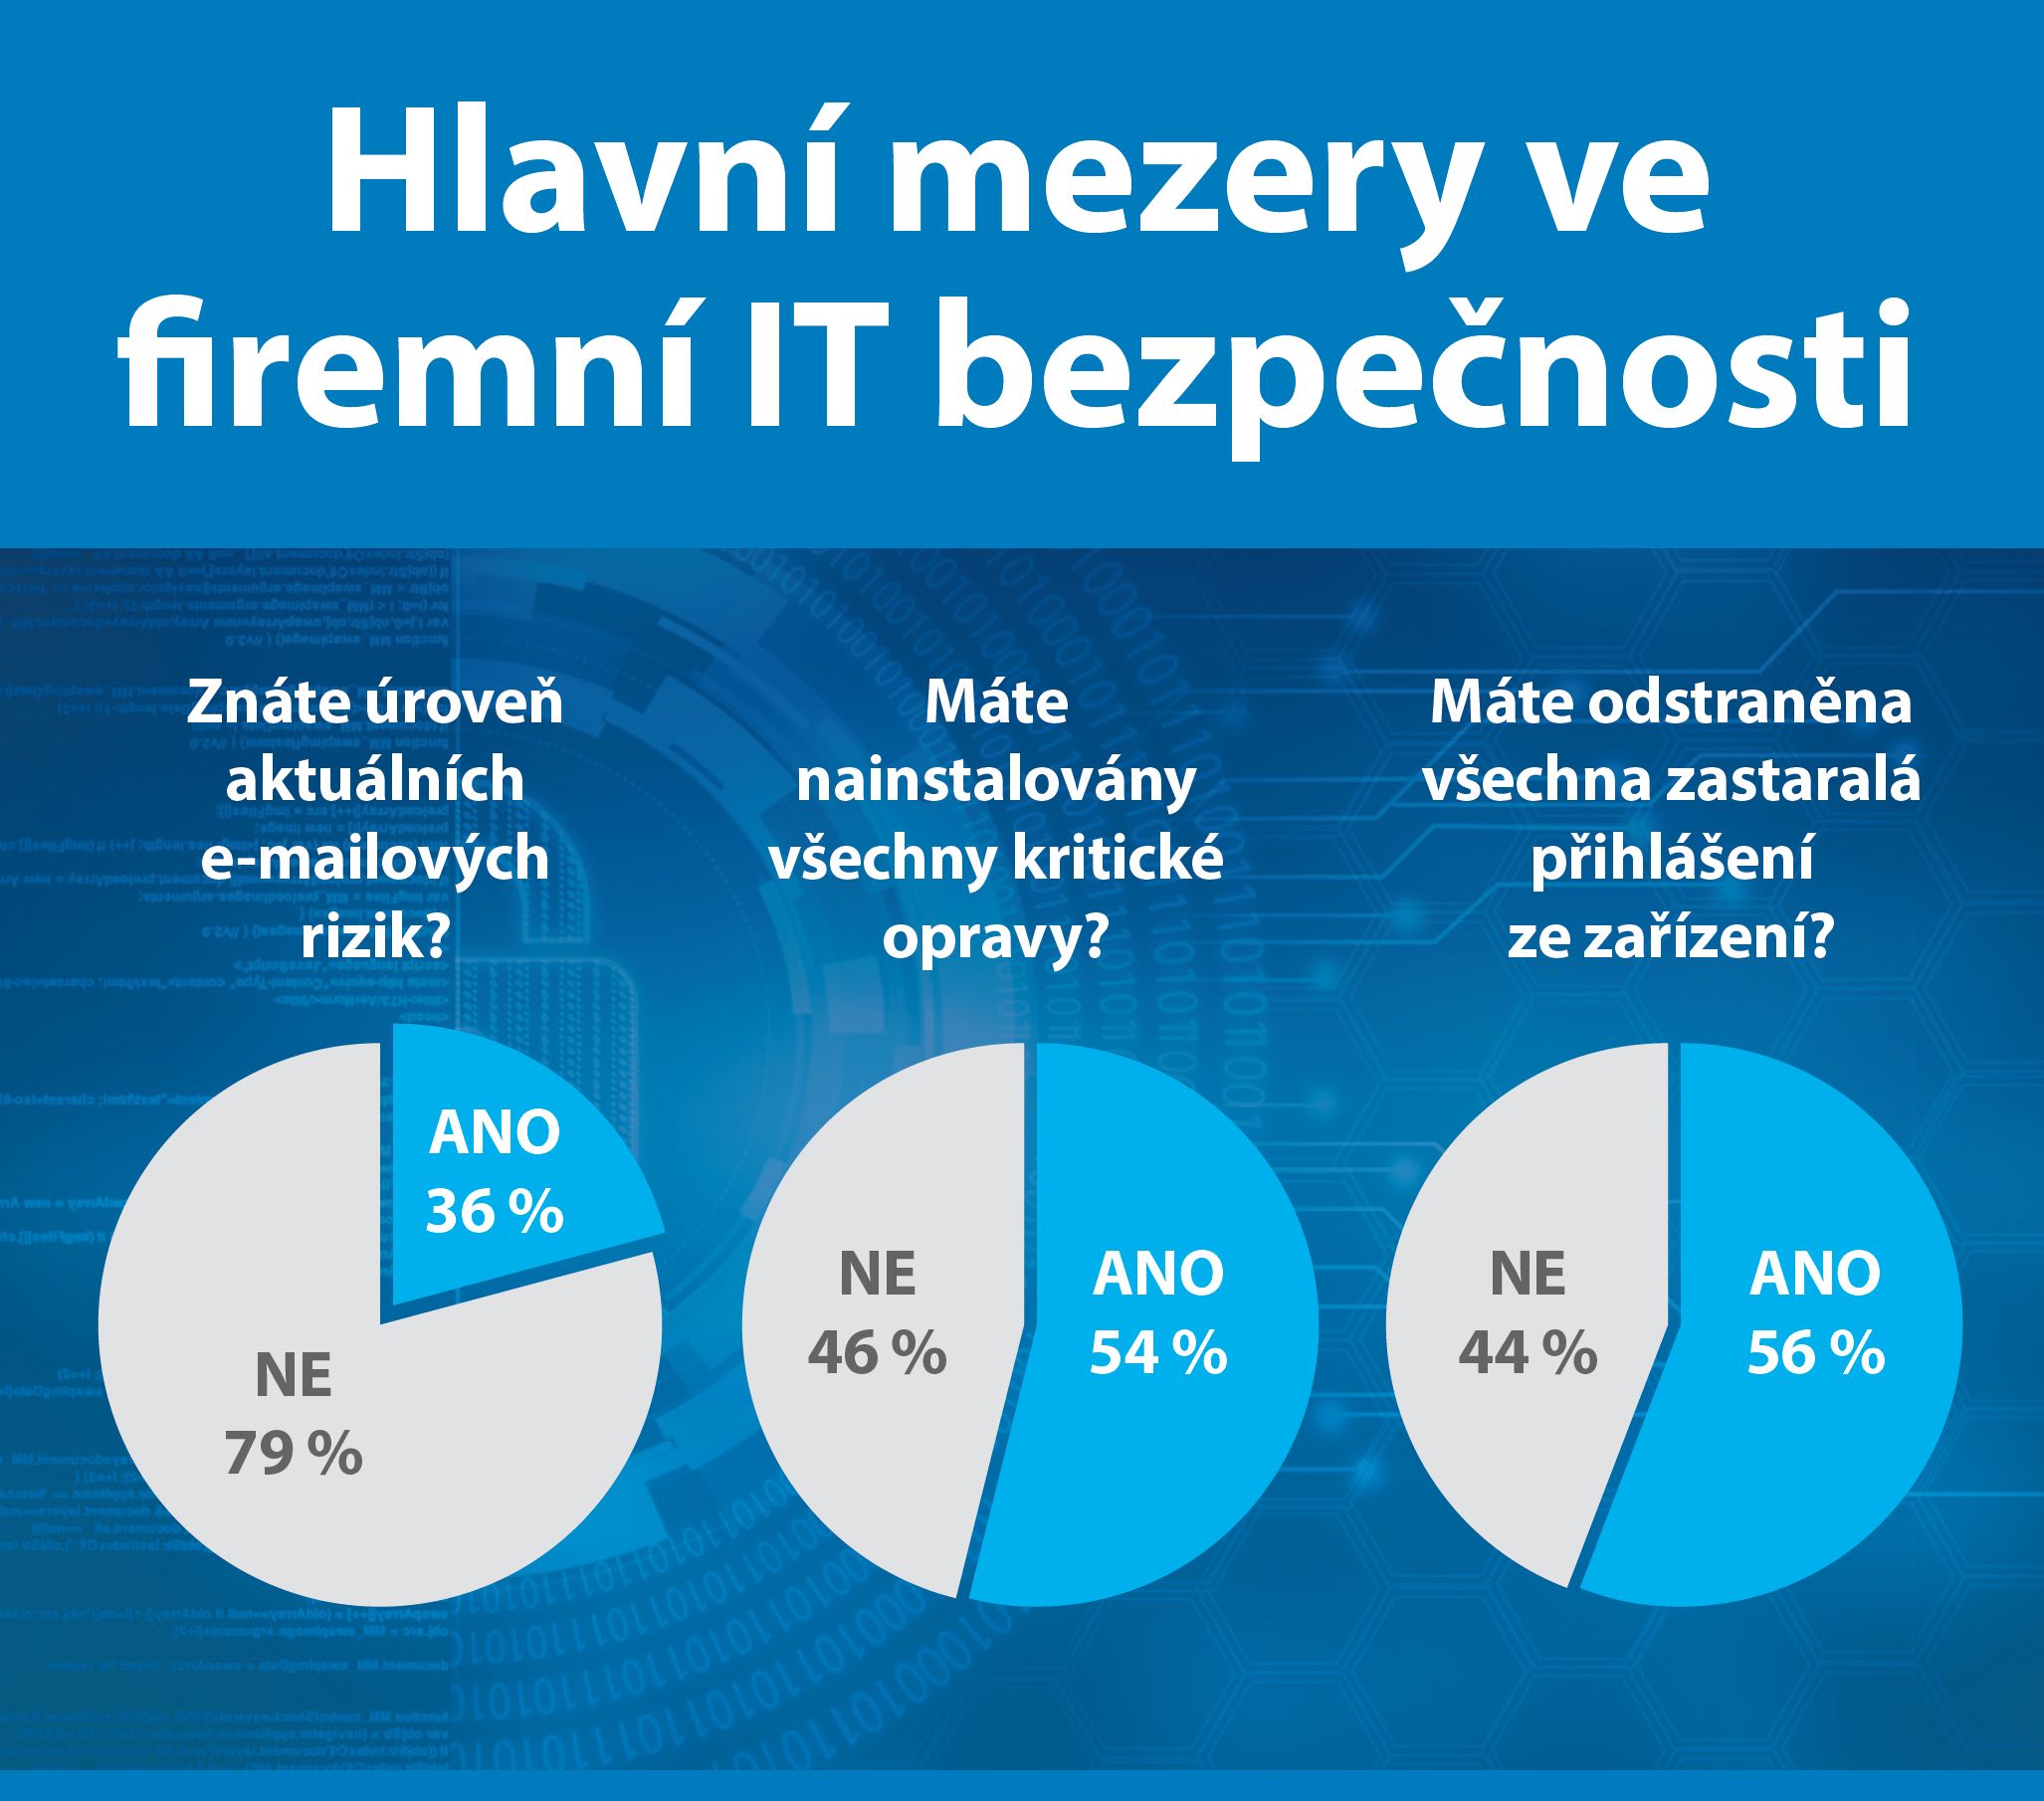
- 79 % e punonjësve të IT-së në organizatat SMB nuk e njohin nivelin e rreziqeve aktuale të e-mailit.
- 46 % nuk mund të konfirmojnë se në organizatë janë instaluar të gjitha përditësimet kritike.
- Në 44 % të kompanive nuk janë hequr të gjitha kredencialet e vjetruara të hyrjes nga pajisjet.
- 15 % e organizatave nuk kanë antivirus të instaluar në të gjitha pajisjet.
- 48 % e punonjësve nuk arrijnë të dëshmojnë përmirësimin gradual të nivelit të sigurisë IT në organizatën e tyre.
„Gjatë pandemisë së vitit të kaluar, kompanitë në reagimin fillestar u përqendruan kryesisht në mbulimin e punonjësve në distancë me ndihmën e rrjeteve VPN,“ tha Jozef Kačala, Inxhinier Shitjesh për rajonin EMEA në GFI Software. „Një vit më vonë, gjetjet tona aktuale tregojnë se në organizatat çekë dhe sllovake SMB ka shumë boshllëqe të tjera që kërcënojnë sigurinë e tyre IT dhe vazhdimësinë e biznesit. Veçanërisht shqetësuese janë nënvlerësimi i sulmeve të rrezikshme me e-mail dhe përditësimi jo i rregullt i sistemeve dhe aplikacioneve.“
Autori i artikullit: Redaksia ZEBR.ai



