

Az információbiztonsági tanúsítás ma már jelentős versenyelőnynek számít
PRÁGA, 2022. október 24. – A GFI Software, a vállalati hálózatok biztonsági megoldásainak szállítója közölte, hogy helyi partnerei és ügyfelei körében végzett felmérése szerint növekszik azon szervezetek száma, amelyek számára a jogszabályi követelmények teljesítése az egyik kulcsfontosságú szempont az IT-biztonsági megoldások kiválasztásakor. A cseh vállalatok már 37%-a említi a „compliance”-t az IT-biztonság kiépítésének egyik standard, vagy akár fő követelményeként. Más vállalatoknak pedig figyelembe kell venniük az ágazatuk sajátos igényeit, vagy legalábbis érinti őket a személyes adatok védelméről szóló GDPR-rendelet.
A jogszabályi követelmények számának és elvárásainak növekedése, valamint az IT-biztonság szintjének folyamatos fejlesztésére irányuló igény arra ösztönzi a szervezeteket, hogy nagyobb mértékben igényeljék az ISO 27001 típusú információbiztonsági tanúsításokat. A legtöbb vállalat emellett felismeri, hogy a biztonsági előírások teljesítése egyre gyakrabban feltétel a pályázati eljárásokban vagy az üzleti partnerekkel kötött szerződések megkötéséhez, ezért az információbiztonsági tanúsítás megszerzését piaci versenyelőnyük erősítéseként tekintik.
A legérdekesebb megállapítások közé tartoznak:
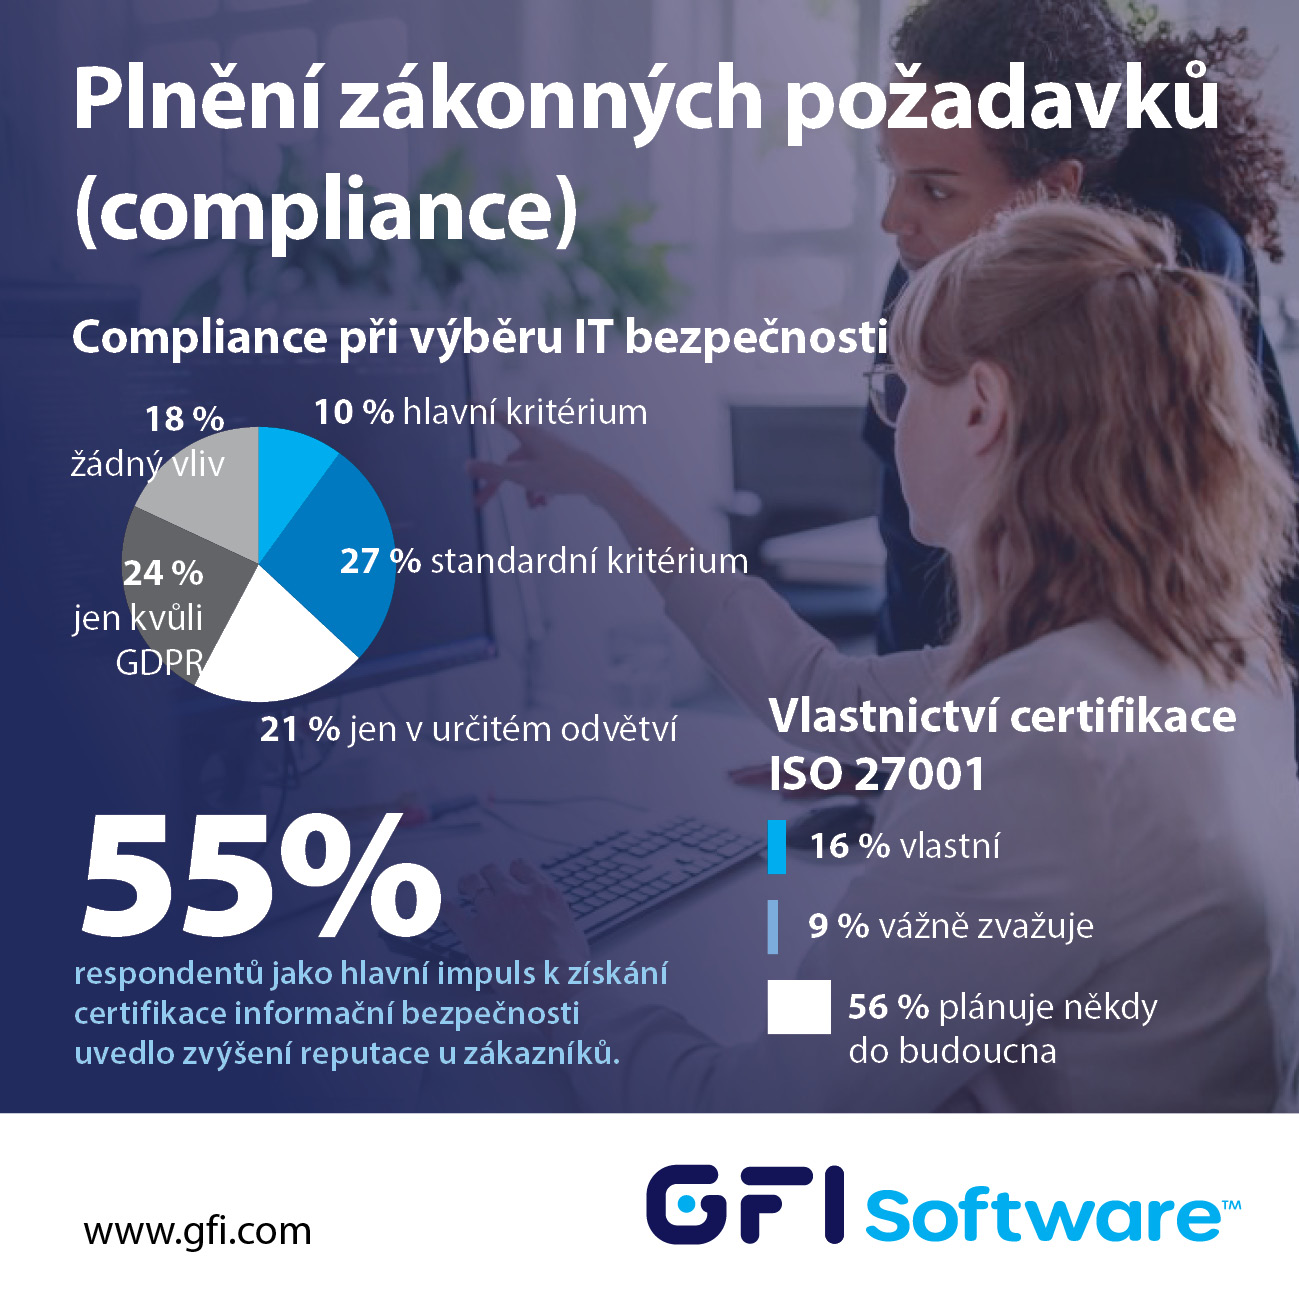
- A jogszabályi követelmények teljesítése a megkérdezettek 10%-a számára a biztonsági szoftver kiválasztásának fő szempontja, 27% számára standard szempont, 21% számára csak az ágazatspecifikus követelmények esetében, 24% számára pedig csak a GDPR miatt. A vállalatok 18%-a egyáltalán nem foglalkozik a compliance-szel.
- A szervezetek 16%-a rendelkezik ISO 27001 tanúsítással, további 9% komolyan fontolgatja azt, és 56% tervezi annak jövőbeli megszerzését.
- A megkérdezettek 55%-a számára az információbiztonsági tanúsítás megszerzésének fő ösztönzője az ügyfelek körében szerzett jobb reputáció lenne, 42% számára a saját IT-biztonság szintjének növelése, 26% számára pedig a jogszabályi követelmények teljesítése.
„Az információbiztonságra vonatkozó jogszabályi követelmények inkább szaporodnak, a növekvő számú támadás pedig
az üzleti együttműködés keretében is szigorúbb IT-biztonsági elvárásokhoz vezet” – mondta Marie Baranová, a GFI Software megoldások értékesítési menedzsere Csehországban és Szlovákiában a ZEBRA SYSTEMS vállalatnál. „Partnereink és ügyfeleink részéről egyre nagyobb érdeklődést tapasztalunk olyan megoldások iránt, amelyek képesek biztosítani a meglévő biztonsági előírások teljesítését, és lefedni az ISO 27001 tanúsítási folyamatait.”
Az egyik ilyen megoldás a GFI Archiver, amely az e-maileket és fájlokat eredeti állapotukban archiválja egy jogosulatlan manipuláció ellen védett központi tárhelyen. Ez az archívum segít a szabályozói megfelelés biztosításában, az elektronikus felderítésben („e-discovery”) és az esetleges belső vizsgálatokban. Az ISO 27001 iránt érdeklődőknek a Kerio Control és a GFI LanGuard megoldások segítenek, amelyek lefedik a tanúsítási követelmények teljesítéséhez szükséges domainek többségét.
A cikk szerzője: ZEBR.ai szerkesztőség






