

Certyfikacja bezpieczeństwa informacji jest dziś postrzegana jako istotna przewaga konkurencyjna
PRAGA, 24 października 2022 r. – Firma GFI Software, dostawca rozwiązań bezpieczeństwa w sieciach firmowych, poinformowała, że według przeprowadzonej przez nią ankiety wśród lokalnych partnerów i klientów rośnie liczba organizacji, dla których spełnienie wymogów prawnych jest jednym z kluczowych kryteriów przy wyborze rozwiązań bezpieczeństwa IT. Aż 37% czeskich firm wskazuje „compliance” jako jedno ze standardowych, a nawet główne wymaganie przy budowaniu bezpieczeństwa IT. Kolejne firmy muszą uwzględniać specyficzne wymagania swojej branży lub przynajmniej dotyczą ich przepisy RODO dotyczące ochrony danych osobowych.
Rosnąca liczba i wymagania prawne, w połączeniu z potrzebą ciągłego podnoszenia poziomu bezpieczeństwa IT, prowadzą organizacje do większego zapotrzebowania na certyfikacje bezpieczeństwa informacji, takie jak ISO 27001. Ponadto większość firm stwierdza, że spełnienie przepisów bezpieczeństwa jest coraz częściej warunkiem w postępowaniach przetargowych lub zawarcia kontraktu z partnerami biznesowymi, dlatego uzyskanie certyfikacji bezpieczeństwa informacji postrzegają jako wzmocnienie swojej przewagi konkurencyjnej na rynku.
Do najciekawszych ustaleń należą:
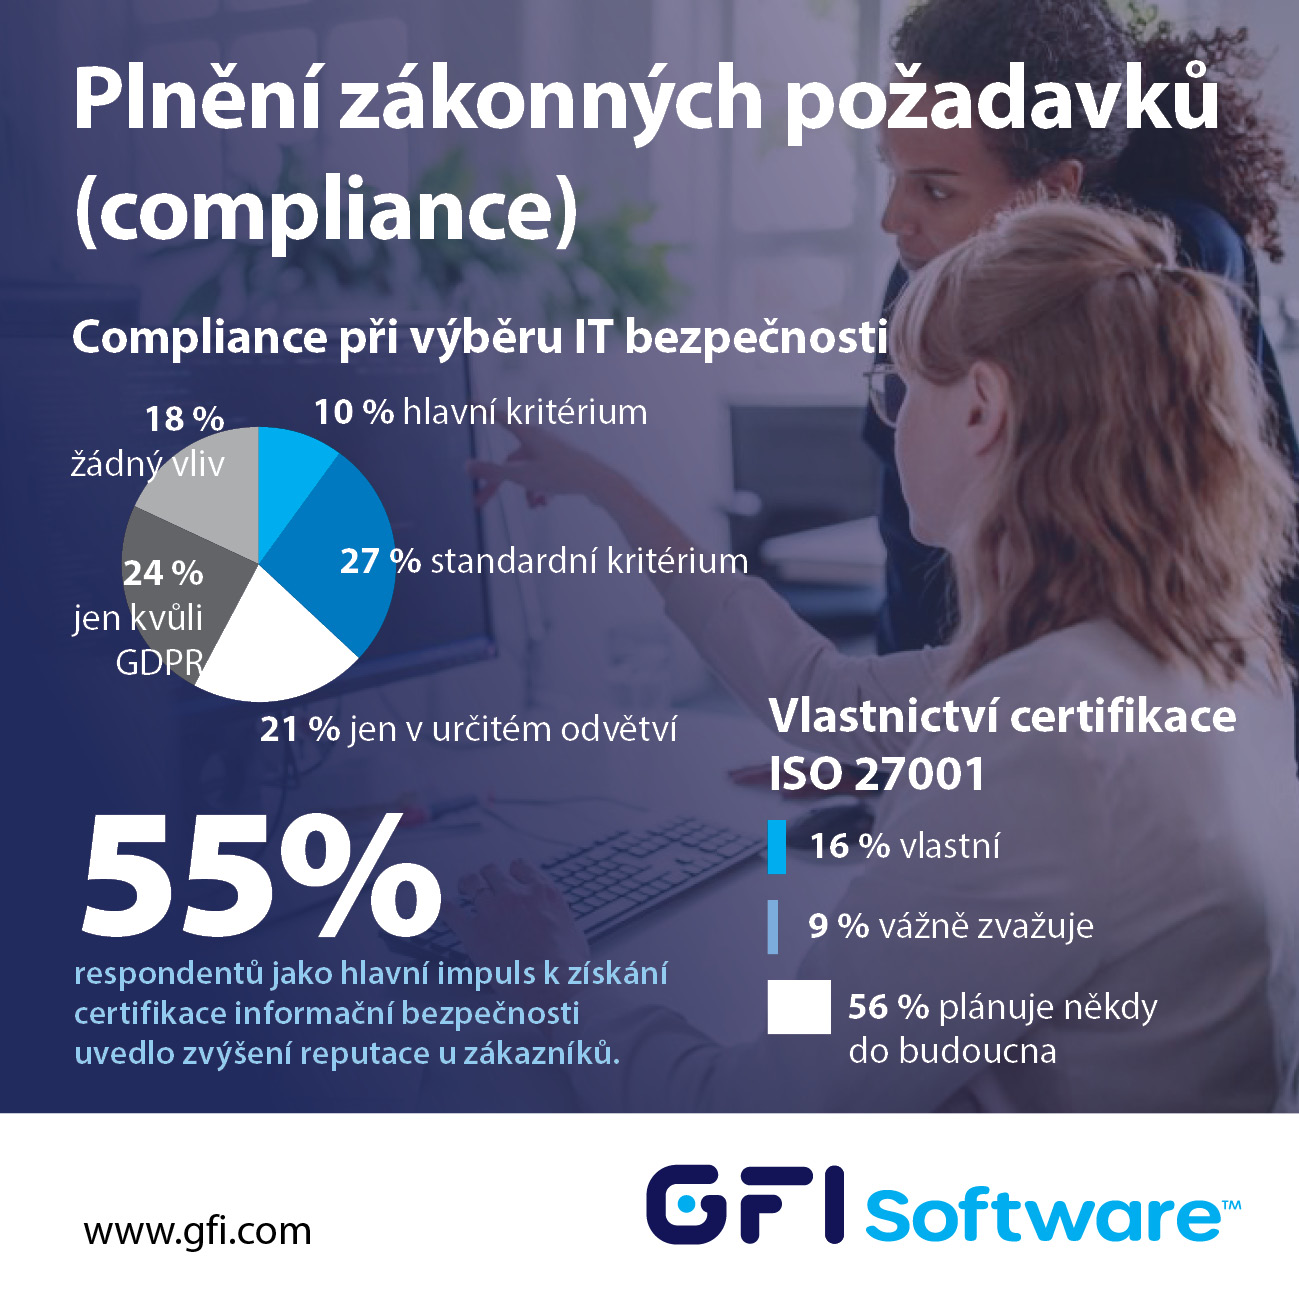
- Spełnienie wymogów prawnych jest głównym kryterium przy wyborze oprogramowania bezpieczeństwa dla 10% respondentów, dla 27% jest kryterium standardowym, dla 21% tylko w przypadku specyficznych wymagań branżowych, a dla 24% wyłącznie ze względu na RODO. 18% firm w ogóle nie zajmuje się compliance.
- 16% organizacji posiada certyfikację ISO 27001, kolejne 9% poważnie ją rozważa, a 56% planuje ją w przyszłości.
- Głównym impulsem do uzyskania certyfikacji bezpieczeństwa informacji byłoby dla 55% respondentów zwiększenie reputacji wśród klientów, dla 42% podniesienie poziomu własnego bezpieczeństwa IT, a dla 26% spełnienie wymogów prawnych.
„Wymogów prawnych dotyczących bezpieczeństwa informacji raczej przybywa, a nasilające się ataki prowadzą
do bardziej rygorystycznych wymagań w zakresie bezpieczeństwa IT, również w ramach współpracy biznesowej” – powiedziała Marie Baranová, menedżer sprzedaży rozwiązań GFI Software w Czechach i na Słowacji w firmie ZEBRA SYSTEMS. „Spotykamy się z coraz większym zainteresowaniem naszych partnerów i klientów rozwiązaniami, które potrafią zapewnić zgodność z obowiązującymi przepisami bezpieczeństwa i objąć procesy certyfikacji ISO 27001.”
Jednym z takich rozwiązań jest GFI Archiver, które archiwizuje e-maile i pliki w ich pierwotnym stanie w centralnym repozytorium chronionym przed nieuprawnioną manipulacją. To archiwum pomaga zapewnić zgodność z przepisami, prowadzić elektroniczne wykrywanie („e-discovery”) oraz ewentualne dochodzenia wewnętrzne. Osobom zainteresowanym ISO 27001 pomagają rozwiązania Kerio Control i GFI LanGuard, obejmujące większość obszarów niezbędnych do spełnienia wymagań certyfikacyjnych.
Autor artykułu: Redakcja ZEBR.ai






