

Nemcsak az incidensek észlelése és kezelése terén, a mesterséges intelligenciát egyre inkább alkalmazzák a vállalati IT-hálózatok elemzésében és biztonsági auditálásában is
PRÁGA, 2026. június 16. – A GFI Software, a kis- és középvállalkozások (SMB) számára kínált, AI-alapú biztonsági és kommunikációs megoldások globális vezetője közölte, hogy felmérése szerint a megkérdezett partnerek 36%-a egyre nagyobb potenciált lát az AI-ban nemcsak magában a védelemben, hanem a biztonsági auditokhoz szükséges anyagok előkészítésében is. Az előkészítési folyamat felgyorsulása elsősorban magasabb szintű biztonságot és jelentős időmegtakarítást eredményez.
A modern eszközök AI-funkciókat tartalmaznak, amelyek ma már képesek elemezni, kockázatokat feltárni, jelentéseket készíteni és automatikusan hatékonyabb szabályokat létrehozni, jóval rövidebb idő alatt, mint manuális módszerekkel. Az e-mailek biztonságát és archiválását szolgáló eszközök, a sérülékenységvizsgálók és az IT-megoldások központi felügyeletére szolgáló eszközök a mesterséges intelligencia támogatásával napokról mindössze néhány órára rövidíthetik le az auditok elvégzéséhez vagy hatékonyabb szabályok kialakításához szükséges tevékenységeket. Ez lehetővé teszi az IT-adminisztrátorok számára, hogy gyakrabban végezzenek ellenőrzéseket, és gyorsabban reagáljanak a potenciális kockázatokra.
A legfontosabb megállapítások:
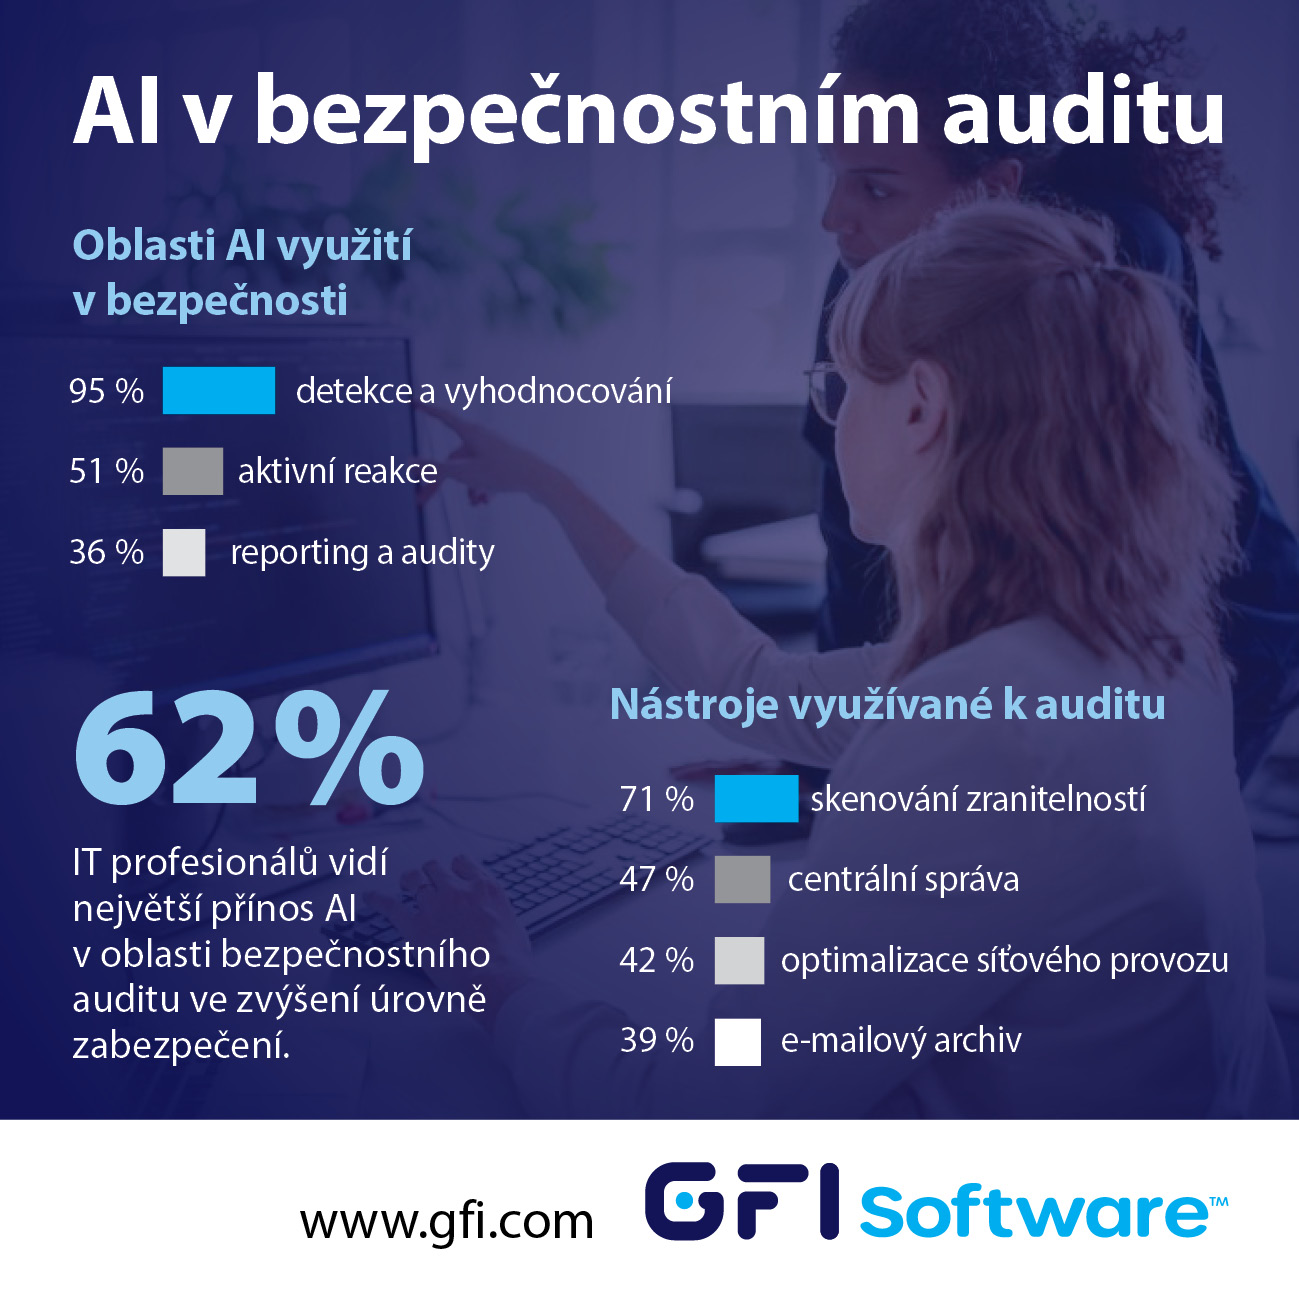
- A megkérdezett IT-partnerek 95%-a az AI legnagyobb értelmét a biztonsági fenyegetések észlelésében és kiértékelésében látja, 51% az incidensekre való aktív reagálásban, 36% pedig a jelentéskészítésben és a biztonsági auditokra való felkészülésben is.
- A biztonsági audit előkészítéséhez elsősorban sérülékenységvizsgálókat (71%), hálózati forgalomoptimalizáló eszközöket (42%) és e-mail-archiválási megoldásokat (39%) használnak. A megkérdezettek 47%-a használ központi platformot a hálózati eszközök felügyeletére.
- A válaszadók az AI legnagyobb előnyét a biztonsági hálózatok ellenőrzése és auditálása kapcsán az ennek eredményeként magasabb biztonsági szintben (62%), valamint az előkészítő anyagok elkészítéséhez szükséges idő megtakarításában (30%) látják.
„A rendszeres biztonsági auditot minden méretű szervezet számára ajánljuk – célja, hogy feltárja a vállalati hálózatok gyenge pontjait, mielőtt azok biztonsági fenyegetéssé válnának” – mondta Jozef Kačala, a GFI Software globális értékesítési mérnöki részlegének alelnöke. „A GFI Software termékeibe integrált mesterséges intelligencia sokszorosára gyorsítja és egyszerűsíti a teljes folyamatot, így lehetővé teszi a biztonsági kockázatok már csírájukban történő minimalizálását.”
A GFI Software erre a célra több megfelelő eszközt is kínál. Például a GFI Archiver AI a megadott utasítás alapján ellenőrzési szabályokat generál, elvégzi az ellenőrzést a levelezőszerveren, és néhány órán belül képes bemutatni megállapításait. Míg az e-mail-védelmi szabályok manuális létrehozása akár 40 órát is igénybe vesz, a GFI MailEssentials AI mesterséges intelligenciája 5 perc alatt létrehozza a teljes szabálykészletet.
A GFI LanGuard AI áttekintést nyújt a hálózat biztonságának aktuális állapotáról és a hálózatban idővel bekövetkezett valamennyi releváns változás előzményeiről, valamint lehetővé teszi az információk részletesebb áttekintését – a teljes hálózatot lefedő biztonsági érzékelőktől egészen az egyes biztonsági ellenőrzések eredményeiig. Mindezt a központi GFI AppManager AI konzol egészíti ki, amely egy egyszerű lekérdezés alapján 30 másodpercen belül konkrét választ tud adni a felhasználókról, licencekről, biztonsági beállításokról és a rendszerek állapotáról.
A cikk szerzője: ZEBR.ai szerkesztőség



