

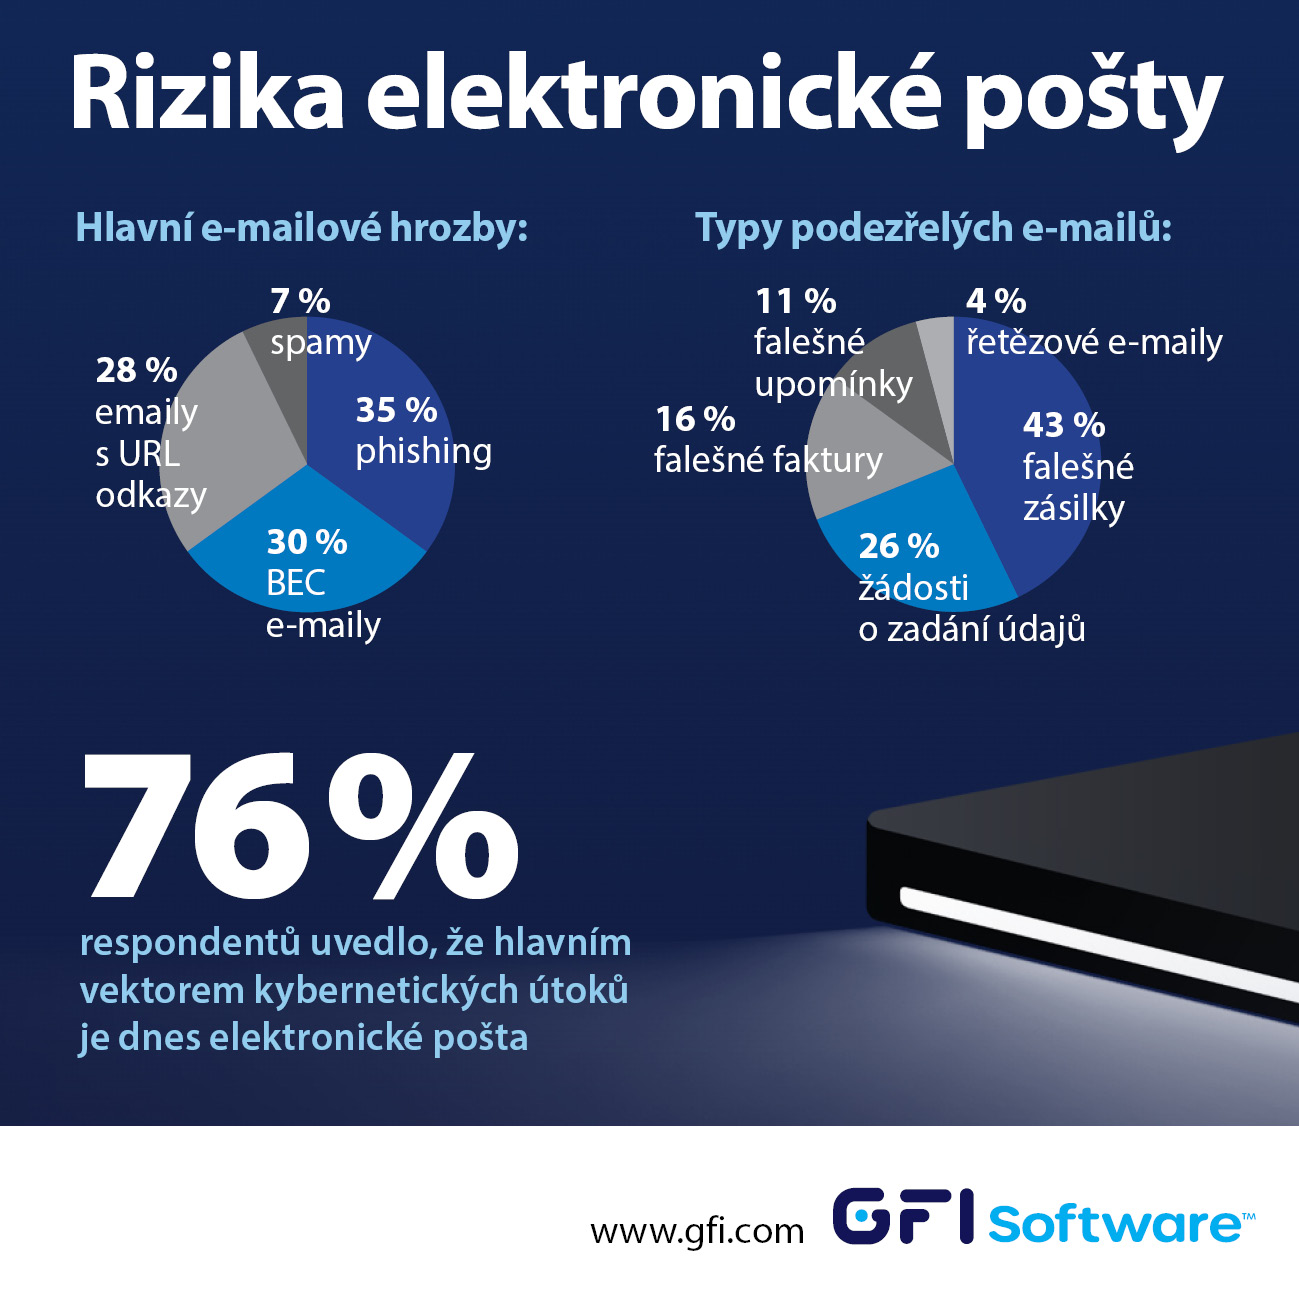
Az e-mail-védelem idén is a helyi IT-biztonsági szolgáltatók egyik fő prioritása marad, mivel a legtöbb kártékony tartalom e-maileken keresztül érkezik.
PRÁGA, 2023. január 30. – A GFI Software, a vállalati hálózatok biztonsági megoldásainak szállítója közölte, hogy a Cseh Köztársaságban és Szlovákiában működő partnerei körében végzett felmérése szerint jelenleg az e-mail a támadások fő vektora, elsősorban a phishing- és hamis e-mailek elterjedtsége miatt. A felmérés 2022 februárjában készült a ZEBRA SYSTEMS viszonteladói körében, amely a GFI Software megoldások kizárólagos forgalmazója a Cseh Köztársaságban, Szlovákiában és Délkelet-Európában.
A válaszadók háromnegyede, akik főként kis- és középvállalatok (SMB) szegmensébe szállítanak biztonsági megoldásokat, az e-mailt jelöli meg a kiberbűnözők által leggyakrabban használt támadási vektorként. A legveszélyesebbek közé nemcsak a felhasználóktól érzékeny adatokat kicsalni próbáló phishing e-maileket sorolják, hanem elsősorban a hamis számlákat, felszólításokat vagy küldeményeket tartalmazó e-maileket is. Ezek egyrészt malware vállalatba juttatását okozhatják, másrészt hamisított üzenetek (az úgynevezett BEC – Business E-mail Compromise) révén közvetlen pénzügyi károkat is eredményezhetnek, például számlák hackerek által létrehozott bankszámlákra történő kifizetésével.
A felmérés legérdekesebb statisztikái közé tartoznak:
- A válaszadók 76%-a szerint ma az e-mail a fő támadási vektor, 10% a szoftveres sérülékenységeket említi a legkockázatosabb vektorként, 8% pedig a hozzáférési adatok feltörését vagy ellopását.
- Az e-mailekkel kapcsolatos legnagyobb fenyegetést a phishing e-mailek jelentik (a megkérdezettek 35%-a szerint), ezt követik a hamis BEC e-mailek (30%) és a kártékony URL-hivatkozásokat tartalmazó e-mailek (28%).
- A megkérdezett IT-szolgáltatók ügyfelei e-mailben leggyakrabban hamis küldeményekről szóló értesítéseket kapnak (44%), bejelentkezési adatok megadására irányuló kéréseket (26%) és hamis számlákat (16%).
- A válaszadók 41%-a számára az e-mail-védelem 2023 egyik kulcsfontosságú biztonsági intézkedése lesz.
„Számos felmérésből ismert, hogy a phishing e-mailek jelentős kockázatot jelentenek, de jól látható, hogy a hamisított e-maileket vagy malware-t tartalmazó leveleket sem szabad alábecsülni” – mondta Marie Baranová, a GFI Software megoldások értékesítési menedzsere a Cseh Köztársaságban és Szlovákiában, a ZEBRA SYSTEMS vállalatnál. „A legjobb intézkedés, mint mindig, a többrétegű védelem: az ügyféloldali eszközök többfaktoros hitelesítéssel történő védelme mellett antivírus-, antiphishing- és antispam-védelem is szükséges a levelezőszerver szintjén.”
A cikk szerzője: ZEBR.ai szerkesztőség



