

De bescherming van elektronische post blijft ook dit jaar een van de belangrijkste prioriteiten van lokale IT-beveiligingsproviders, aangezien de meeste schadelijke inhoud via e-mails binnenkomt
PRAAG, 30 januari 2023 – GFI Software, leverancier van beveiligingsoplossingen voor bedrijfsnetwerken, meldde dat volgens zijn onderzoek onder partners in Tsjechië en Slowakije e-mail momenteel de belangrijkste aanvalsvector is, vooral vanwege de grote verspreiding van phishing- en valse e-mails. Het onderzoek werd in februari 2022 uitgevoerd onder wederverkopers van ZEBRA SYSTEMS, de exclusieve distributeur van GFI Software-oplossingen in Tsjechië, Slowakije en Zuidoost-Europa.
Driekwart van de respondenten, die beveiligingsoplossingen voornamelijk leveren aan het segment van kleine en middelgrote ondernemingen (SMB), noemt e-mail de vector die het meest wordt gebruikt door cyberaanvallers. Tot de gevaarlijkste behoren niet alleen phishing-e-mails die gebruikers gevoelige gegevens proberen te ontfutselen, maar vooral e-mails met valse facturen, aanmaningen of zendingen. Deze kunnen enerzijds malware in het bedrijf binnensmokkelen en anderzijds, via vervalste berichten (zogenoemde BEC – Business E-mail Compromise), ook directe financiële schade veroorzaken, bijvoorbeeld door facturen te betalen naar bankrekeningen die door hackers zijn opgezet.
De interessantste statistieken uit het onderzoek zijn:
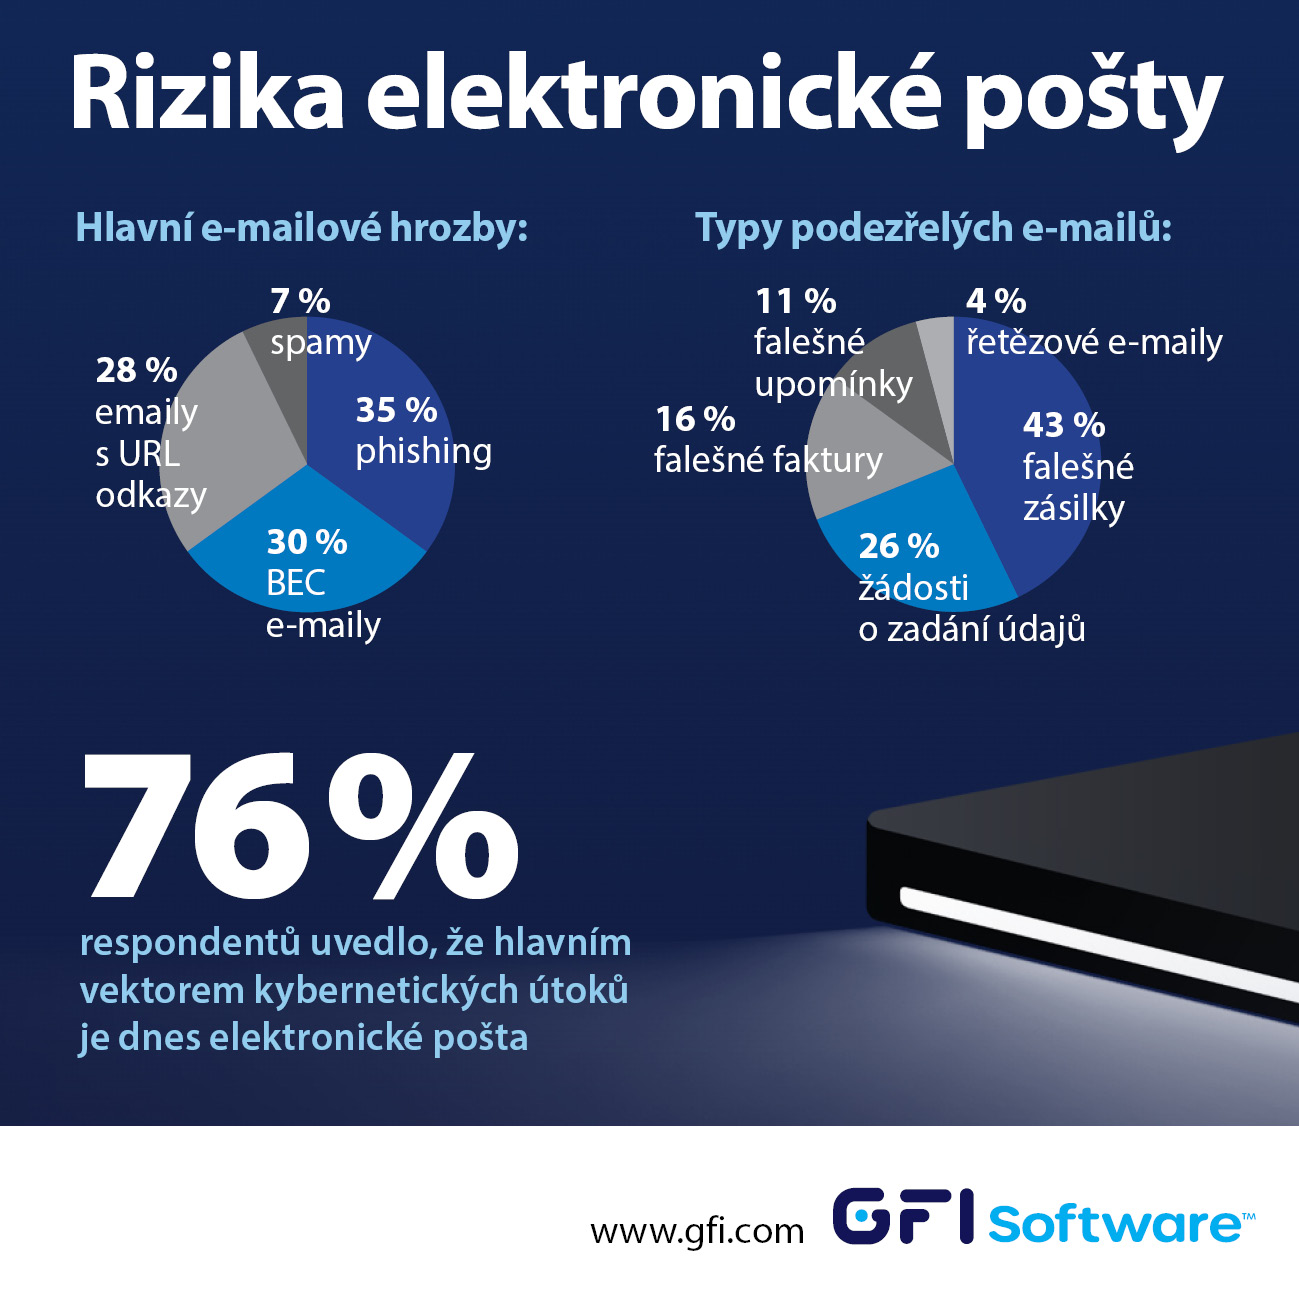
- 76% van de respondenten gaf aan dat e-mail tegenwoordig de belangrijkste aanvalsvector is; 10% noemt softwarekwetsbaarheden de meest risicovolle vector en 8% het kraken of stelen van toegangsgegevens
- De grootste bedreigingen binnen e-mail zijn phishing-e-mails (35% van de ondervraagden), valse BEC-e-mails (30%) en e-mails met schadelijke URL-links (28%).
- De klanten van de ondervraagde IT-providers ontvangen per e-mail het vaakst informatie over valse zendingen (44%), verzoeken om inloggegevens in te voeren (26%) en valse facturen (16%)
- Voor 41% van de respondenten zal e-mailbeveiliging een van de belangrijkste beveiligingsmaatregelen voor 2023 zijn.
„Uit veel onderzoeken is bekend dat phishing-e-mails een aanzienlijk risico vormen, maar het is duidelijk dat ook vervalste e-mails of post met malware niet mogen worden onderschat,” zei Marie Baranová, salesmanager voor GFI Software-oplossingen in Tsjechië en Slowakije bij ZEBRA SYSTEMS. „De beste maatregel is zoals altijd gelaagde bescherming: naast de bescherming van clientapparaten met multifactorauthenticatie ook antivirus-, antiphishing- en antispambeveiliging op het niveau van de mailserver.”
Auteur van het artikel: ZEBR.ai-redactie



