

Zaščita elektronske pošte tudi letos ostaja ena glavnih prednostnih nalog lokalnih ponudnikov IT-varnosti, saj največ zlonamerne vsebine prihaja prek e-pošte
PRAHA, 30. januar 2023 – Podjetje GFI Software, ponudnik varnostnih rešitev v poslovnih omrežjih, je navedlo, da je po njegovi raziskavi, izvedeni med partnerji na Češkem in Slovaškem, elektronska pošta trenutno glavni vektor napadov, predvsem zaradi razširjenosti phishinga in lažnih e-poštnih sporočil. Raziskava je bila izvedena februarja 2022 med prodajalci podjetja ZEBRA SYSTEMS, ekskluzivnega distributerja rešitev GFI Software na Češkem, Slovaškem in v jugovzhodni Evropi.
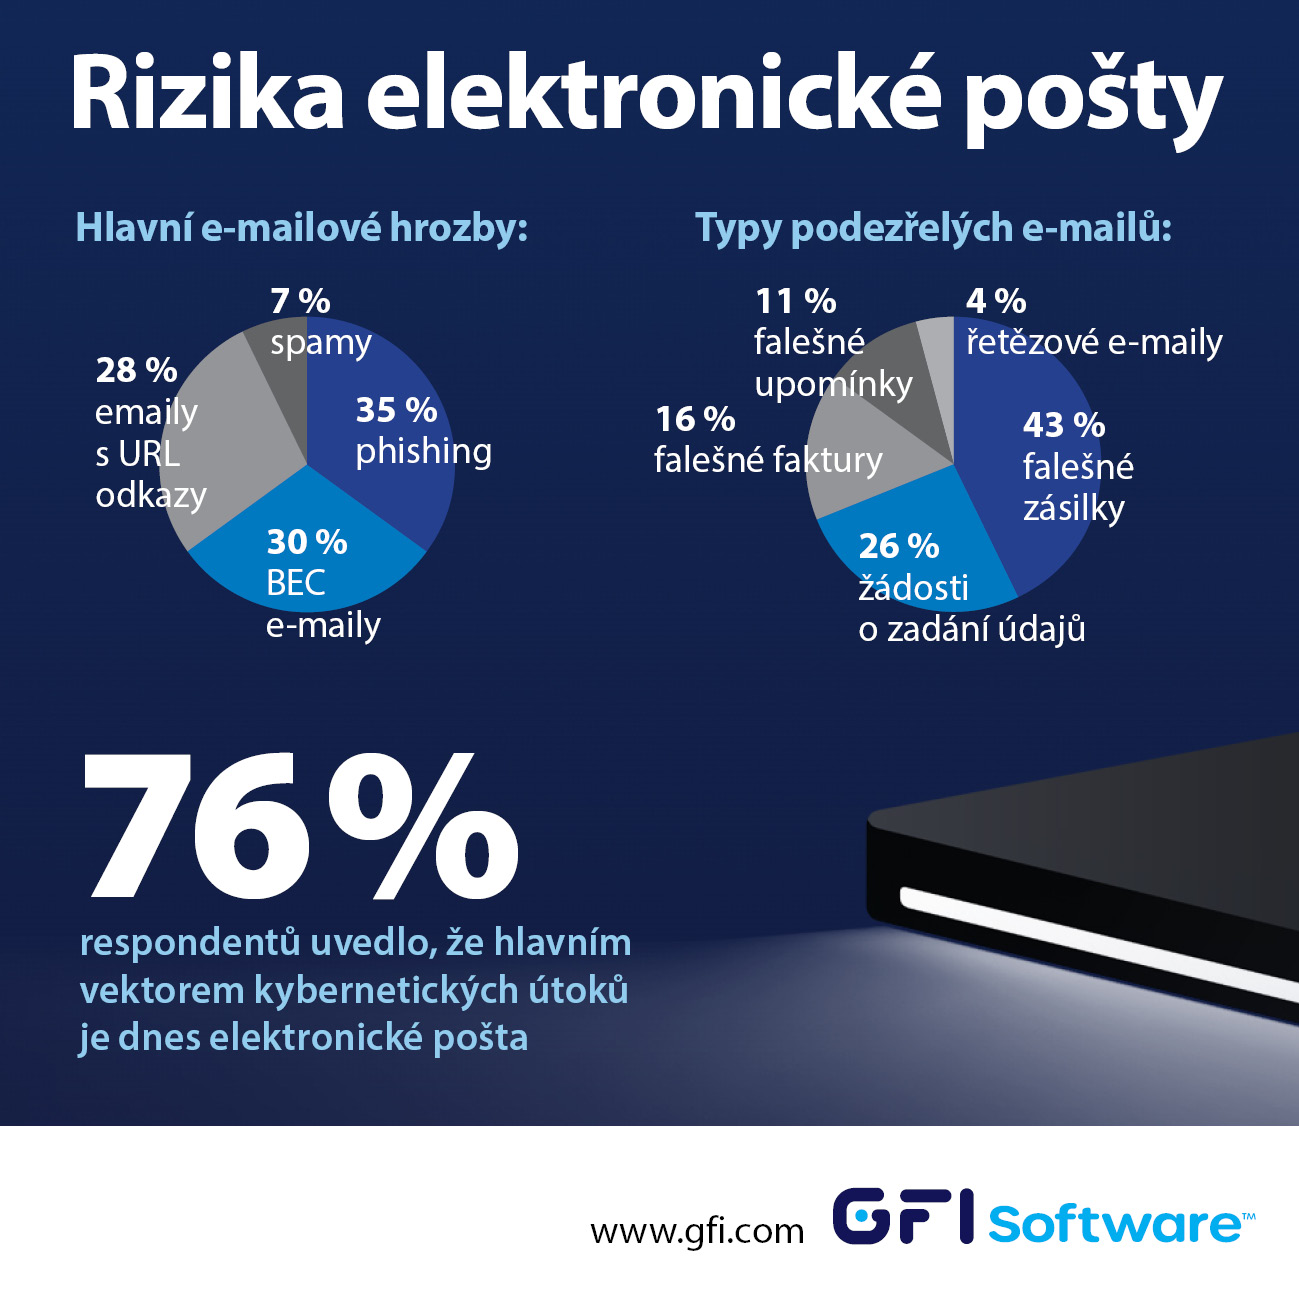
Tri četrtine anketirancev, ki dobavljajo varnostne rešitve zlasti v segment malih in srednjih podjetij (SMB), navaja elektronsko pošto kot vektor, ki ga kibernetski napadalci najpogosteje uporabljajo. Med najnevarnejše ne uvrščajo le phishing e-poštnih sporočil, s katerimi poskušajo od uporabnikov izvabiti občutljive podatke, temveč predvsem e-poštna sporočila z lažnimi računi, opomini ali obvestili o pošiljkah. Ta lahko povzročijo tako vnos zlonamerne programske opreme v podjetje kot tudi neposredno finančno škodo prek ponarejenih sporočil (t. i. BEC – Business E-mail Compromise), na primer s plačilom računov na bančne račune, ki so jih odprli hekerji.
Med najzanimivejšimi statističnimi podatki raziskave so:
- 76 % anketirancev je navedlo, da je glavni vektor napadov danes elektronska pošta, 10 % jih kot najbolj tvegan vektor omenja ranljivosti programske opreme, 8 % pa razkritje ali krajo prijavnih podatkov
- Največjo grožnjo pri elektronski pošti predstavljajo phishing e-poštna sporočila (35 % vprašanih), lažna BEC e-poštna sporočila (30 %) in e-poštna sporočila z zlonamernimi URL-povezavami (28 %).
- Stranke anketiranih ponudnikov IT prek e-pošte najpogosteje prejemajo obvestila o lažnih pošiljkah (44 %), zahteve za vnos prijavnih podatkov (26 %) in lažne račune (16 %)
- Za 41 % anketirancev bo zaščita elektronske pošte eden ključnih varnostnih ukrepov za leto 2023.
»Iz številnih raziskav je znano, da phishing e-poštna sporočila predstavljajo pomembno tveganje, vendar je jasno, da ne smemo podcenjevati niti ponarejenih e-poštnih sporočil ali pošte, ki vsebuje zlonamerno programsko opremo,« je povedala Marie Baranová, vodja prodaje rešitev GFI Software v Češki republiki in na Slovaškem v podjetju ZEBRA SYSTEMS. »Najboljši ukrep je kot vedno večplastna zaščita, torej poleg zaščite odjemalskih naprav z večfaktorsko avtentikacijo tudi protivirusna, proti-phishing in proti-spam zaščita na ravni poštnega strežnika.«
Avtor članka: Uredništvo ZEBR.ai



