

Najbardziej zagrożonym oprogramowaniem w ubiegłym roku były systemy Microsoft, Google i Oracle
GFI Software, dostawca rozwiązań do zabezpieczania i zarządzania sieciami firmowymi, ostrzega przed rosnącą liczbą ataków na nieaktualizowane oprogramowanie, które zmuszają producentów najpopularniejszych systemów operacyjnych i aplikacji do wydawania coraz większej liczby poprawek. Aktualizacje oprogramowania i poprawki luk w zabezpieczeniach nie są już wyłącznie domeną tradycyjnie Microsoftu, lecz coraz częściej aktualizacje wydają również Google, Linux i Apple.
Zagrożenia potwierdzają również długoterminowe statystyki. Na przykład według danych przedstawionych w The National Vulnerability Database (NVD) w 2020 roku pojawiły się 18 352 luki w zabezpieczeniach, co oznacza wzrost o 6% w porównaniu z 2019 rokiem. Wśród producentów w 2020 roku najwięcej luk wykryto w produktach firm Microsoft, Google, Oracle, Debian i Apple. W pierwszej piątce najbardziej podatnych systemów znalazły się Android, różne wersje Windows oraz Debian Linux.
Kluczowe dane za 2020 rok:
- Najbardziej zagrożonymi desktopowymi systemami operacyjnymi w 2020 roku były Windows 10 (807 luk w zabezpieczeniach), Windows Server 2016 (794) i Windows Server 2019 (743), a następnie Debian Linux (533). Windows 7, dla którego w ubiegłym roku zakończono wsparcie, odnotował 388, a Apple Mac OS X 298 luk w zabezpieczeniach.
- Wśród mobilnych systemów operacyjnych wykryto 807 luk w zabezpieczeniach w Google Android, co nawiasem mówiąc było największą liczbą spośród wszystkich monitorowanych programów, a iPhone OS miał ich 304.
- Wśród aplikacji najbardziej podatne były internetowe repozytorium GitLab (237), a wśród przeglądarek internetowych Google Chrome (228), Mozilla Firefox (141) i Apple Safari (76). Microsoft Office odnotował w ubiegłym roku 71 luk w zabezpieczeniach.
- Top 5 producentów oprogramowania z najwyższą łączną liczbą luk w zabezpieczeniach obejmuje Microsoft, Google, Oracle, Debian i Apple (w tej kolejności). W przypadku wcześniej niesławnych aplikacji Adobe w ubiegłym roku nastąpił dramatyczny spadek liczby luk w zabezpieczeniach, przez co producent ten nie znalazł się nawet w pierwszej trzydziestce najbardziej zagrożonych producentów.
„W 2020 roku w reakcji na pandemię byliśmy świadkami zasadniczego przekształcenia środowiska IT, a następnie przegrupowania sił cybernetycznych atakujących” — powiedział Zdeněk Bínek, odpowiedzialny za sprzedaż rozwiązań GFI Software w Czechach i na Słowacji. „W związku z upowszechnieniem pracy zdalnej atakujący wykorzystują luki w oprogramowaniu w systemach pracowników zdalnych jako jeden z głównych wektorów, za pomocą których próbują przeniknąć do sieci firmowych. Bardziej niż kiedykolwiek wcześniej — a potwierdza to zwiększona aktywność producentów oprogramowania w zakresie łatania — konieczne jest systematyczne przeprowadzanie skanowania luk w zabezpieczeniach i wdrażanie zalecanych aktualizacji.”
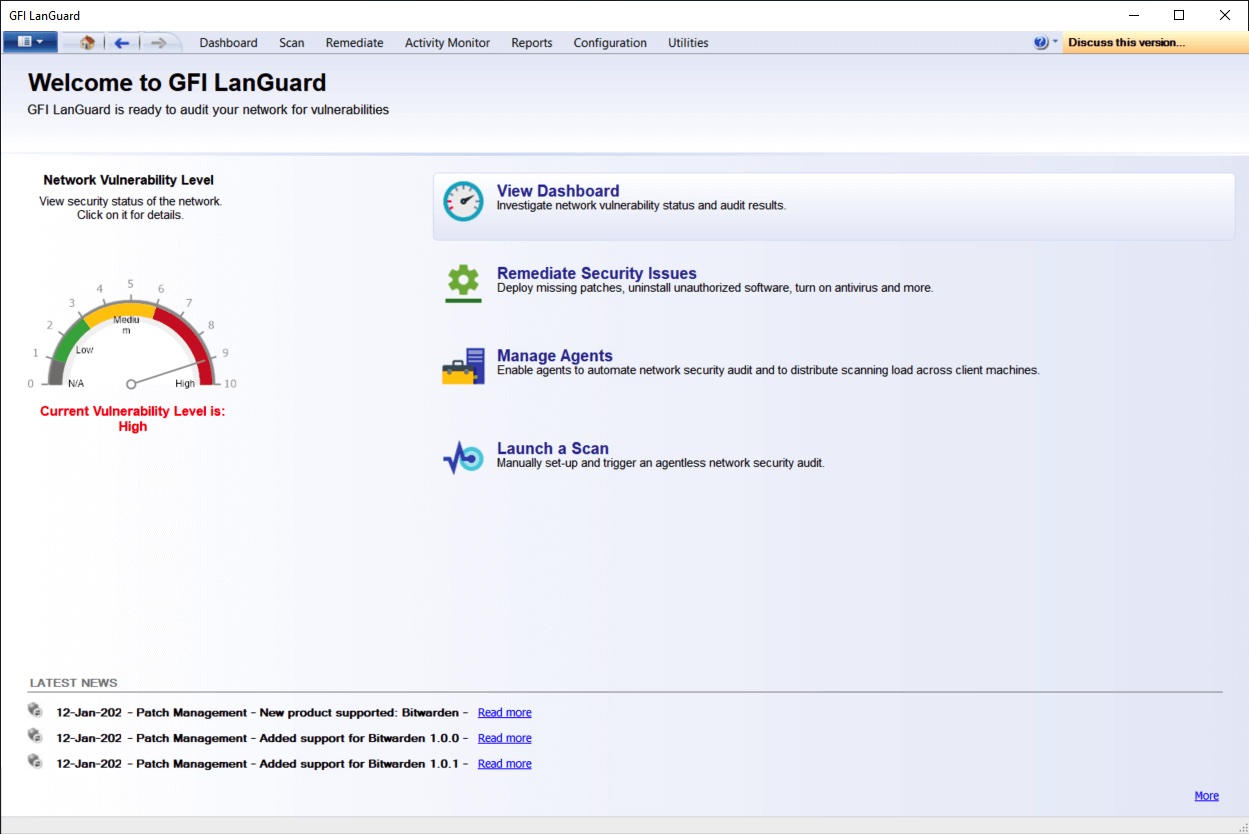
GFI Software oferuje rozwiązanie GFI LanGuard, które zapewnia zautomatyzowane zarządzanie aktualizacjami dla Windows, Mac OS i Linux, skanowanie luk w zabezpieczeniach na komputerach i urządzeniach mobilnych oraz audyt sieci i oprogramowania. W celu zwiększenia bezpieczeństwa umożliwia tworzenie inwentaryzacji zasobów każdego urządzenia w sieci, w tym tabletów i smartfonów, które łączą się z serwerami Exchange. GFI LanGuard jest również częścią pakietu Unlimited Network Security, zapewniającego w połączeniu z innymi produktami wielowarstwowe zabezpieczenie infrastruktury IT.
Autor artykułu: Redakcja ZEBR.ai



