

Tvorcovia supply chain útokov vnímajú SMB ako vstupnú bránu do veľkých organizácií
PRAHA, 26. júla 2023 – Spoločnosť GFI Software, dodávateľ riešení bezpečnosti v podnikových sieťach, uviedla, že vzhľadom na rastúce útoky na segment SMB sa čoraz viac organizácií zaujíma o audit kybernetickej bezpečnosti. Podľa aktuálnych štatistík 56 % SMB spoločností je alebo v minulosti bolo cieľom nejakého kybernetického útoku, zatiaľ čo až tri štvrtiny malvéru prechádzajú nedetekovane cez nimi využívané nástroje založené na signatúrach.
SMB spoločnosti sú pre útočníkov ľahkým cieľom z niekoľkých dôvodov. V prvom rade väčšina malých a stredných firiem nemá dostatočný rozpočet na pokrytie všetkých IT rizík, čo útočníkom uľahčuje realizáciu ich cieľov. Väčšina SMB dnes tiež disponuje len minimálnym tímom IT správcov alebo sa plne spolieha na externých dodávateľov IT bezpečnosti. A napokon, SMB firmy sú spravidla súčasťou dodávateľského reťazca veľkých spoločností a organizácií a hackeri v SMB vidia vstupnú bránu pre výnosné supply chain útoky.
Audit kybernetickej bezpečnosti je jedným z proaktívnych opatrení na zníženie rizík týchto útokov. Audit by mal určiť oblasti kybernetickej bezpečnosti, ktorých sa má týkať, a ďalej zahŕňať hodnotenie konkrétnych rizík a implementáciu adekvátnych opatrení.
Firmy by mali zahrnúť hodnotenie týchto, v súčasnosti najvýznamnejších bezpečnostných rizík:
- DDoS útoky s cieľom preťažiť IT infraštruktúru a vyradiť ju z prevádzky
- Sociálne inžinierstvo zamerané na zamestnancov SMB firiem s cieľom vylákať citlivé informácie
- Malvér a špeciálne ransomvér, ktorý zašifruje dáta a umožňuje hackerom vydierať svoje obete
- Krádež hesiel umožňujúca kybernetickým útočníkom získať prístup do firemných systémov a odcudziť kľúčové informácie
- Zero-day zraniteľnosti umožňujúce obísť antivírusové systémy využívajúce signatúry na neoprávnený prístup do interných systémov
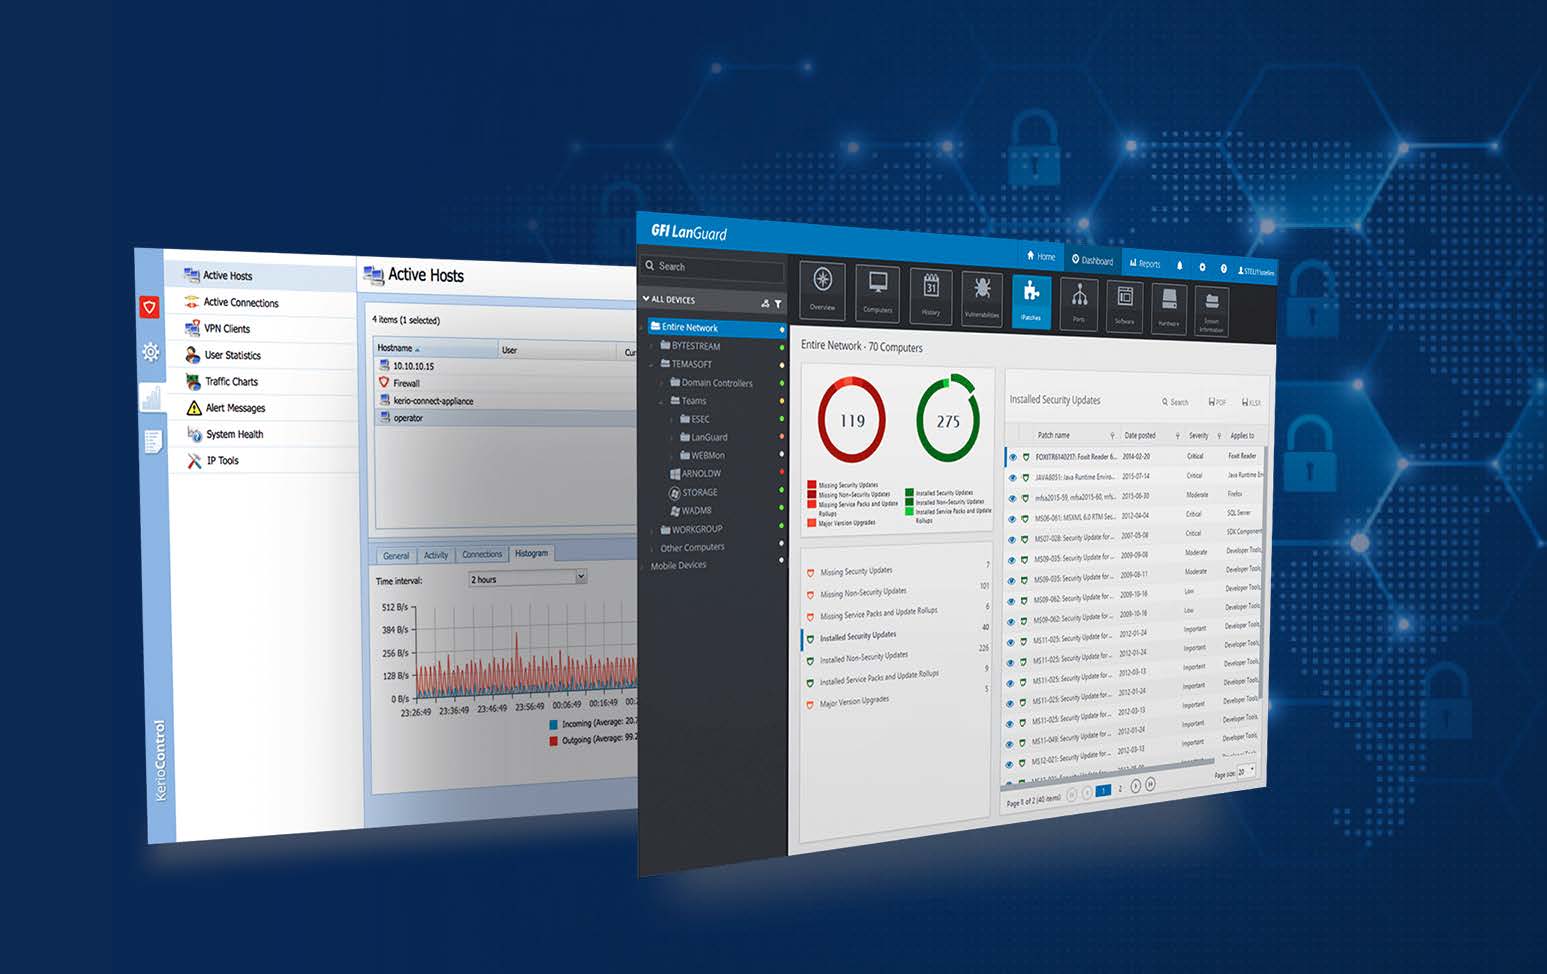
„Audit kybernetickej bezpečnosti nevyrieši jeden produkt či nástroj, je to predovšetkým proces vyžadujúci čas, úsilie zodpovedných pracovníkov a dôslednú realizáciu potrebných opatrení,“ povedal Jozef Kačala, Vicepresident of Global Sales Engineering v spoločnosti GFI Software. „Konkrétne bezpečnostné nástroje, ako napríklad GFI LanGuard, však dokážu poskytnúť cenné podklady, ako je identifikácia hrozieb, evidencia zariadení, systémov a softvéru či úroveň ich zabezpečenia, ktoré celý proces výrazne zefektívnia. Pri súčasnej úrovni bezpečnostných rizík sa SMB organizácii takýto audit jednoznačne oplatí.“
Autor článku: Redakcia ZEBR.ai






