

GFI Software: 85 % čeških MSP podjetij podcenjuje posodobitve programske opreme
Tveganje napada na poslovna omrežja povečujejo predvsem neposodobljene aplikacije
PRAHA, 6. aprila 2016 – Podjetje GFI Software, ponudnik rešitev za varnost v poslovnih omrežjih, je objavilo rezultate svoje lokalne raziskave, osredotočene na področje posodobitev programske opreme. Po tej raziskavi posodobitve programske opreme podcenjuje kar 85 % čeških MSP podjetij, le 15 % pa v zvezi z upravljanjem popravkov ne zaznava nobenih težav. Večina podjetij ima dobro urejene posodobitve Microsoftove programske opreme, običajno Windows ali Office, vendar podcenjuje »nameščanje popravkov« programske opreme tretjih ponudnikov, kot so Adobe, Google ali Mozilla.
Po podatkih organizacije National Vulnerability Database, ki spremlja globalne ranljivosti programskih sistemov, so dolgoročno najbolj ranljive aplikacije, in sicer večkrat bolj kot operacijski sistemi ali strojni sistemi. Med najbolj ranljive aplikacije sodijo spletni brskalniki, Java in brezplačne Adobejeve aplikacije, kot so Flash Player, Reader, Shockwave Player ali AIR. Prav na to programsko opremo se osredotočajo hekerji, ki skušajo prek varnostnih vrzeli napasti računalnike in poslovno omrežje.
Ključne ugotovitve lokalne raziskave:
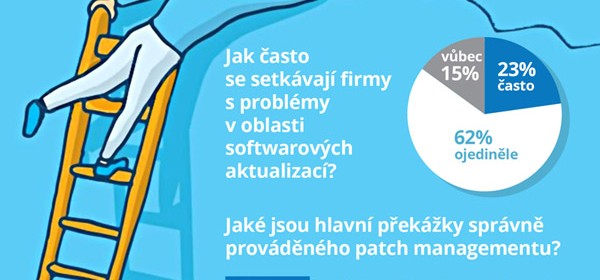
- S težavami zaradi nezadostnega izvajanja posodobitev programske opreme se pogosto srečuje 23 % čeških MSP podjetij, občasno 62 %, nikoli pa 15 % podjetij;
- Glavne ovire za pravilno izvajanje upravljanja popravkov v podjetjih so nezadostna ozaveščenost o problematiki (54 %), strah, da po posodobitvi nekaj ne bo delovalo (46 %), ter visoka cena specializiranih orodij (41 %);
- Med orodji za upravljanje popravkov stranke večinoma uporabljajo storitvi WSUS (46 %) in Windows Update (43 %)
»Tam, kjer avtomatizirane posodobitve dobro delujejo, na primer pri operacijskih sistemih, je stopnja ranljivosti nižja,« je povedal Zdeněk Bínek, odgovoren za prodajo rešitev GFI Software v Češki republiki in na Slovaškem. »Težava nastane pri aplikacijah tretjih ponudnikov, kjer uporabniki posodobitev pogosto ročno zavrnejo in s tem svoj računalnik ter celotno poslovno omrežje izpostavijo morebitnim napadom. Rešitev so centralizirana orodja, ki lahko s pomočjo simuliranih napadov ocenijo ranljivost infrastrukture ter administratorjem omogočajo samodejno nameščanje posodobitev na posamezne računalnike brez potrebe po posredovanju uporabnika.«
Avtor članka: Uredništvo ZEBR.ai






