

Güncellenmemiş sistemlere yönelik saldırılar günümüzde en yaygın güvenlik olayları arasında yer alıyor
PRAG, 6 Nisan 2022 – Kurumsal ağlarda güvenlik çözümleri sağlayıcısı GFI Software, Çek Cumhuriyeti ve Slovakya'daki iş ortakları arasında gerçekleştirdiği araştırmaya göre küçük ve orta ölçekli şirketlerin (SMB) yarısından biraz azının sistem güncellemelerini hâlâkullanıcılarına bıraktığını belirtti. Araştırma, Şubat 2022'de Çek Cumhuriyeti, Slovakya ve Güneydoğu Avrupa'da GFI Software çözümlerinin distribütörü olan ZEBRA SYSTEMS'in satıcıları arasında gerçekleştirildi.
Katılımcılar ayrıca, fidye yazılımı saldırıları ve kaybolan e-postaların yanı sıra müşterileriyle en sık güncellenmemiş sistemlere yönelik saldırıları ele aldıklarını belirtti. Bilgisayar ağları ve yazılım uygulamalarındaki güvenlik açıklarından yararlanılması, birleşik ve çok aşamalı saldırıların giderek daha belirgin bir parçası hâline geliyor. Saldırganlar bu taktik sayesinde genellikle hedef sistemlere saldırmak, veri çalmak veya verileri şifrelemek için zemin hazırlar. Bu açıdan en savunmasız sistemler Microsoft sistemleridir; ancak bu durum, Microsoft çözümlerinin SMB şirketlerinde genellikle önemli ölçüde yaygın olmasından kaynaklanan bir çarpıtma olabilir.
Araştırmanın en dikkat çekici istatistikleri şunlardır:
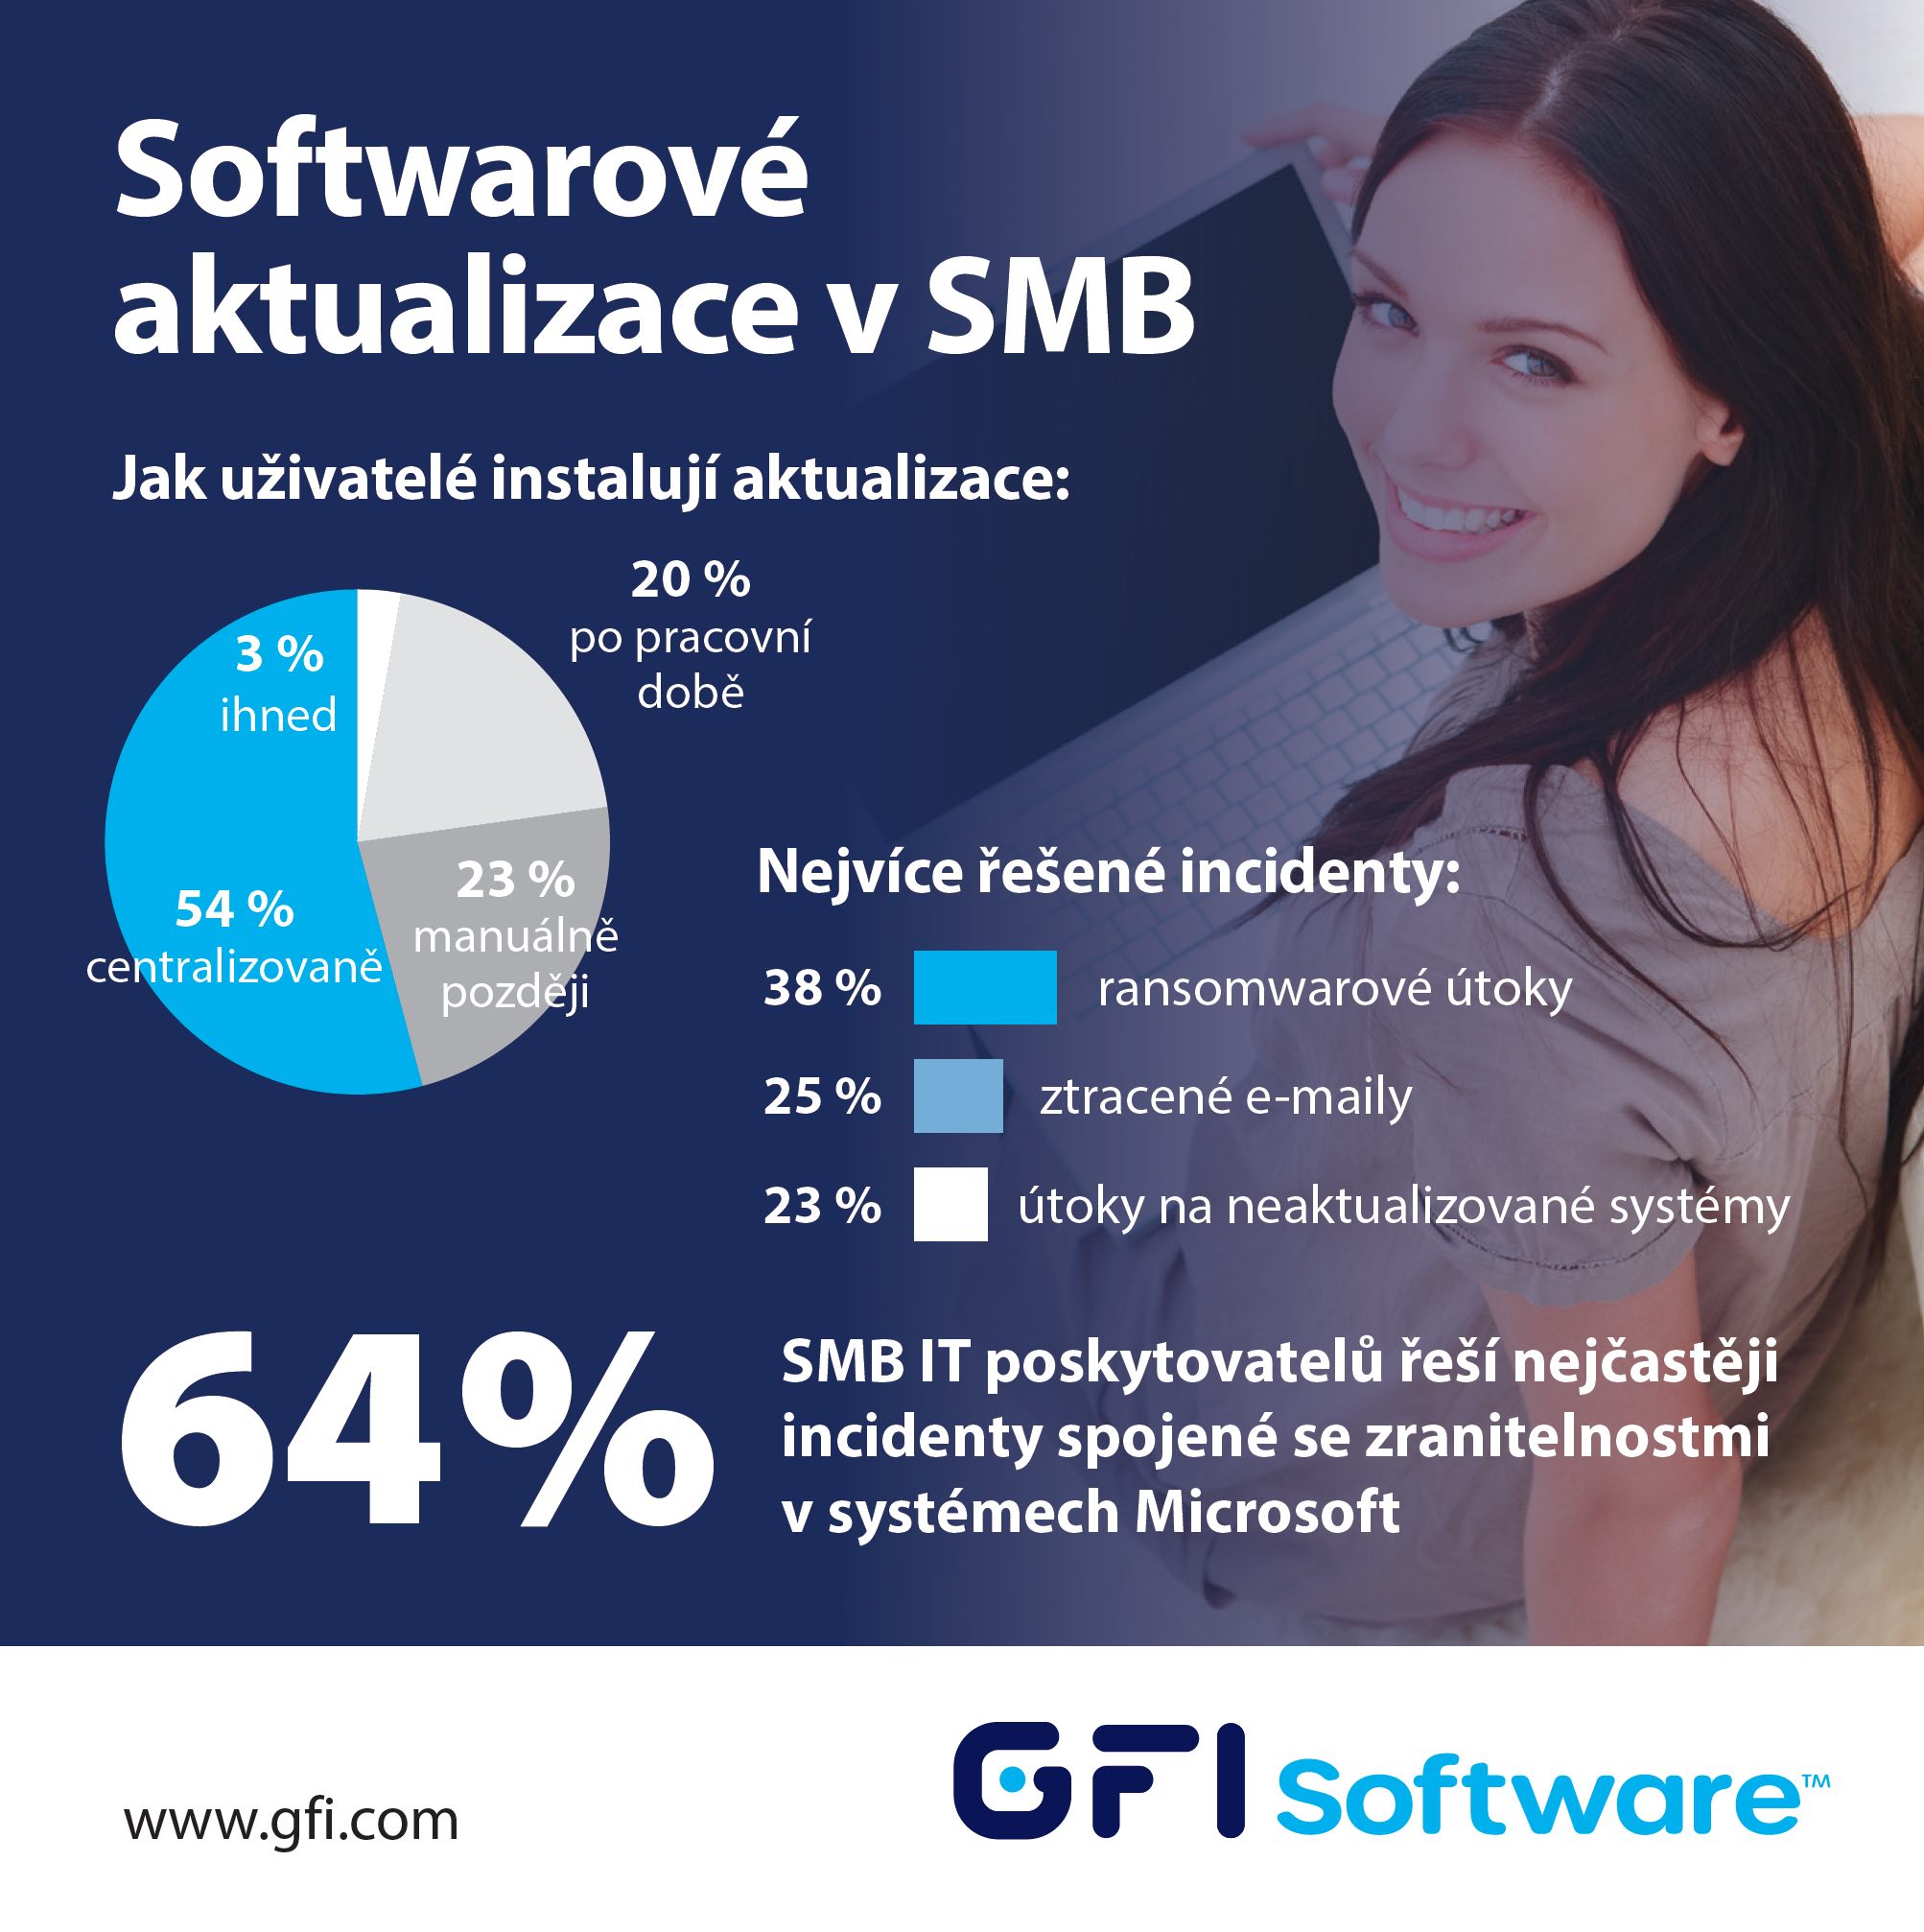
- Kurumsal kullanıcıların %3'ü güncellemeleri teslim alır almaz yüklüyor, %20'si güncellemeyi çalışma saatleri sonrasına planlıyor, %23'ü ise daha sonra manuel olarak başlatıyor. İşletmelerin %54'ü güncellemeleri merkezi olarak yönetiyor veya bunları BT sağlayıcılarına bırakıyor.
- Satıcıların %64'ü en sık Microsoft sistemleriyle bağlantılı olayları, %14'ü Adobe uygulamalarını ve %9'u Google yazılımlarını ele alıyor.
- Son bir yılda satıcıların %23'ü güncellenmemiş sistemlere yönelik saldırılarla, %38'i fidye yazılımı saldırılarıyla ve %25'i kaybolan e-postalarla ilgilendi.
„Her ölçekteki kuruluşun büyük çoğunluğunun güvendiği Microsoft Exchange'e yönelik son saldırılar, yazılım güvenlik açıklarının varlığının yüksek ciddiyetini ortaya koydu,“ dedi ZEBRA SYSTEMS bünyesinde Çek Cumhuriyeti ve Slovakya için GFI Software çözümleri satış müdürü Marie Baranová. „Şirketler ve kuruluşlar merkezi ve otomatikleştirilmiş yama yönetimi sistemlerinden yararlanmaz ve güncellemeleri kullanıcılarına bırakırsa, çok hızlı bir şekilde sorunlarla karşılaşabilirler. Oysa bu tür araçların devreye alınması ve işletilmesi çok kolaydır ve günümüzde SMB şirketleri için de erişilebilirdir.“
Makale yazarı: ZEBR.ai editör ekibi






