

GFI Software'a göre 2017'nin yedi ana güvenlik trendi
Artan sahte haber, fidye yazılımı ve oturum açma bilgileri hırsızlığı hacmi, birçok kuruluşu BT güvenliğinin belirli alanlarını güçlendirmeye yöneltecek
PRAG, 9 Ocak 2017 – Kurumsal ağlarda güvenlik çözümleri sağlayıcısı GFI Software'a göre, kurumsal BT güvenliği alanında 2017, birçok açıdan dönüm noktası olarak kabul edilebilecek geçen yılın trendlerinin devamı olacak. Fidye yazılımlarındaki keskin artış, e-posta hesaplarına ait erişim bilgilerinin çalınması ve siyasi ile ticari hedeflere ulaşmak için sahte haberlerin kullanılması, birçok kuruluşta BT güvenliğinin belirli segmentlerini güçlendirme ihtiyacına yol açacak.
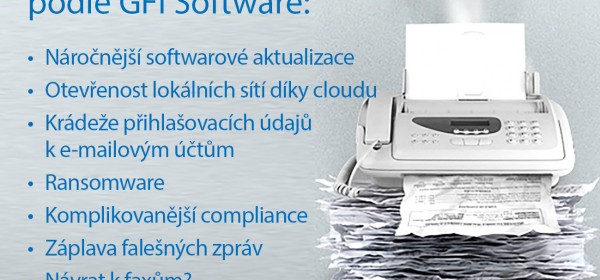
GFI Software'ın bu yıl için kritik gördüğü 7 ana güvenlik trendi şunlardır:
- Daha zorlu yazılım güncellemeleri. Microsoft geçen yıl işletim sistemlerindeki güvenlik güncellemelerinin yöntemini daha yüksek düzeyde kümülatif olacak şekilde değiştirdi. Bu, birçok durumda BT yöneticileri için daha fazla iş ve stresin yanı sıra, yüksek derecede kümülatif bir güncellemenin başarısız olması halinde sistemler için daha yüksek risk anlamına geliyor. Ağ denetimi ve güncelleme yönetimi sistemleri olmadan işletmeler artık yapamaz.
- Bulut sayesinde yerel ağların açıklığı. Bulutun güvenliği artık bulut hizmetlerinin gelişmesinin önündeki ana engel olan başlıca endişe olmasa da, bulutun daha yoğun kullanımı yerel ağların İnternet'e daha fazla bağlanmasına yol açıyor ve bu da daha kaliteli uç nokta koruması gerektirecek.
- E-posta hesaplarına ait oturum açma bilgilerinin çalınması. Özel iletişimde sosyal medya baskın hale gelmeye başlasa da, kurumsal alanda e-postaların yerini doldurmak mümkün değil. Mayıs 2016'daki olaynda, 270 milyon e-posta hesabının erişim verileri çalındı; bu yıl da benzer bir durum kolaylıkla yaşanabilir.
- Fidye yazılımı. 2017'de fidye yazılımı saldırılarının sayısı artmaya devam edecek; örneğin bu saldırılar, e-posta spam'lerinde bulunan Microsoft Office dosyalarındaki makrolar yoluyla gerçekleştirilen neredeyse unutulmuş saldırıları giderek daha sık kullanıyor. Burada da, önceki durumda olduğu gibi, kurumsal e-posta güvenliğinin güçlendirilmesi gerekecek.
- Daha karmaşık uyumluluk. BT güvenliğindeki mevcut durum, giderek daha karmaşık düzenleyici gerekliliklere yol açacak ve işletmeleri günlük kaydı ve raporlama işlevlerine sahip daha gelişmiş çözümler uygulamaya yöneltecek.
- Sahte haber seli. Geçen yıl olduğu gibi bu yıl da, deneyimsiz kullanıcılar için kolay bir yem ve çalıştıkları şirketler için büyük bir tehdit haline gelebilecek sahte haber selinin eşlik edeceği bir dizi siyasi olay bekliyoruz. Web izleme çözümleri hiç olmadığı kadar 2017'de gerekli olacak.
- Fakslara dönüş mü? Bize ulaşan bilgilerin kökenine ilişkin artan belirsizlik nedeniyle, birçok kuruluş (özellikle kamu sektöründe) eski faks teknolojilerine nostaljik biçimde eski, güvenilir ve güvenli bir iletişim aracı olarak bakıyor – virüs bulaşması, şifrelenme veya veri hırsızlığı riski olmadan.
“Birçok kamu kuruluşunda güvenli faks iletişiminin kullanıma alınması anlaşılabilir ve amaca uygun olsa da, faksların ticari alana geri döneceğine ikna olmuş değiliz,” dedi Zdeněk Bínek, GFI Software çözümlerinin Çek ve Slovak pazarındaki satışlarından sorumlu kişi. “2017'nin güvenlik tehditlerini ortadan kaldırmak için işletmeler, verimliliği en üst düzeye çıkaran temel BT araçlarının, yani e-posta, web erişimi ve uç noktaların korunmasına odaklanmalıdır.”
Makale yazarı: ZEBR.ai editör ekibi






