

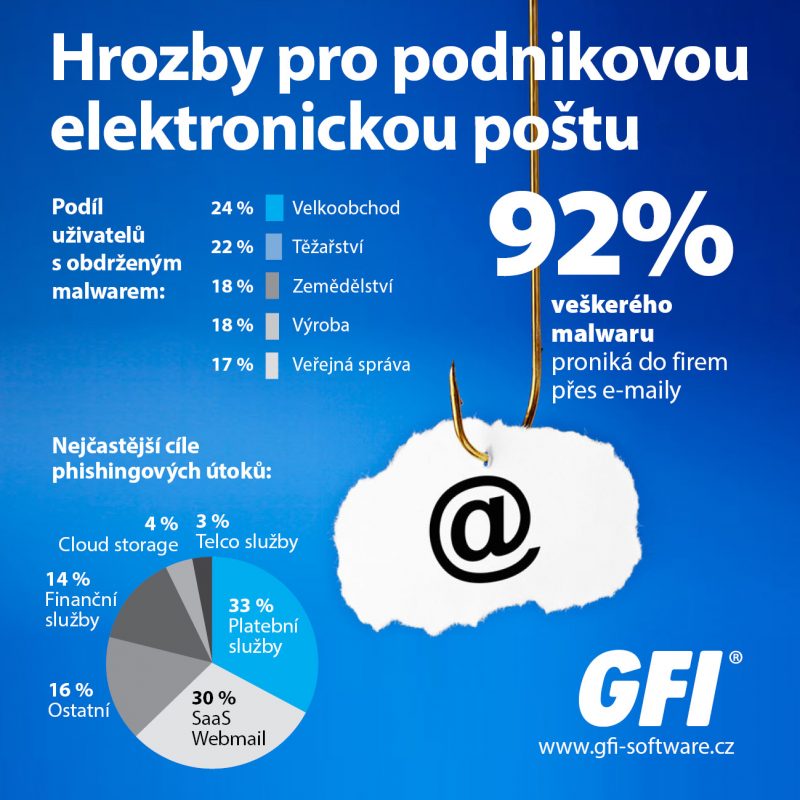
Više od 90 % kibernetičkih napada danas počinje phishing e-porukama, a najmanje 75 % kompanija i organizacija bilo je njihova meta tokom protekle godine.
PRAG, 11. septembar 2019. – Kompanija GFI Software, dobavljač rješenja za sigurnost u poslovnim mrežama, navela je da šest trenutno najvećih prijetnji poslovnoj e-pošti predstavljaju spam, malware, phishing napadi, zloupotreba poslovne e-pošte (BEC), dijeljenje poslovne pošte i lažne domene (spoofing). Danas putem e-pošte u poslovne mreže prodire 92 % ukupnog malwarea, pri čemu 90 % svih kibernetičkih napada počinje phishing e-porukama.
Prema nekim procjenama, 2019. godine se svakog dana šalje i prima oko 300 milijardi poslovnih i privatnih e-poruka, a taj će broj u budućnosti rasti, posebno u poslovnoj sferi. Rastući promet e-pošte postaje sve zanimljivija meta za kibernetičke napadače, koji prvenstveno iskorištavaju nedovoljno zaštićenu infrastrukturu SMB kompanija. Prema iskustvima kupaca GFI Software, trenutno najveću opasnost predstavljaju sljedeće prijetnje:
- Spam– Procjenjuje se da se dnevno pošalje oko 130 milijardi spam e-poruka, a spam čini 40 % svih primljenih poslovnih e-poruka. Spam opterećuje mail server, poslovnu mrežu i smanjuje produktivnost korisnika koji ga moraju ručno brisati.
- Malware– E-pošta je glavni kanal distribucije zlonamjernog softvera u poslovne mreže. Ako samo jedan korisnik u cijeloj kompaniji nepažljivo klikne na sumnjivu poveznicu u e-poruci, može zaraziti cijelu mrežu, uz rizik, naprimjer, šifriranja kritičnih podataka ransomwareom – napadači najviše ciljaju korisnike iz sektora veleprodaje, rudarstva, poljoprivrede, proizvodnje i javnih organizacija.
- Phishing– Cilj phishing napada je izvući od korisnika ključne informacije (lozinke, brojeve platnih kartica i sl.). Tokom protekle godine phishing napadi pogodili su 75 % svih kompanija i organizacija, a najugroženiji su sektori platnih, cloud/hosting i finansijskih usluga.
- BEC prevare– Zloupotreba poslovnih e-mail adresa (BEC – Business Email Compromise) najbrže je rastuća prijetnja e-poštom. Napadači se predstavljaju kao zaposleni u kompaniji koji, naprimjer, autorizira finansijske transfere, te tako prevarom mogu uzrokovati velike gubitke – procjenjuje se da je na taj način tokom pet godina nastala šteta od 12,5 milijardi USD.
- Dijeljenje e-poruka– Neoprezno dijeljenje e-poruka s kolegama, partnerima, ali i vanjskim dobavljačima uobičajena je praksa u mnogim kompanijama – procjenjuje se da se na taj način dijeli čak 29 % svih poslovnih e-poruka. Ako sadrže osjetljive informacije, značajno povećavaju rizik od njihove zloupotrebe.
- Lažne domene – Pomoću takozvanog „spoofinga“ moguće je kreirati e-poruku s poznatom i pouzdanom domenom, što povećava vjerovatnoću da će je primatelj otvoriti i kliknuti na poveznicu. U istu svrhu kreiraju se domene koje gotovo izgledaju kao poznate – tipično „micrsoft.com“.
„Elektronska pošta je, posebno za SMB kompanije, vitalno važan poslovni alat, ali je istovremeno izvor značajnih sigurnosnih rizika“, rekao je Zdeněk Bínek, odgovoran za prodaju GFI Software u Češkoj i Slovačkoj. „Pored obuke zaposlenih i tradicionalnih antispam i antivirusnih alata, danas je potrebno koristiti i dodatna tehnička sredstva za odbranu od napada putem e-pošte, kao što su filtriranje sadržaja e-poruka prema ključnim riječima, patch management softvera za e-poštu ili anti-spoofing tehnologije za zaštitu domene.“
GFI Software nudi tradicionalna i provjerena rješenja za e-poštu kao što su GFI MailEssentials, GFI Archiver i Kerio Connect, koja će i u kombinaciji s drugim rješenjima u okviru licencnog modela GFI Unlimited pružiti maksimalnu zaštitu poštanske infrastrukture. GFI Unlimited, model softverske pretplate na skup aplikacija za SMB kompanije, porastao je tokom nešto više od godine s nule na 4 500 kupaca. Nudi proizvode za mail server, antispam, firewall, patch management, arhiviranje, online faksiranje i druge, po jedinstvenoj cijeni po korisniku. Danas pretplatu koristi oko 200 000 krajnjih korisnika, a nudi je više od 1 600 prodajnih partnera GFI širom svijeta.
Autor članka: Redakcija ZEBR.ai



