

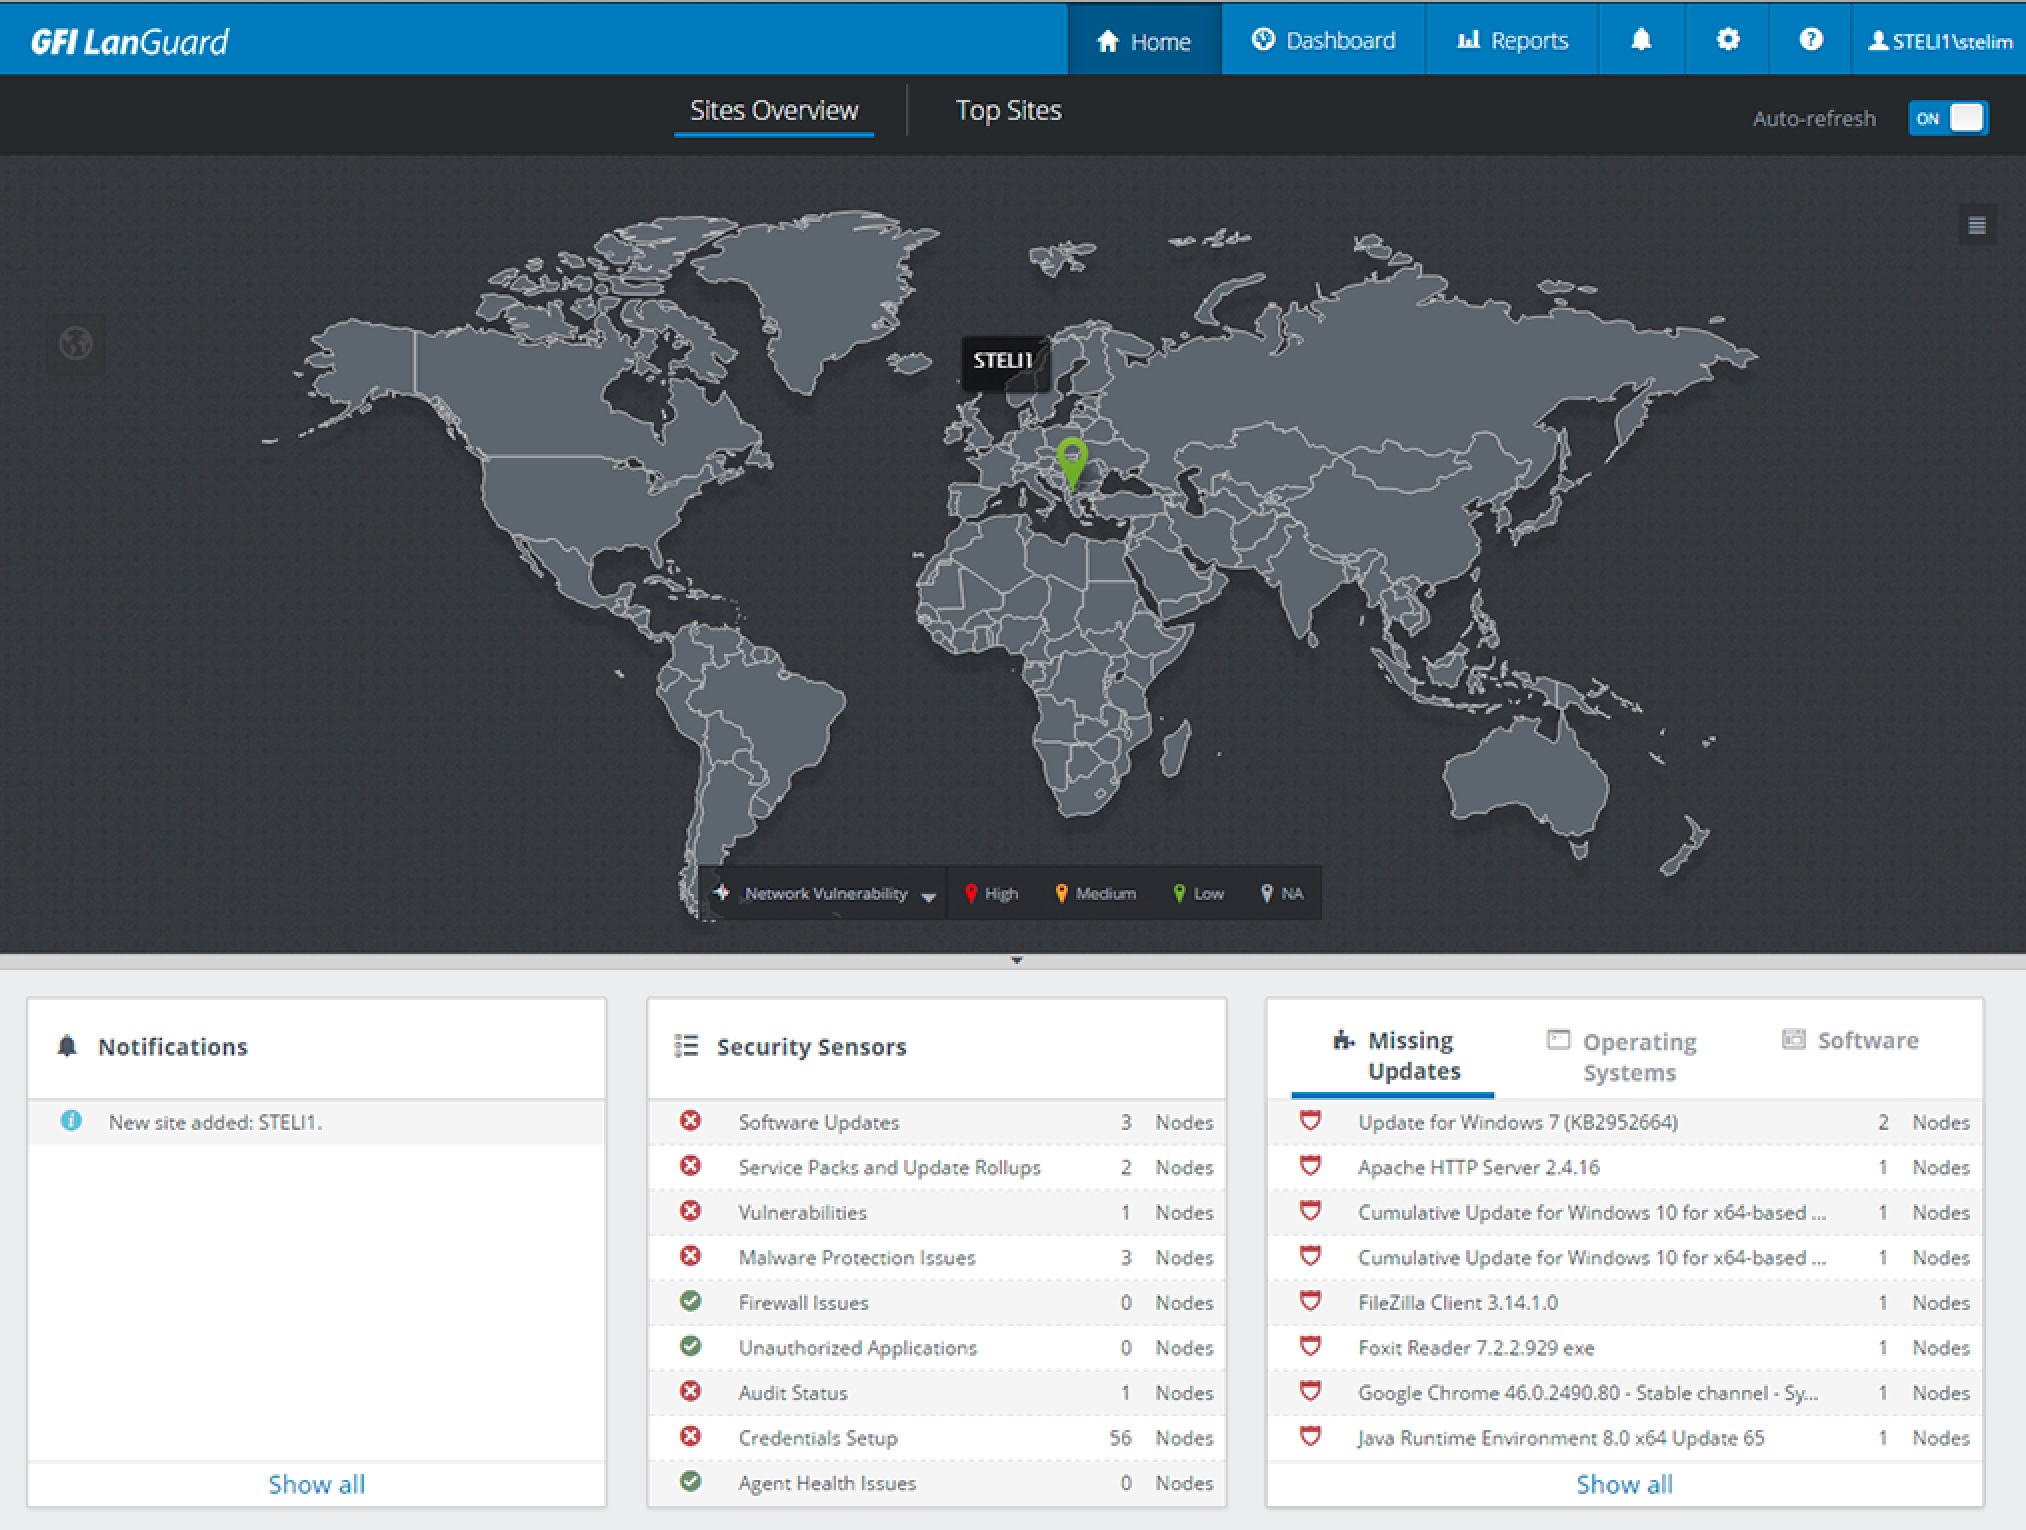
WAN Agent vereinfacht und optimiert das Scannen von Schwachstellen in verteilten Umgebungen
PRAG, 15. Oktober 2024 – Das Unternehmen GFI Software, Anbieter von Sicherheitslösungen für Unternehmensnetzwerke, hat die Verfügbarkeit von GFI LanGuard WAN Agent bekannt gegeben, einer Funktionalität, die das Remote-Scannen von Schwachstellen bei Kunden ermöglicht. Nach der kürzlichen Einführung einer Test-Betaversion steht WAN Agent nun allen Organisationen und IT-Dienstleistern zur Verfügung, die damit das Scannen von Schwachstellen auch an entfernten Standorten optimieren können.
Das Tool GFI LanGuard WAN Agent bietet vollständigen Schutz für alle Geräte in verteilten Umgebungen, unabhängig von ihrem Standort. WAN Agent ist eine fortschrittliche Sicherheitslösung, die es IT-Sicherheitsdienstleistern ermöglicht, ihren Kunden erstklassige Dienstleistungen anzubieten, gleichzeitig ihr Dienstleistungsportfolio zu erweitern und ihre Umsätze zu steigern.
WAN Agent erfüllt den Bedarf, Remote-Geräte ohne VPN-Netzwerk zu scannen. Die Funktionalität bietet Kunden die Möglichkeit, Schwachstellen in einer verteilten Architektur über eine zentralisierte Schnittstelle zu identifizieren und zu beheben. WAN Agent zeichnet sich durch minimale Ressourcenanforderungen aus, was eine flexible Optimierung von Prozessen im Bereich der Schwachstellenbewertung und der Patch-Management-Strategie gewährleistet. GFI LanGuard WAN Agent ist derzeit mit vollem Funktionsumfang sofort verfügbar.
„GFI LanGuard WAN Agent ermöglicht das Vulnerability Management von Geräten, die sich häufig außerhalb des Unternehmensnetzwerks befinden, beispielsweise aufgrund von Homeoffice oder Dienstreisen“, sagte Ondřej Šabata, Sales Engineer für GFI Software-Lösungen bei ZEBRA SYSTEMS. „Er wird über die GFI LanGuard-Konsole auf jedem Remote-Computer installiert, der gescannt und aktualisiert werden muss. WAN Agent und die Konsole kommunizieren dabei sicher über die AWS-Plattform, um Befehle zum Scannen und Patchen zu senden oder zu empfangen.“
GFI LanGuard ist eine Lösung mit einer Vielzahl von Sicherheitsfunktionen, darunter Schwachstellenbewertung, Identifizierung fehlender Updates, Installation erforderlicher Patches, Software- und Hardware-Audits sowie ein umfassendes Cybersecurity-Audit. Die MSP-Version ermöglicht MSP-Anbietern, ihren Kunden Dienstleistungen zum Scannen von Unternehmensnetzwerken im „Pay-Per-Scan“-Modell anzubieten, also mit Bezahlung pro einzelnem Scan, ohne dass diese Kunden die gesamte Lösung erwerben müssen.
Artikelautor: ZEBR.ai-Redaktion



