

Az MSP-szolgáltatók mostantól az
N-able Managed Endpoint Detection and Response megoldással bővíthetik IT-biztonsági szolgáltatásaikat
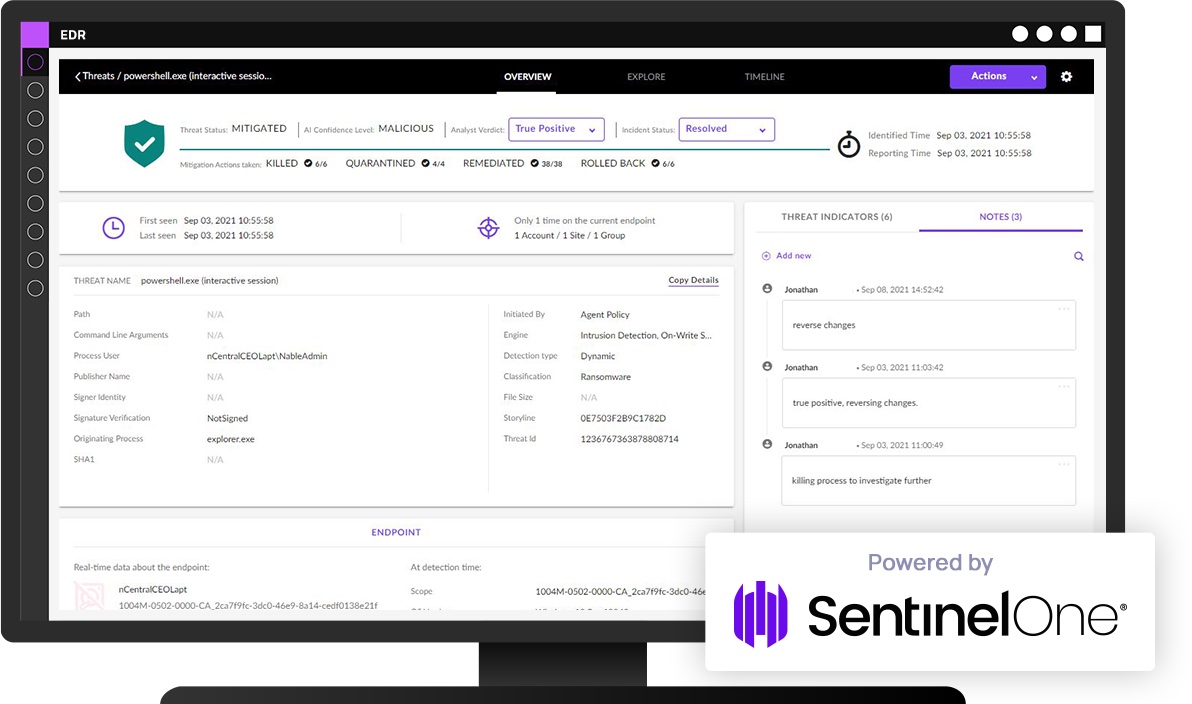
PRÁGA, 2023. február 22. – A ZEBRA SYSTEMS, az N-able megoldások cseh és szlovák piaci forgalmazója bejelentette, hogy az N-able bevezette az N-able Managed Endpoint Detection and Response (Managed EDR) megoldást. Ez egy fenyegetésmonitorozási, -keresési és -reagálási szolgáltatás azon MSP-k számára, amelyek már integrálták folyamataikba az N-able Endpoint Detection and Response (EDR) megoldást, mivel az EDR-t speciális menedzselt IT-biztonsági szolgáltatásokkal egészíti ki.
A SentinelOne Vigilance Respond technológiának köszönhetően a Managed EDR megoldás a SentinelOne biztonsági műveleti központját (SOC), valamint a Vigilance szolgáltatás biztonsági szakértőinek támogatását használja fel az azonosított, hálózatot veszélyeztető fenyegetések folyamatos monitorozására, értékelésére és kezelésére. Az N-able által nyújtott EDR-t már használó MSP-k számára a Managed EDR IT-csapataik kiterjesztéseként működik, a biztonsági elemzők pedig 24x7x365 üzemmódban állnak rendelkezésre. Így idejüket és erőforrásaikat magasabb hozzáadott értékű tevékenységekre összpontosíthatják.
Az IT-ágazat régóta számos problémával küzd, köztük a rekordmagas munkaerőhiánnyal. A (IC)² 2022 Cybersecurity Workforce tanulmány szerint az IT-biztonság területén a ténylegesen rendelkezésre álló és a valóban szükséges munkaerő közötti különbség világszerte 26 százalékkal nőtt, miközben a vállalatok hatékony védelméhez további 3,4 millió emberre lenne szükség. A belső biztonsági csapat felépítése is kihívásokkal járhat: megfelelő alkalmazottak megtalálása, költségeik fedezése, valamint nem utolsósorban a folyamatos, 24×7-es védelem biztosítása.
A Managed EDR bevezetése lehetővé teszi az N-able partnerei számára, hogy saját erőforrásaik támogatásával skálázzák biztonsági szolgáltatásaikat, miközben biztonsági csapatukat natív EDR-technológiával és szakértelemmel bővítik, amely segít nekik megbirkózni a munkaerő-felvétel és -megtartás kihívásaival. Az új technológia bevezetése emellett lehetővé teszi az MSP-szolgáltatók számára, hogy minimalizálják munkatársaik időigényes feladatait, elosszák az új technológiai háttér kiépítésének költségeit, és egyúttal lehetőséget biztosít új funkciók hozzáadására, beleértve a fejlett biztonsági szolgáltatásokból származó bevételeket is.
„Örülünk, hogy tovább építhetjük kapcsolatunkat a SentinelOne-nal. Tisztában vagyunk azzal, milyen nagy hangsúlyt helyeznek partnereink a globális szintű kiberbiztonsági megoldásokra, és nagyra értékeljük azt a képességüket, hogy leküzdik a mindennapi kihívásokat annak érdekében, hogy saját magukat és ügyfeleik végpontjait biztonságban tartsák” – mondta Troels Rasmussen, az N-able biztonsági termékekért felelős vezérigazgatója. „A menedzselt EDR segíthet áthidalni a jelenlegi biztonsági kihívások közötti szakadékot, és kiemelkedő biztonsági szakértőket biztosíthat a meglévő biztonsági csapatok bővítéséhez. A napi működés terheinek csökkentésével lehetővé teszi a munkacsoportok számára, hogy stratégiaibb kezdeményezésekre összpontosítsanak. Ezáltal a hét minden napján, napi 24 órában teljes körű biztonságérzetet és nyugalmat nyújt.”
A Managed EDR az alábbi módokon támogatja az N-able MSP-partnereit:
- Felgyorsítja a SentinelOne technológiát használó EDR által észlelt fenyegetések vizsgálatát és elhárítását.
- 24×7 monitorozza a végpontokat, és szükség szerint azonnali intézkedéseket tesz a következmények enyhítésére, függetlenül azok helyétől.
- Felülvizsgálja, elemzi és dokumentálja valamennyi azonosított fenyegetést, áttekintést nyújtva arról, mi történik a hálózatban.
- Proaktívan figyelmeztet a rosszindulatú vagy gyanús tevékenységekre, és csak a sürgős problémákat eszkalálja.
- Folyamatosan keres potenciális fenyegetéseket az EDR fenyegetéskeresési funkcióival (azon N-able partnerek számára, akiknél ez a fejlett funkció engedélyezve van).
„A SentinelOne Vigilance MDR által támogatott Managed EDR-rel az MSP-k hatékonyan oszthatják el erőforrásaikat, és a kulcsfontosságú stratégiai tevékenységekre összpontosíthatnak” – mondta Mark Parrinello, a SentinelOne bevételi igazgatója. „Örömmel támogatjuk az N-able MSP-partnereit, miközben fejlett autonóm technológiával védik alapvető infrastruktúrájukat.”
Kattintson ide, ha többet szeretne megtudni a végpontvédelmi megoldásként szolgáló N-able Managed Endpoint Detection and Response-ról.
A cikk szerzője: ZEBR.ai szerkesztőség






