

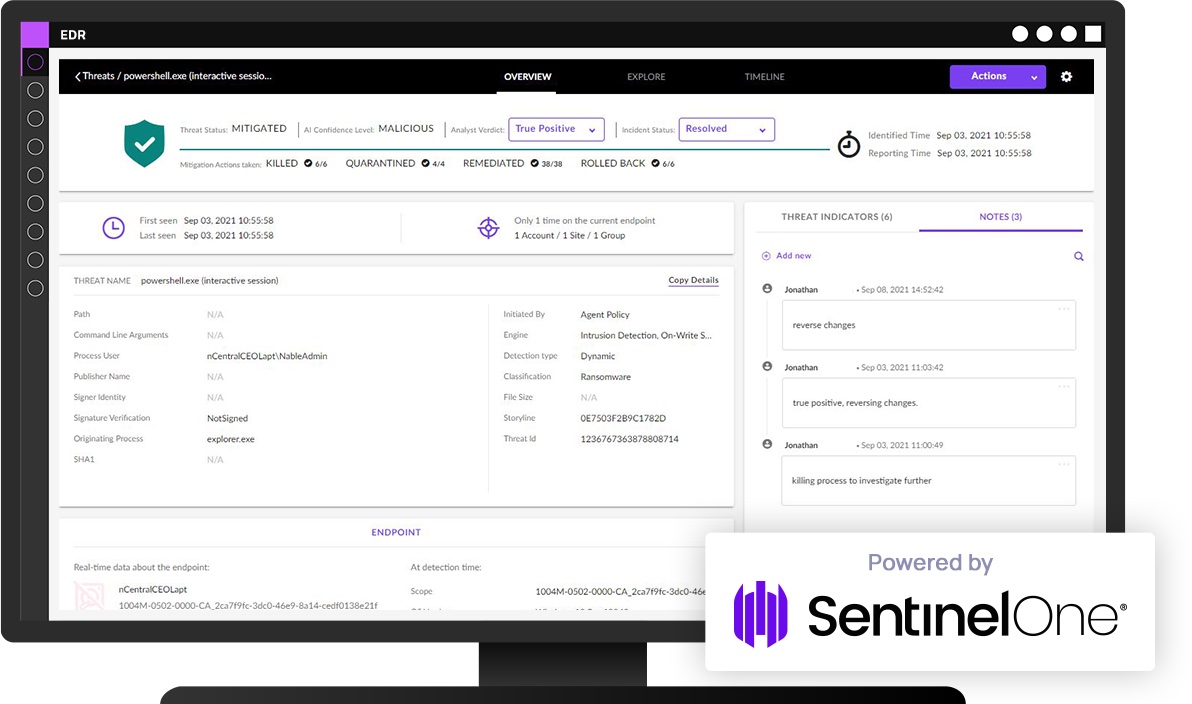
Les fournisseurs de services managés peuvent désormais étendre leurs services de sécurité informatique avec la solution
N-able Managed Endpoint Detection and Response
PRAGUE, le 22 février 2023 – La société ZEBRA SYSTEMS, distributeur des solutions N-able sur les marchés tchèque et slovaque, a annoncé que N-able a lancé N-able Managed Endpoint Detection and Response (Managed EDR). Il s’agit d’un service de surveillance, de recherche et de réponse aux menaces destiné aux MSP ayant déjà intégré N-able Endpoint Detection and Response (EDR) dans leurs processus, complétant l’EDR par des services spécialisés de sécurité informatique managés.
Grâce à la technologie SentinelOne Vigilance Respond, la solution Managed EDR peut exploiter le centre opérationnel de sécurité (SOC) de SentinelOne ainsi que l’assistance d’experts en sécurité dans le cadre du service Vigilance afin de surveiller, d’évaluer et de répondre en continu à chaque menace identifiée susceptible de compromettre leur réseau. Pour les MSP qui utilisent déjà l’EDR fourni par N-able, Managed EDR agit comme une extension de leurs équipes informatiques, avec des analystes de sécurité disponibles 24x7x365. Ils peuvent ainsi consacrer leur temps et leurs ressources à des activités à plus forte valeur ajoutée.
Le secteur informatique est confronté depuis longtemps à de nombreux défis, dont une pénurie de main-d’œuvre record. Selon l’étude (IC)² 2022 Cybersecurity Workforce, l’écart entre les effectifs réellement disponibles et ceux nécessaires dans le domaine de la sécurité informatique a augmenté de 26 % à l’échelle mondiale, et 3,4 millions de personnes supplémentaires seraient nécessaires pour sécuriser efficacement les entreprises. La constitution d’une équipe de sécurité interne peut présenter ses difficultés : trouver des employés qualifiés, couvrir leurs coûts et, enfin, garantir une sécurité ininterrompue 24×7.
Le déploiement de Managed EDR permet aux partenaires N-able de faire évoluer leurs services de sécurité grâce à leurs ressources tout en renforçant leur équipe de sécurité avec la technologie EDR native et l’expertise nécessaires pour relever les défis liés au recrutement et à la fidélisation du personnel. L’introduction de cette nouvelle technologie permet également aux fournisseurs MSP de réduire les tâches chronophages de leurs employés, de répartir les coûts liés à la mise en place d’une nouvelle infrastructure technologique et leur offre la possibilité d’ajouter de nouvelles fonctionnalités, y compris des revenus issus de services de sécurité avancés.
« Nous sommes ravis de poursuivre le développement de notre relation avec SentinelOne. Nous sommes conscients de l’importance que nos partenaires accordent aux solutions de cybersécurité à l’échelle mondiale et nous apprécions leur capacité à surmonter les défis quotidiens auxquels ils sont confrontés afin d’assurer leur sécurité ainsi que celle des terminaux de leurs clients », a déclaré Troels Rasmussen, directeur général des produits de sécurité chez N-able. « L’EDR managé peut aider à combler le déficit actuel face aux défis de sécurité auxquels nous sommes confrontés et fournir des experts en sécurité de premier plan pour renforcer les équipes de sécurité existantes. En allégeant la charge des opérations quotidiennes, il permet aux équipes de se concentrer sur des initiatives plus stratégiques. Il procure ainsi une assurance et une tranquillité d’esprit globales, 24 heures sur 24 et 7 jours sur 7. »
Managed EDR accompagne les partenaires MSP de N-able de la manière suivante :
- Accélère l’analyse et la résolution des menaces détectées à l’aide de l’EDR exploitant la technologie SentinelOne.
- Surveille les terminaux 24×7 et prend, si nécessaire, des mesures immédiates d’atténuation, où qu’ils se trouvent.
- Examine, analyse et documente chaque menace identifiée afin d’offrir une visibilité sur ce qui se passe dans le réseau.
- Alerte activement en cas d’activités malveillantes ou suspectes et n’escalade que les problèmes urgents.
- Recherche en continu les menaces potentielles à l’aide des fonctionnalités EDR de recherche de menaces (pour les partenaires N-able qui ont activé cette fonctionnalité avancée).
« Avec Managed EDR soutenu par SentinelOne Vigilance MDR, les MSP peuvent allouer efficacement leurs ressources et se concentrer sur les activités stratégiques essentielles », a déclaré Mark Parrinello, Chief Revenue Officer, SentinelOne. « Nous nous réjouissons de soutenir les partenaires MSP de N-able dans la protection de leur infrastructure essentielle grâce à une technologie autonome avancée. »
Cliquez ici pour plus d’informations sur N-able Managed Endpoint Detection and Response, une solution de protection des terminaux.
Auteur de l’article: Rédaction ZEBR.ai



