

Az SMB szervezetek manuálisan és hiányos eszközök segítségével próbálják kezelni a biztonsági réseket, ami jelentősen megterheli a vállalati erőforrásokat
PRÁGA, 2024. augusztus 27. – A GFI Software, a vállalati hálózatok biztonsági megoldásainak szállítója bemutatta azt az 5 leggyakoribb biztonsági rést, amellyel jelenleg az SMB vállalatok és szervezetek szembesülnek. Az SMB vállalatok számos kihívással küzdenek, amelyek közé tartozik a frissítetlen szoftver, a nyitott portok vagy a mobil eszközök elégtelen védelme.
Ha áttekintjük a kis- és középvállalatok (SMB) által a sebezhetőségek terén tapasztalt általános kihívásokat, biztosan találkozunk az alábbiakkal:
- Frissítetlen operációs rendszerek és szoftverek – Amikor megjelenik egy feltűnésmentes értesítés, hogy „frissítés érhető el”, a felhasználók általában a „Később emlékeztessen” lehetőségre kattintanak. Ezek a frissítések nem csupán új funkciókról szólnak, gyakran alapvető biztonsági javításokat tartalmaznak, amelyek megakadályozzák a jogosulatlan hozzáférést. Az SMB vállalatoknak azonban többnyire nincs olyan eszközük, amely automatikusan átvizsgálja a hálózatot, megkeresi az operációs rendszerek, webböngészők és harmadik féltől származó szoftverek hiányzó frissítéseit, és szükség esetén központilag telepíti azokat.
- Nyitott portok és hibásan konfigurált szolgáltatások – A nyitott portok és a rosszul konfigurált szolgáltatások olyanok, mint a vállalati hálózatba vezető nyitva hagyott ajtók. Könnyű belépési pontokat jelentenek azok számára, akik lehetőséget keresnek a hálózatba való behatolásra. Ennek megelőzése érdekében ellenőrizni kell a nyitott portokat és meg kell vizsgálni a megosztott könyvtárakat. A jelenlegi adatbázis 60 000 ismert problémát ír le, és ezeket semmiképpen sem lehet manuálisan nyomon követni.
- A hálózat elégtelen láthatósága – Nem lehet megvédeni azt, ami nem látható. Ha a rendszergazda nem tudja, mi minden csatlakozik a hálózathoz, nem tudja azt megbízhatóan védeni. Ezért fontos először felderíteni és nyilvántartásba venni a hálózat minden eszközét – számítógépeket, telefonokat, nyomtatókat, szervereket és egyebeket. Ez az átfogó leltár világos és részletes képet ad a teljes digitális ökoszisztémáról. Csak ezután lehet a szervezet biztos abban, hogy minden eszköz ellenőrzés alatt áll és védett.
- A mobil eszközök gyenge védelme – Korábban a munkahelyen csak vállalati számítógépeket, nyomtatókat és egyéb eszközöket használtak. Most, hogy mindenki telefonokat és táblagépeket is használ a munkához, a vállalati hálózat messze túlterjed az iroda falain, ami számos potenciális gyenge pontot teremt. Ezért ezeket az eszközöket el kell különíteni, vagy ugyanúgy kell védeni őket, mint az irodai számítógépeket – legyen szó vállalati telefonról vagy munkára használt személyes táblagépről.
- Hiányosságok a jogszabályi megfelelésben – A jogszabályi előírásoknak való megfelelés fenntartása, legyenek azok általánosak vagy egy adott iparágra vonatkozók, igazi kemény dió lehet. Ezek többsége olyan biztonsági jelentések készítését követeli meg, amelyek igazolják az előírt szabályok betartását, ami a megfelelő eszközök nélkül teljesíthetetlen feladat lehet.
„A bővülő IT-infrastruktúrák számos SMB vállalat számára hálózataik sebezhetőségeinek és az ezzel összefüggő biztonsági fenyegetéseknek drámai növekedését jelentik” – mondta Jozef Kačala, a GFI Software globális értékesítési mérnöki részlegének alelnöke. „Sok szervezet freeware vagy hiányos eszközök segítségével próbál megfelelni ezeknek a kihívásoknak, amelyek nem komplexen, hanem csak részlegesen kezelik a helyzetet. Az olyan átfogó eszközök, mint a GFI LanGuard, komplex és központosított áttekintést nyújtanak a helyi hálózatok réseiről és védelméről, széles körű automatizálási és mesterségesintelligencia-(AI-) lehetőségek felhasználásával.”
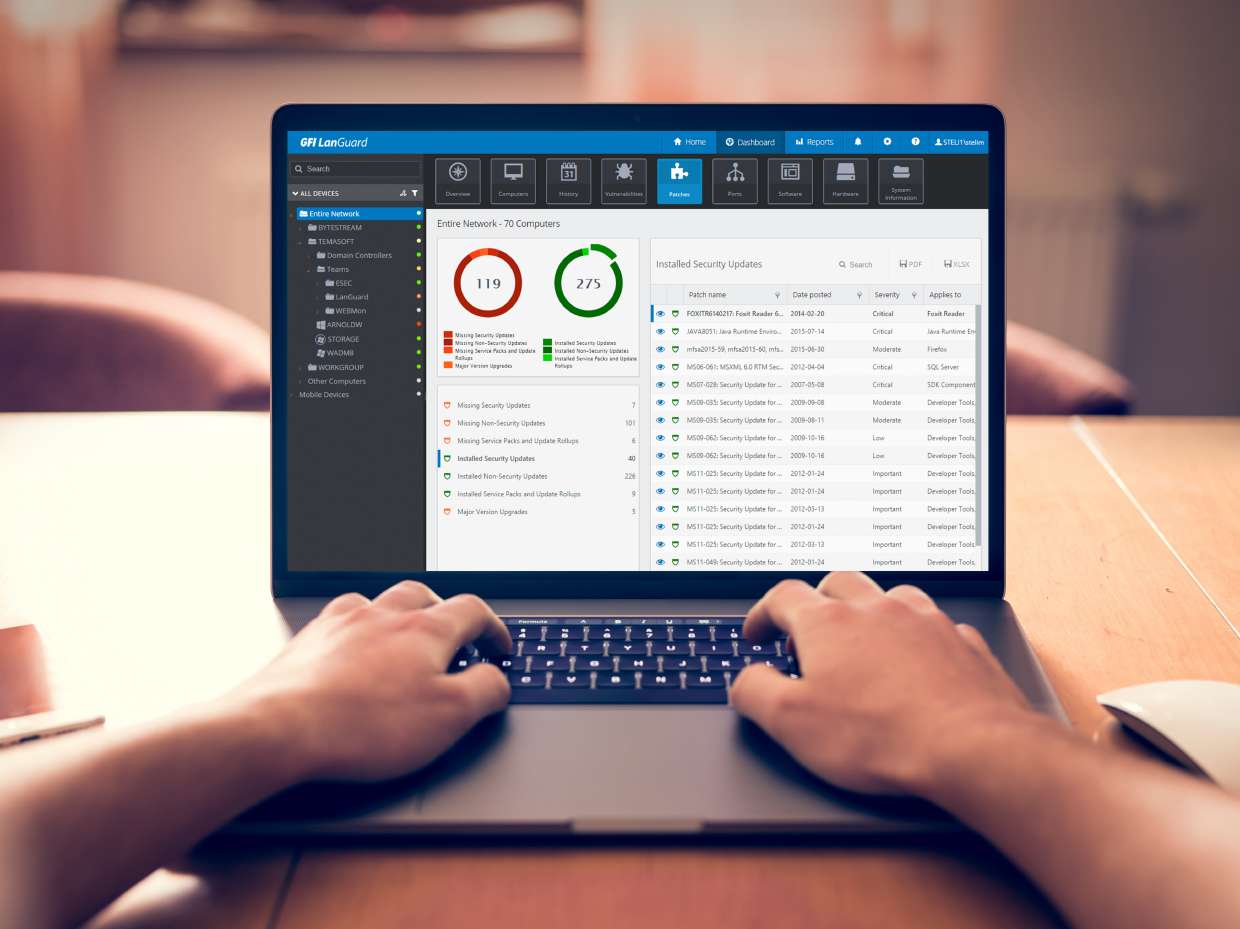
GFI LanGuard lehetővé teszi a hálózati sebezhetőségek széles körének hatékony kezelését. A nyitott portok ellenőrzésétől és az automatikus, központosított javításkezeléstől kezdve a hálózaton lévő eszközök – beleértve a mobiltelefonokat is – nyilvántartásán át egészen az előírásoknak való megfelelés igazolására szolgáló automatizált jelentéskészítésig. A LanGuard újonnan integrálja a CoPilot AI-komponenst, amely igény szerint, az adott követelményre szabott biztonsági tanácsadást nyújt.
A GFI-ről
A GFI Software élvonalbeli IT-megoldásokat fejleszt, amelyek lehetővé teszik a vállalatok számára hálózataik minimális adminisztrációs igény melletti felügyeletét, kezelését és védelmét. A GFI kommunikációs és biztonsági platformokat támogat több tízezer ügyfelénél, hálózatbiztonsági, webes felügyeleti, levélszemét-ellenes, javításkezelési, sebezhetőség-kezelési, elektronikus levelezési, faxolási és archiválási megoldásokkal. A GFI termékeit több ezer értékesítési partnerből álló globális hálózaton keresztül értékesíti. A vállalat számos díj és tanúsítvány birtokosa, köztük a Microsoft Gold ISV Partner tanúsítványé. A GFI Software-ről további információ a http://www.gfi.com oldalon található.
További információért forduljon:
Miroslav Fribert
Myr Communication
+420-603 219 531
A cikk szerzője: ZEBR.ai szerkesztőség



