

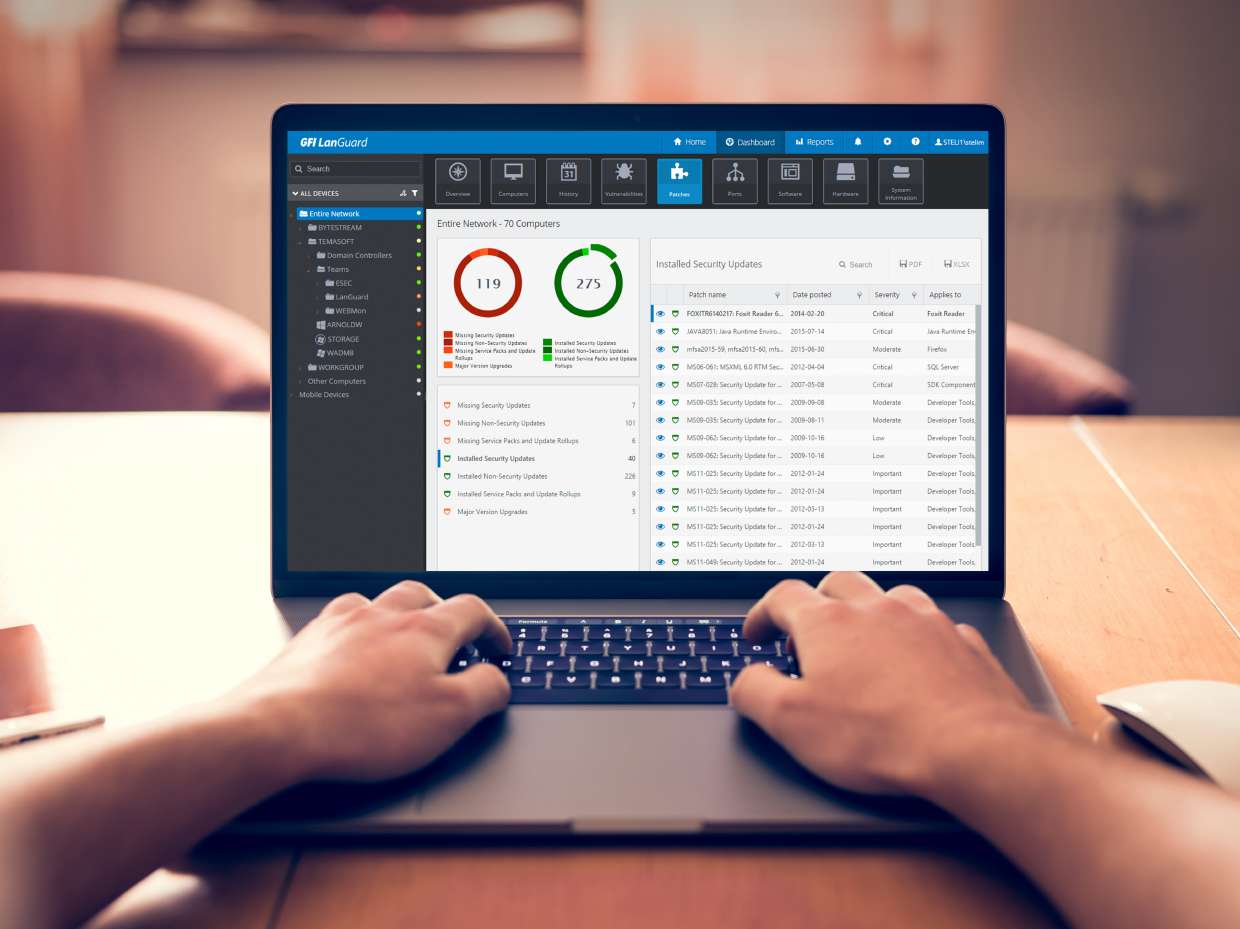
As organizações SMB tentam resolver lacunas de segurança manualmente e com a ajuda de ferramentas incompletas, o que sobrecarrega consideravelmente os recursos corporativos
PRAGA, 27 de agosto de 2024 – A empresa GFI Software, fornecedora de soluções de segurança para redes corporativas, apresentou as 5 lacunas de segurança mais comuns enfrentadas atualmente por empresas e organizações SMB. As empresas SMB enfrentam uma série de desafios, incluindo softwares sem atualização, portas abertas e segurança insuficiente de dispositivos móveis.
Ao analisarmos os desafios comuns das pequenas e médias empresas (SMB) na área de vulnerabilidades, certamente encontraremos estes:
- Sistemas operacionais e softwares sem atualização – Quando aparece uma discreta notificação de que há uma atualização disponível, os usuários normalmente clicam em “Lembrar mais tarde”. Essas atualizações não dizem respeito apenas a novos recursos; muitas vezes, são correções de segurança essenciais que impedem o acesso não autorizado. No entanto, as empresas SMB geralmente não dispõem de uma ferramenta que escaneie automaticamente a rede em busca de atualizações ausentes de sistemas operacionais, navegadores da web e softwares de terceiros, e que possa implementá-las centralmente.
- Portas abertas e serviços configurados incorretamente – Portas abertas e serviços mal configurados são como uma porta destrancada para a rede corporativa. São pontos de entrada fáceis para pessoas que procuram uma oportunidade de invadir a rede. Para evitar isso, é necessário verificar as portas abertas e examinar os diretórios compartilhados. O banco de dados atual descreve 60.000 problemas conhecidos, e certamente não é possível acompanhar todos eles manualmente.
- Visibilidade insuficiente da rede – Não é possível proteger o que não se vê. Se o administrador não sabe tudo o que está conectado à rede, não consegue protegê-la de forma confiável. Por isso, é importante primeiro identificar e catalogar cada dispositivo na rede — computadores, telefones, impressoras, servidores e outros. Esse inventário abrangente cria uma imagem clara e detalhada de todo o ecossistema digital. Só então a organização terá certeza de que todos os dispositivos estão sob controle e protegidos.
- Segurança fraca de dispositivos móveis – Antes, apenas computadores corporativos, impressoras e outros equipamentos eram utilizados no local de trabalho. Agora, como todos também usam telefones e tablets para trabalhar, a rede corporativa se estende muito além das paredes do escritório, criando diversos possíveis pontos fracos. Portanto, é necessário isolar esses dispositivos ou protegê-los da mesma forma que os computadores do escritório — seja um telefone corporativo ou um tablet pessoal usado para o trabalho.
- Lacunas na conformidade com a legislação – Manter a conformidade com as normas legais, sejam elas gerais ou específicas para determinado setor, pode ser um verdadeiro desafio. A maioria delas exige a geração de relatórios de segurança que comprovem o cumprimento das regras exigidas, o que pode ser uma tarefa impossível sem as ferramentas certas.
“A expansão das infraestruturas de TI representa, para muitas empresas SMB, um aumento dramático nas vulnerabilidades de suas redes e nas ameaças de segurança associadas”, afirmou Jozef Kačala, Vice President of Global Sales Engineering da GFI Software. “Muitas organizações tentam enfrentar esses desafios com freeware ou ferramentas incompletas, que não resolvem a situação de forma abrangente, mas apenas parcialmente. Ferramentas integradas como o GFI LanGuard oferecem uma visão abrangente e centralizada das lacunas e da segurança das redes locais, utilizando amplos recursos de automação e inteligência artificial (IA).”
GFI LanGuard permite enfrentar com sucesso uma ampla variedade de vulnerabilidades de rede. Desde a verificação de portas abertas e a aplicação automatizada e centralizada de correções, passando pelo inventário dos dispositivos na rede, incluindo telefones celulares, até a geração automatizada de relatórios para comprovar a conformidade com as normas. O LanGuard agora integra o componente de IA CoPilot, que fornece orientação de segurança sob demanda e adaptada a uma necessidade específica.
Sobre a GFI
A GFI Software desenvolve soluções de TI de ponta que permitem às empresas monitorar, gerenciar e proteger suas redes com necessidades mínimas de administração. A GFI oferece suporte a plataformas de comunicação e segurança para dezenas de milhares de clientes, utilizando soluções para segurança de redes, monitoramento da web, antispam, gerenciamento de patches, gerenciamento de vulnerabilidades, e-mail, fax e arquivamento. A GFI vende seus produtos por meio de uma rede global de milhares de parceiros de vendas. A empresa possui diversos prêmios e certificações, incluindo a certificação Microsoft Gold ISV Partner. Saiba mais sobre a GFI Software em http://www.gfi.com.
Para mais informações, entre em contato:
Miroslav Fribert
Myr Communication
+420-603 219 531
Autor do artigo: Redação ZEBR.ai






