

A GFI viszonteladóinak 65%-a megerősítette, hogy az új irányelv rájuk vagy ügyfeleikre is vonatkozni fog
PRÁGA, 2023. május 26. – A GFI Software, a vállalati hálózatok biztonsági megoldásainak szállítója, közölte, hogy a kiberbiztonság területén újonnan előkészített uniós irányelv új IT-biztonsági követelményeket támaszt számos szervezettel, köztük IT-szolgáltatókkal szemben. A GFI Software helyi értékesítési partnerei körében végzett felmérés szerint a NIS-2 akár kétharmadukat vagy végfelhasználói ügyfeleiket is érinti.
A NIS-2 irányelv az európai kritikus infrastruktúrát működtető szervezetek (energetika, egészségügyi intézmények, közlekedési infrastruktúra, pénzügyi szervezetek, gyártás stb.) IT-biztonságának megerősítésére összpontosít, nemcsak a végső szállítóknál, hanem az ellátási láncukban szereplő valamennyi szereplőnél is. Célja a kritikus vagy fontos infrastruktúra elleni támadások következményeinek kiküszöbölése, illetve legalább minimalizálása, mint például a 2022-es németországi üzemanyag-beszállító elleni támadás esetében.
Az irányelv fő célja a kiberbiztonság egységesítése és harmonizálása egész Európában, valamint a kiberfenyegetések egységes kezelésének kialakítása a fontos ágazatok számára. Becslések szerint a NIS-2 az egész EU-ban körülbelül 160 000 szervezetet érint, és például a Cseh Köztársaságban való bevezetése már 2024 októberétől kötelező lesz.
„Cseh és szlovák partnereink körében végzett felmérésünk szerint 65% megerősítette, hogy ők vagy ügyfeleik azon vállalkozások csoportjába tartoznak, amelyekre a NIS-2 vonatkozni fog. Az EMEA-régióban végzett hasonló felmérés során ezt a megkérdezett GFI-partnerek 74%-a is megerősítette” – mondta Jozef Kačala, a GFI Software globális értékesítéstámogatási alelnöke. „Annak érdekében, hogy a szervezetek elkerüljék az utolsó pillanatban történő, lázas felkészülést, ahogyan a GDPR bevezetésekor történt, érdemes már most megkezdeni az előkészületeket. Ez azt jelenti, hogy meg kell állapítaniuk, érintett vállalatok csoportjába tartoznak-e, milyen követelmények vonatkoznak rájuk, és milyen eszközökkel tudnak azoknak megfelelni.”
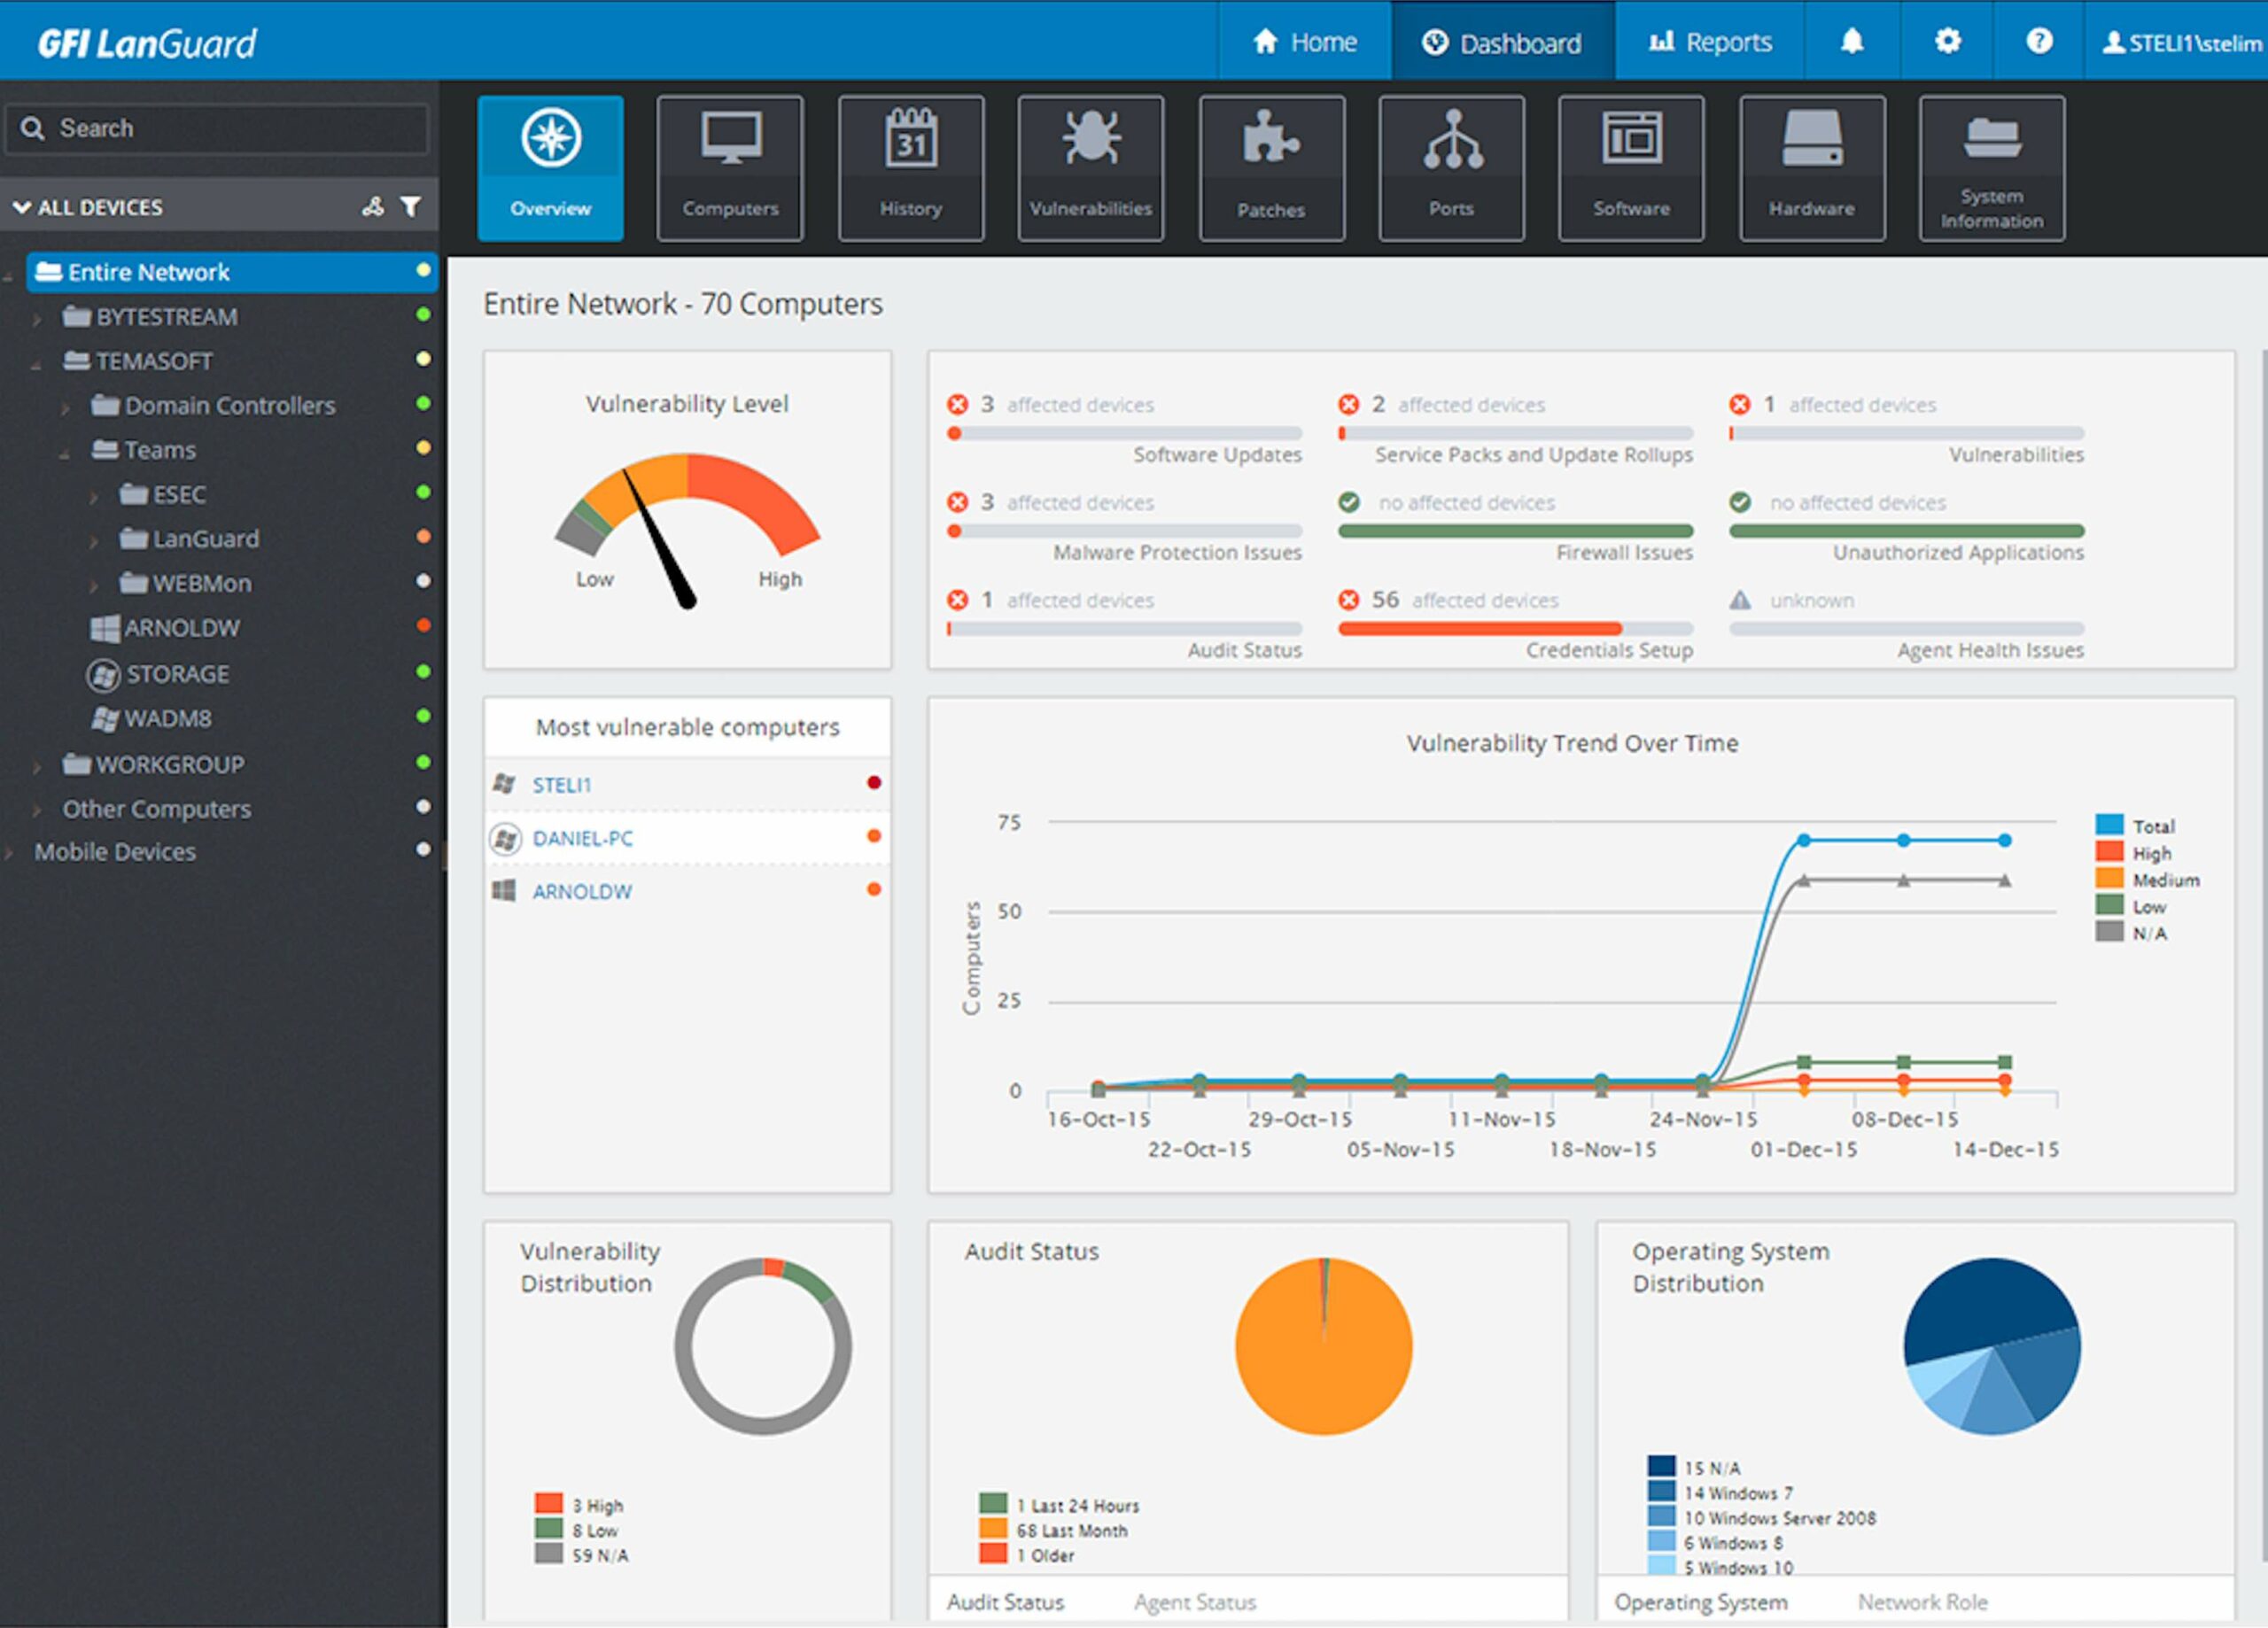
A GFI egyik eszköze a GFI LanGuard, amely a NIS-2 néhány fontos követelményét lefedi, például a hálózat auditálását és jelentéskészítését: képes felismerni a hálózat minden eszközét és a használt szoftvereket, értékelni a sebezhetőségeket, valamint frissítéseket telepíteni. Ezenkívül az újonnan bevezetett GFI AppManager platform része a GFI RADAR funkció, amely más eszközökből (GFI MailEssentials, Kerio Control, Kerio Connect stb.) is képes adatokat gyűjteni, és ezáltal segíthet a készülő NIS-2 irányelv követelményeinek teljesítésében, beleértve a védelem, a felügyelet és a jelentéskészítés biztosítását is.
A cikk szerzője: ZEBR.ai szerkesztőség



