

65 % prodajalcev GFI je potrdilo, da bo nova direktiva veljala zanje ali njihove stranke
PRAHA, 26. maja 2023 – Podjetje GFI Software, ponudnik rešitev za varnost v poslovnih omrežjih, je navedlo, da bo na novo pripravljana direktiva EU na področju kibernetske varnosti prinesla nove zahteve glede varnosti IT za številne organizacije, vključno s ponudniki IT. Glede na anketo med lokalnimi prodajnimi partnerji GFI Software bo NIS-2 vplivala na do dve tretjini njih ali njihovih končnih strank.
Direktiva NIS-2 je usmerjena v krepitev varnosti IT evropskih organizacij kritične infrastrukture (energetika, zdravstvene ustanove, prometna infrastruktura, finančne organizacije, proizvodnja itd.) in ne le končnih dobaviteljev, temveč tudi vseh subjektov v njihovi dobavni verigi. Cilj je odpraviti ali vsaj zmanjšati posledice napadov na kritično ali pomembno infrastrukturo, kot je bil na primer leta 2022 napad na dobavitelja goriv v Nemčiji.
Glavni cilj direktive je poenotenje in harmonizacija kibernetske varnosti po vsej Evropi ter oblikovanje enotnega pristopa h kibernetskim grožnjam za pomembne sektorje. Po ocenah bo NIS-2 v celotni EU vplivala na približno 160.000 subjektov, njeno izvajanje pa bo na primer na Češkem zahtevano že od oktobra 2024.
»Glede na anketo med našimi češkimi in slovaškimi partnerji jih je 65 % potrdilo, da oni ali njihove stranke spadajo v skupino podjetij, za katera bo veljala NIS-2. Ob podobni anketi v regiji EMEA je to potrdilo celo 74 % vprašanih partnerjev GFI,« je povedal Jozef Kačala, podpredsednik globalnega prodajnega inženiringa v podjetju GFI Software. »Da bi se organizacije izognile mrzličnim pripravam v zadnjem trenutku, kot je bilo pri izvajanju GDPR, je dobro, da se s pripravami začnejo že zdaj. To pomeni ugotoviti, ali spadajo v skupino prizadetih podjetij, katere zahteve morajo izpolniti in s katerimi orodji jih lahko izpolnijo.«
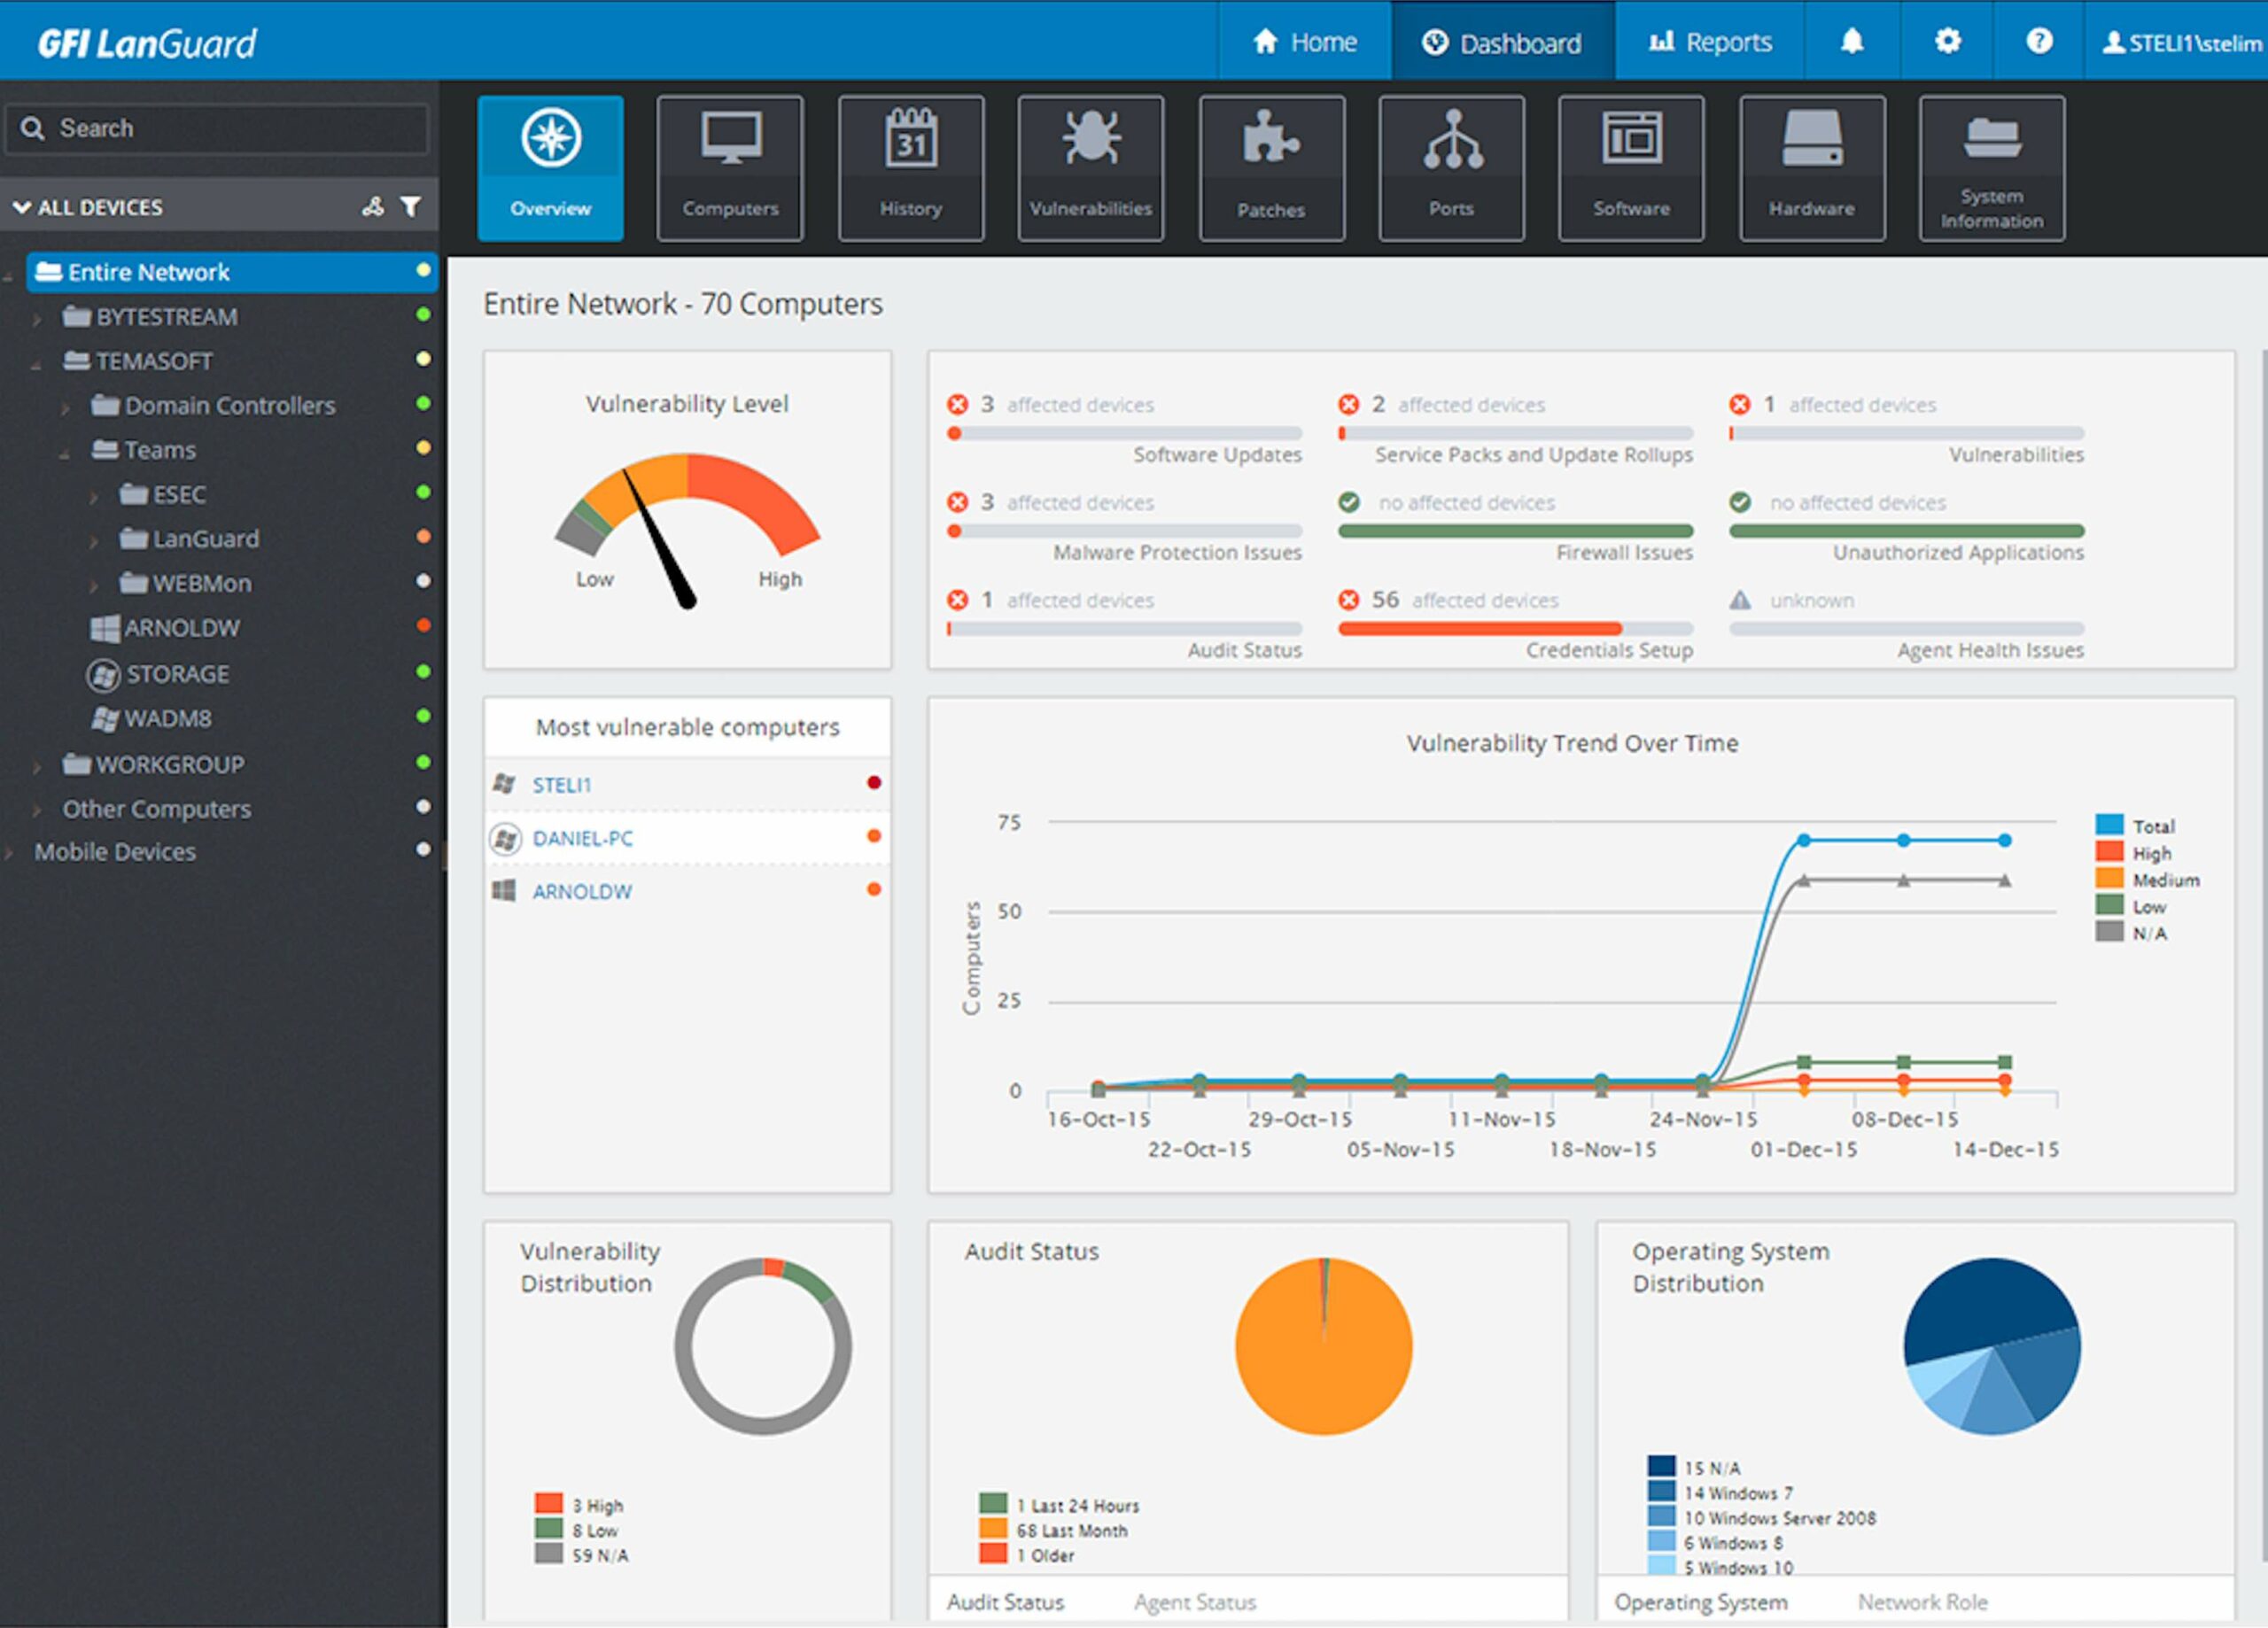
Eno od orodij GFI je GFI LanGuard, ki pokriva nekatere pomembne zahteve NIS-2, kot sta na primer revidiranje in poročanje o omrežju; pri tem zna prepoznati vse naprave v omrežju in uporabljeno programsko opremo, oceniti ranljivosti ter distribuirati popravke. Poleg tega je del na novo predstavljene platforme GFI AppManager funkcija GFI RADAR, ki lahko zbira podatke tudi iz drugih orodij (GFI MailEssentials, Kerio Control, Kerio Connect itd.) in tako pomaga pri izpolnjevanju zahtev pripravljane direktive NIS-2, vključno z zagotavljanjem zaščite, spremljanja in poročanja.
Avtor članka: Uredništvo ZEBR.ai



