

El 65 % de los distribuidores de GFI confirmó que la nueva directiva se aplicará a ellos o a sus clientes
PRAGA, 26 de mayo de 2023 – La empresa GFI Software, proveedor de soluciones de seguridad para redes empresariales, indicó que la nueva directiva de la UE en materia de ciberseguridad impondrá nuevos requisitos de seguridad de TI a numerosas organizaciones, incluidos los proveedores de TI. Según una encuesta realizada entre los socios comerciales locales de GFI Software, NIS-2 afectará hasta a dos tercios de ellos o de sus clientes finales.
La directiva NIS-2 se centra en reforzar la seguridad de TI de las organizaciones europeas de infraestructura crítica (energía, centros sanitarios, infraestructura de transporte, organizaciones financieras, fabricación, etc.), no solo de los proveedores finales, sino también de todas las entidades de su cadena de suministro. El objetivo es eliminar o al menos minimizar las consecuencias de los ataques contra infraestructuras críticas o importantes, como por ejemplo el ataque a un proveedor de combustible en Alemania en 2022.
El principal objetivo de la directiva es unificar y armonizar la ciberseguridad en toda Europa y crear un enfoque común frente a las ciberamenazas para sectores importantes. Según las estimaciones, NIS-2 afectará a aproximadamente 160 000 entidades en toda la UE, y su implementación, por ejemplo en la República Checa, será obligatoria a partir de octubre de 2024.
«Según la encuesta realizada entre nuestros socios checos y eslovacos, el 65 % confirmó que ellos o sus clientes pertenecen al grupo de empresas al que se aplicará NIS-2. En una encuesta similar en la región EMEA, incluso el 74 % de los socios de GFI consultados lo confirmó», afirmó Jozef Kačala, vicepresidente de Ingeniería de Ventas Globales de GFI Software. «Para que las organizaciones eviten preparativos apresurados de última hora, como ocurrió con la implementación del RGPD, es recomendable comenzar los preparativos ahora. Esto significa determinar si pertenecen al grupo de empresas afectadas, qué requisitos se exigen y con qué herramientas pueden cumplirlos.»
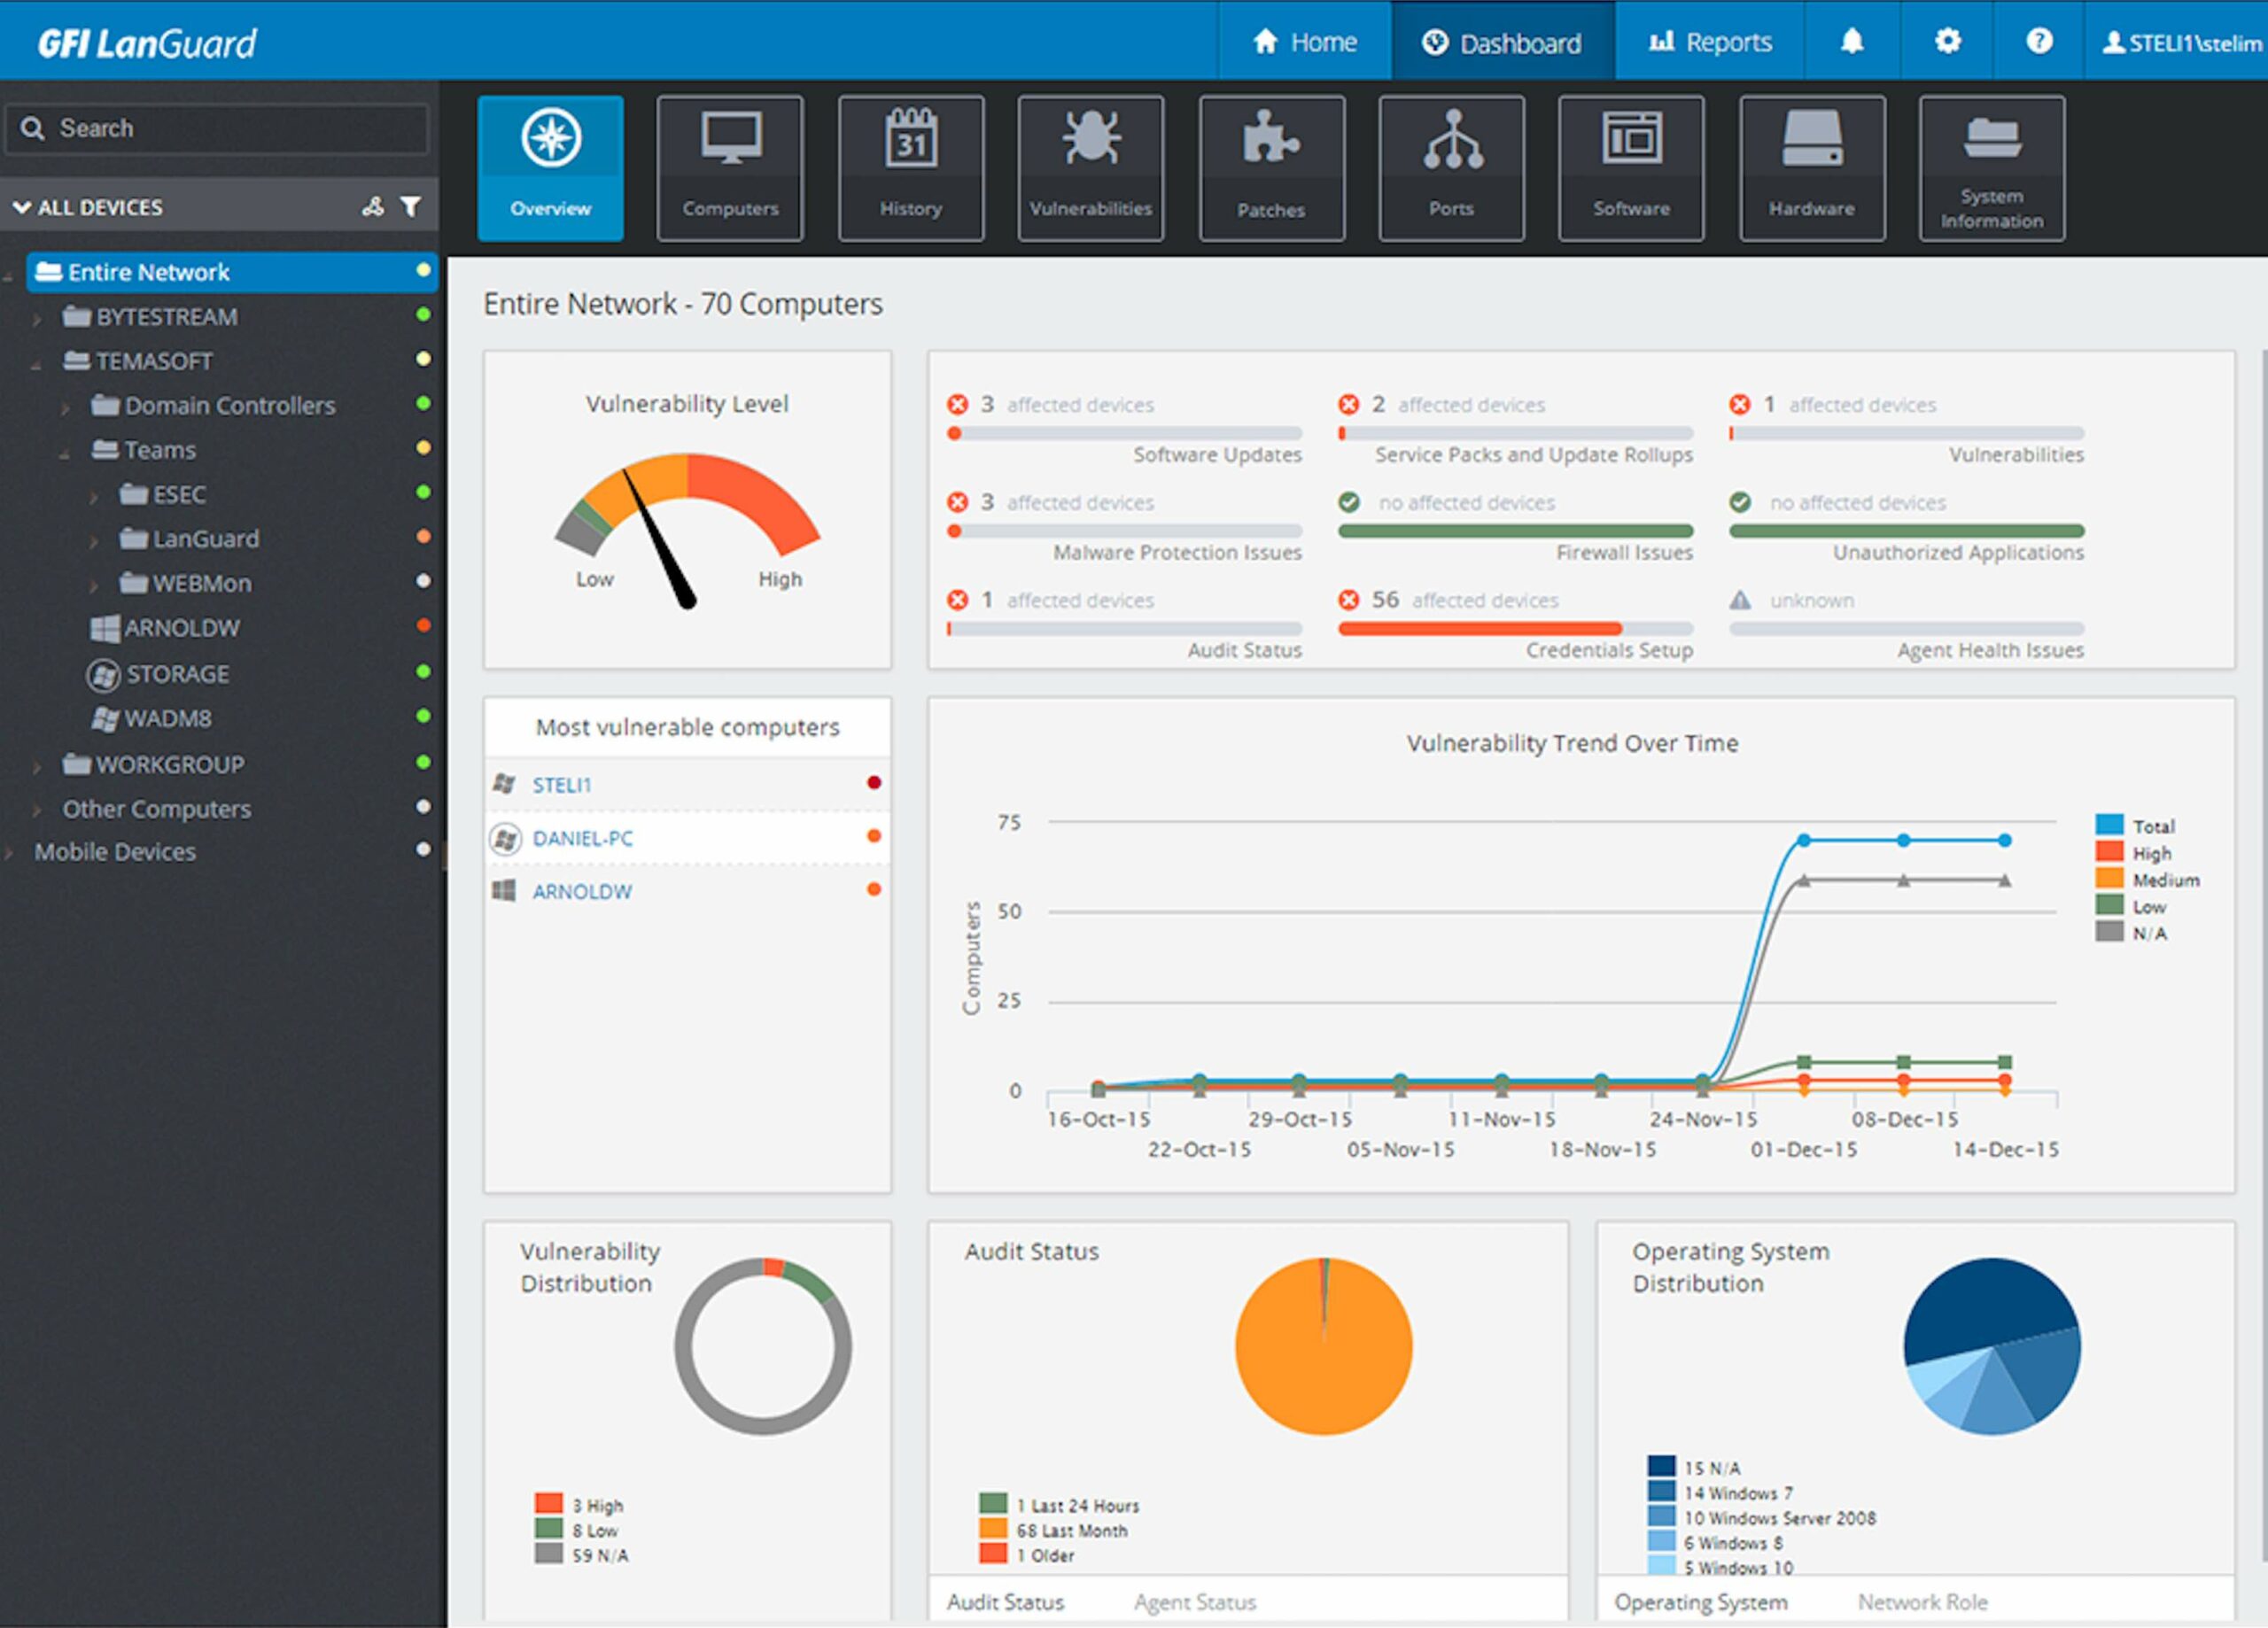
Una de las herramientas de GFI es GFI LanGuard, que cubre algunos requisitos importantes de NIS-2, como la auditoría y la generación de informes de red, mediante las cuales puede identificar todos los dispositivos de la red y el software utilizado, evaluar vulnerabilidades y distribuir parches. Además, la plataforma recientemente presentada GFI AppManager incluye la función GFI RADAR, que puede recopilar datos también de otras herramientas (GFI MailEssentials, Kerio Control, Kerio Connect, etc.) y contribuir así al cumplimiento de los requisitos de la futura directiva NIS-2, incluida la garantía de protección, monitorización y generación de informes.
Autor del artículo: Redacción ZEBR.ai






