

Dostawcy MSP odnotowują zainteresowanie głównie usługami tworzenia kopii zapasowych i ochrony poczty e-mail
PRAGA, 21 czerwca 2021 r. – ZEBRA SYSTEMS, dystrybutor rozwiązań N-able na rynku czeskim i słowackim, na podstawie swojego badania wśród partnerów MSP podał, że przedsiębiorstwa najbardziej lekceważą obszar zarządzania hasłami i szkoleń użytkowników w zakresie cyberbezpieczeństwa. Jednak ze względu na zwiększoną aktywność hakerów w ostatnim czasie powinny one poświęcić temu tematowi szczególną uwagę i sprawdzić u swoich dostawców usług MSP możliwości jego zabezpieczenia.
Fakt, że słabe hasła są jednym z głównych problemów bezpieczeństwa firm SMB, potwierdza zdecydowana większość ankietowanych partnerów. Może to być jedną z konsekwencji tego, że firmy obecnie przenoszą inne obszary bezpieczeństwa do usług, takich jak na przykład tworzenie kopii zapasowych i ochrona poczty e-mail, i nie mają możliwości zajmowania się na przykład zarządzaniem hasłami. Tymczasem na poziomie dostawców MSP istnieją zaawansowane narzędzia, które oferują organizacjom wysoki poziom bezpieczeństwa, a jednocześnie komfort dostępu do systemów firmowych.
Najciekawsze dane z badania wśród partnerów MSP:
- W obszarze cyberbezpieczeństwa klienci najbardziej lekceważą słabe hasła (95%), szkolenia użytkowników (73%), niezabezpieczone wiadomości e-mail (36%), niechronione sieci (32%) i nieaktualizowane aplikacje (32%)
- Do usług SaaS przenoszą przede wszystkim tworzenie kopii zapasowych (65%), ochronę poczty e-mail (60%), a z większym dystansem ochronę punktów końcowych (15%)
- W obszarze usług zarządzanych dostawcy MSP oferują przede wszystkim usługi zarządzania serwerami (76%), kompleksowe zarządzanie IT (76%), monitorowanie i zarządzanie sieciami (67%), zarządzanie urządzeniami końcowymi (62%) oraz zarządzanie pocztą e-mail (61%)
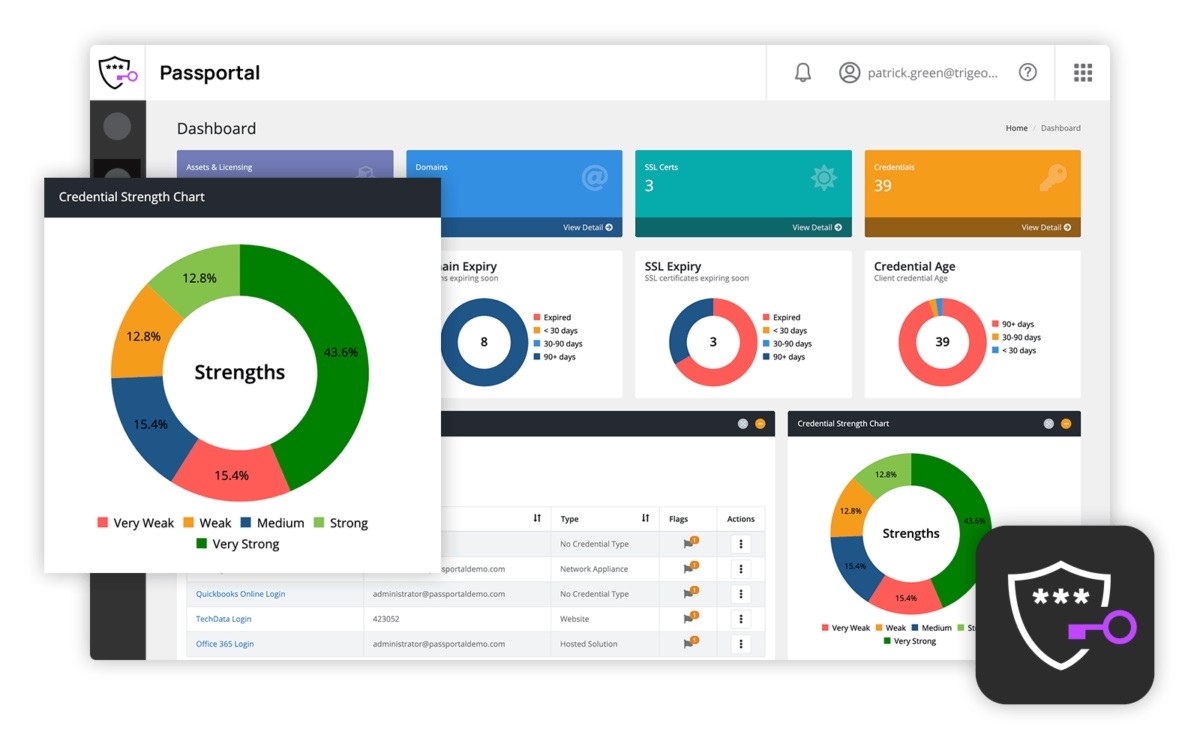
Na przykład N-able, dostawca narzędzi dla dostawców MSP, oferuje rozwiązanie N-able Passportal, podnoszące poziom zabezpieczenia haseł. N-able Passportal oferuje zarządzanie hasłami zgodne z zalecanymi praktykami, przy czym uprawnienia dostępu i dane uwierzytelniające przechowuje w szyfrowanym repozytorium haseł, zarządzanym przez uprawnienia dostępu zależne od ról oraz wykorzystującym uwierzytelnianie wieloskładnikowe.
„Nasi partnerzy coraz częściej stosują model layered security, polegający na stopniowym dodawaniu warstw bezpieczeństwa” – powiedział Ondřej Šabata, Sales Engineer ds. rozwiązań N-able w firmie ZEBRA SYSTEMS. „Dlatego gdy tylko rozwiążą u swoich klientów kwestie związane z kopiami zapasowymi, pocztą e-mail lub inne wyzwania, nie ma problemu z rozszerzeniem ochrony również na zarządzanie hasłami. Dzięki platformie MSP N-able takie rozszerzenie jest szybkie, łatwe, a ze względu na aktualne zagrożenia związane z możliwą kradzieżą danych dostępowych także bardzo efektywne kosztowo.”
Autor artykułu: Redakcja ZEBR.ai



