

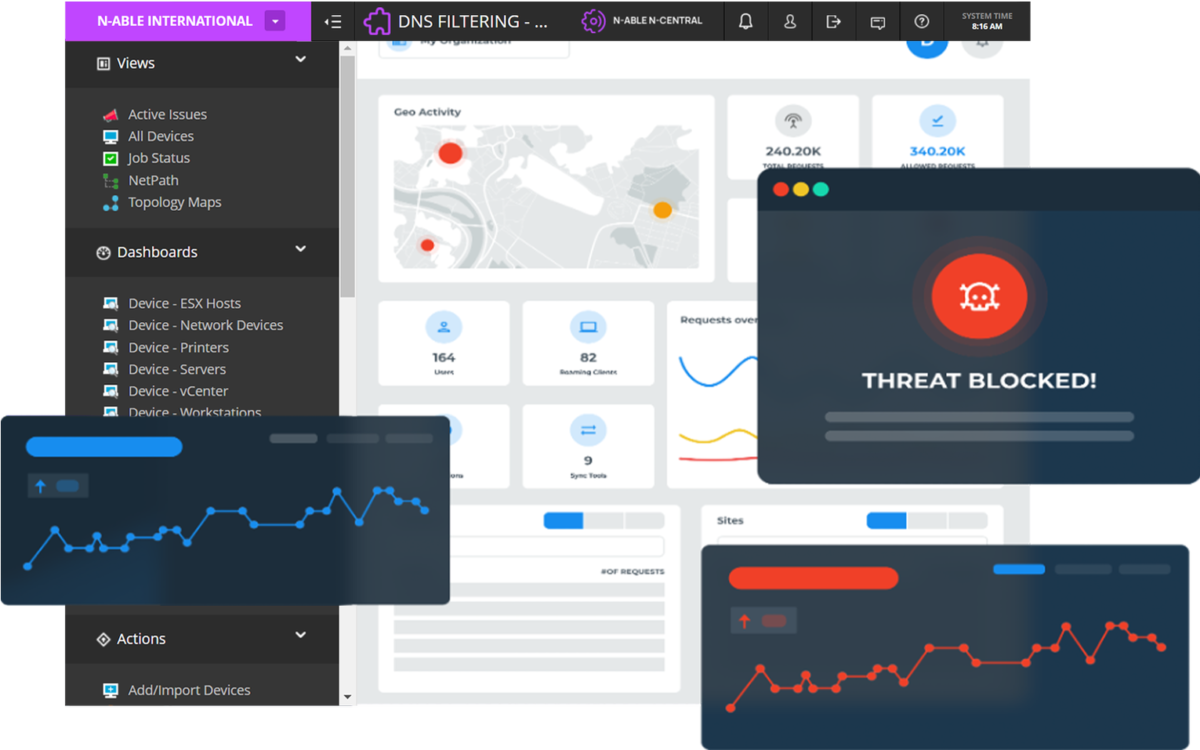
Nowy produkt jest odpowiedzią na pojawiające się zagrożenia internetowe, które potrafią ominąć tradycyjne systemy filtrowania stron internetowych
PRAGA, 22 lutego 2022 r. – ZEBRA SYSTEMS, dystrybutor rozwiązań N-able na rynku czeskim i słowackim, ogłosił dostępność N-able DNS Filtering, nowego narzędzia bezpieczeństwa IT w swoim portfolio N-able, które umożliwia dostawcom MSP ochronę klientów przed zaawansowanymi zagrożeniami internetowymi. Nowy produkt jest częścią platformy RMM N-able N-central.
Filtrowanie DNS stanowi pierwszą linię obrony, która znacząco zmniejsza ryzyko ataku ze strony szkodliwej działalności hakerów. Jest to technika blokowania dostępu do określonych stron internetowych lub adresów IP, które mogą zagrozić systemom firmowym. Opiera się na założeniu, że im wcześniej atak zostanie zatrzymany, najlepiej już w zarodku, tym mniej szkód spowoduje i tym mniej czasu oraz kosztów będzie wymagało ich usunięcie. Produkt N-able DNS Filtering zawiera skuteczne narzędzia umożliwiające przerwanie tzw. „kill chain”, czyli łańcucha cyberataku, na dowolnym jego etapie.
Zalety tego rozwiązania obejmują:
- Wykorzystanie sztucznej inteligencji i uczenia maszynowego do rozpoznawania i blokowania szkodliwych stron w czasie rzeczywistym
- Szybkie wdrożenie ochrony DNS w infrastrukturze klientów
- Uzyskanie wglądu w środowisko IT klientów, w tym urządzenia znajdujące się poza siecią firmową
- Łatwe uruchomienie i zarządzanie z jednego centralnego panelu
„Każdego dnia powstają tysiące szkodliwych stron internetowych, fałszywych banerów reklamowych, stron phishingowych i innych zagrożeń, których tradycyjne firmowe filtry internetowe nie potrafią na czas rozpoznać i zablokować” — powiedział Ondřej Šabata, Sales Engineer ds. rozwiązań N-able w ZEBRA SYSTEMS. „Nowy produkt jest kolejnym krokiem od tradycyjnego modelu break/fix w kierunku proaktywnego bezpieczeństwa, które umożliwia eliminowanie ataków, zanim spowodują jakiekolwiek szkody.”
Autor artykułu: Redakcja ZEBR.ai






