

60 % podjetij ima v lasti na stotine gesel, ki niso bila nikoli spremenjena
PRAHA, 26. avgusta 2021 – ZEBRA SYSTEMS, distributer rešitev N-able na češkem in slovaškem trgu, je navedel, da bi morala podjetja in organizacije zaradi naraščajočega števila primerov zlorabe uporabniških gesel za kibernetske napade uvesti strožja pravila za njihovo upravljanje. S pomočjo rešitve N-able Passportal jim lahko ponudniki MSP zagotovijo enostavno upravljanje teh pravil, varnejše upravljanje dostopa in drastično zmanjšanje kibernetskih tveganj.
Po številnih raziskavah se razmere na področju varnosti gesel objektivno poslabšujejo. Razlog za to je tudi dejstvo, da 54 % zaposlenih shranjuje službena gesla na svojih mobilnih telefonih in 32 % zaposlenih priznava, da se prijavljajo v sisteme svojega nekdanjega delodajalca*. 60 % organizacij ima več kot 500 gesel, ki niso bila nikoli spremenjena in ki v primeru kraje predstavljajo pomembno tveganje**. Tudi v Češki republiki 95 % IT skrbnikov podjetij SMB gesla smatra za glavno varnostno težavo***.
Ta tveganja lahko bistveno ublaži nekaj razmeroma preprostih pravil:
- Redno usposabljanje uporabnikov. Uporabniki morajo sami vedeti, zakaj je zaščita dostopa do kritičnih poslovnih sistemov pomembna in zakaj ne smejo uporabljati zlahka uganljivih ali ponavljajočih se gesel.
- Določitev osnovnih pravil za moč gesel. Z določitvijo pravil, kot so dolžina, zahteve glede številk, malih in velikih črk, njihovega zaporedja, posebnih znakov itd., organizacije preprečujejo ustvarjanje šibkih gesel.
- Nastavitev pravil za potek gesel. Nobeno geslo ne bo učinkovito za vedno, zato je treba vedno določiti interval za njihovo redno spreminjanje. Ta nastavitev omogoča zmanjšanje škode, če kljub vsem ukrepom pride do njihovega razkritja.
- Sprememba privzetih gesel. Številni uspešni kibernetski napadi so bili izvedeni prek naprav, na katerih so skrbniki ali uporabniki pozabili spremeniti prvotna gesla, kot je »000000«. To je še posebej pomembno danes, ko ljudje delajo od doma s pomočjo domačih omrežij, usmerjevalnikov in naprav Wi-Fi.
- Avtomatizacija v največji možni meri. Za dostop do številnih računov se vse pogosteje uporabljajo avtomatizacijske rešitve za upravljanje gesel, ki uporabnikom omogočajo prijavo v vse potrebne račune z enim močnim geslom.
»Prej je bilo področje upravljanja gesel razmeroma enostavno obvladljivo, saj je zadostovalo eno ali dve gesli za dostop do potrebnih sistemov,« je povedal Ondřej Šabata, Sales Engineer za rešitve N-able v podjetju ZEBRA SYSTEMS. »Danes zaposleni uporabljajo vse več aplikacij in storitev v oblaku, ki zahtevajo avtentikacijo, kar postavlja večje zahteve pri pomnjenju različnih gesel. S pomočjo sodobnih tehničnih orodij je danes mogoče ohraniti udobje uporabnikov ob zagotavljanju najvišje ravni varnosti.«
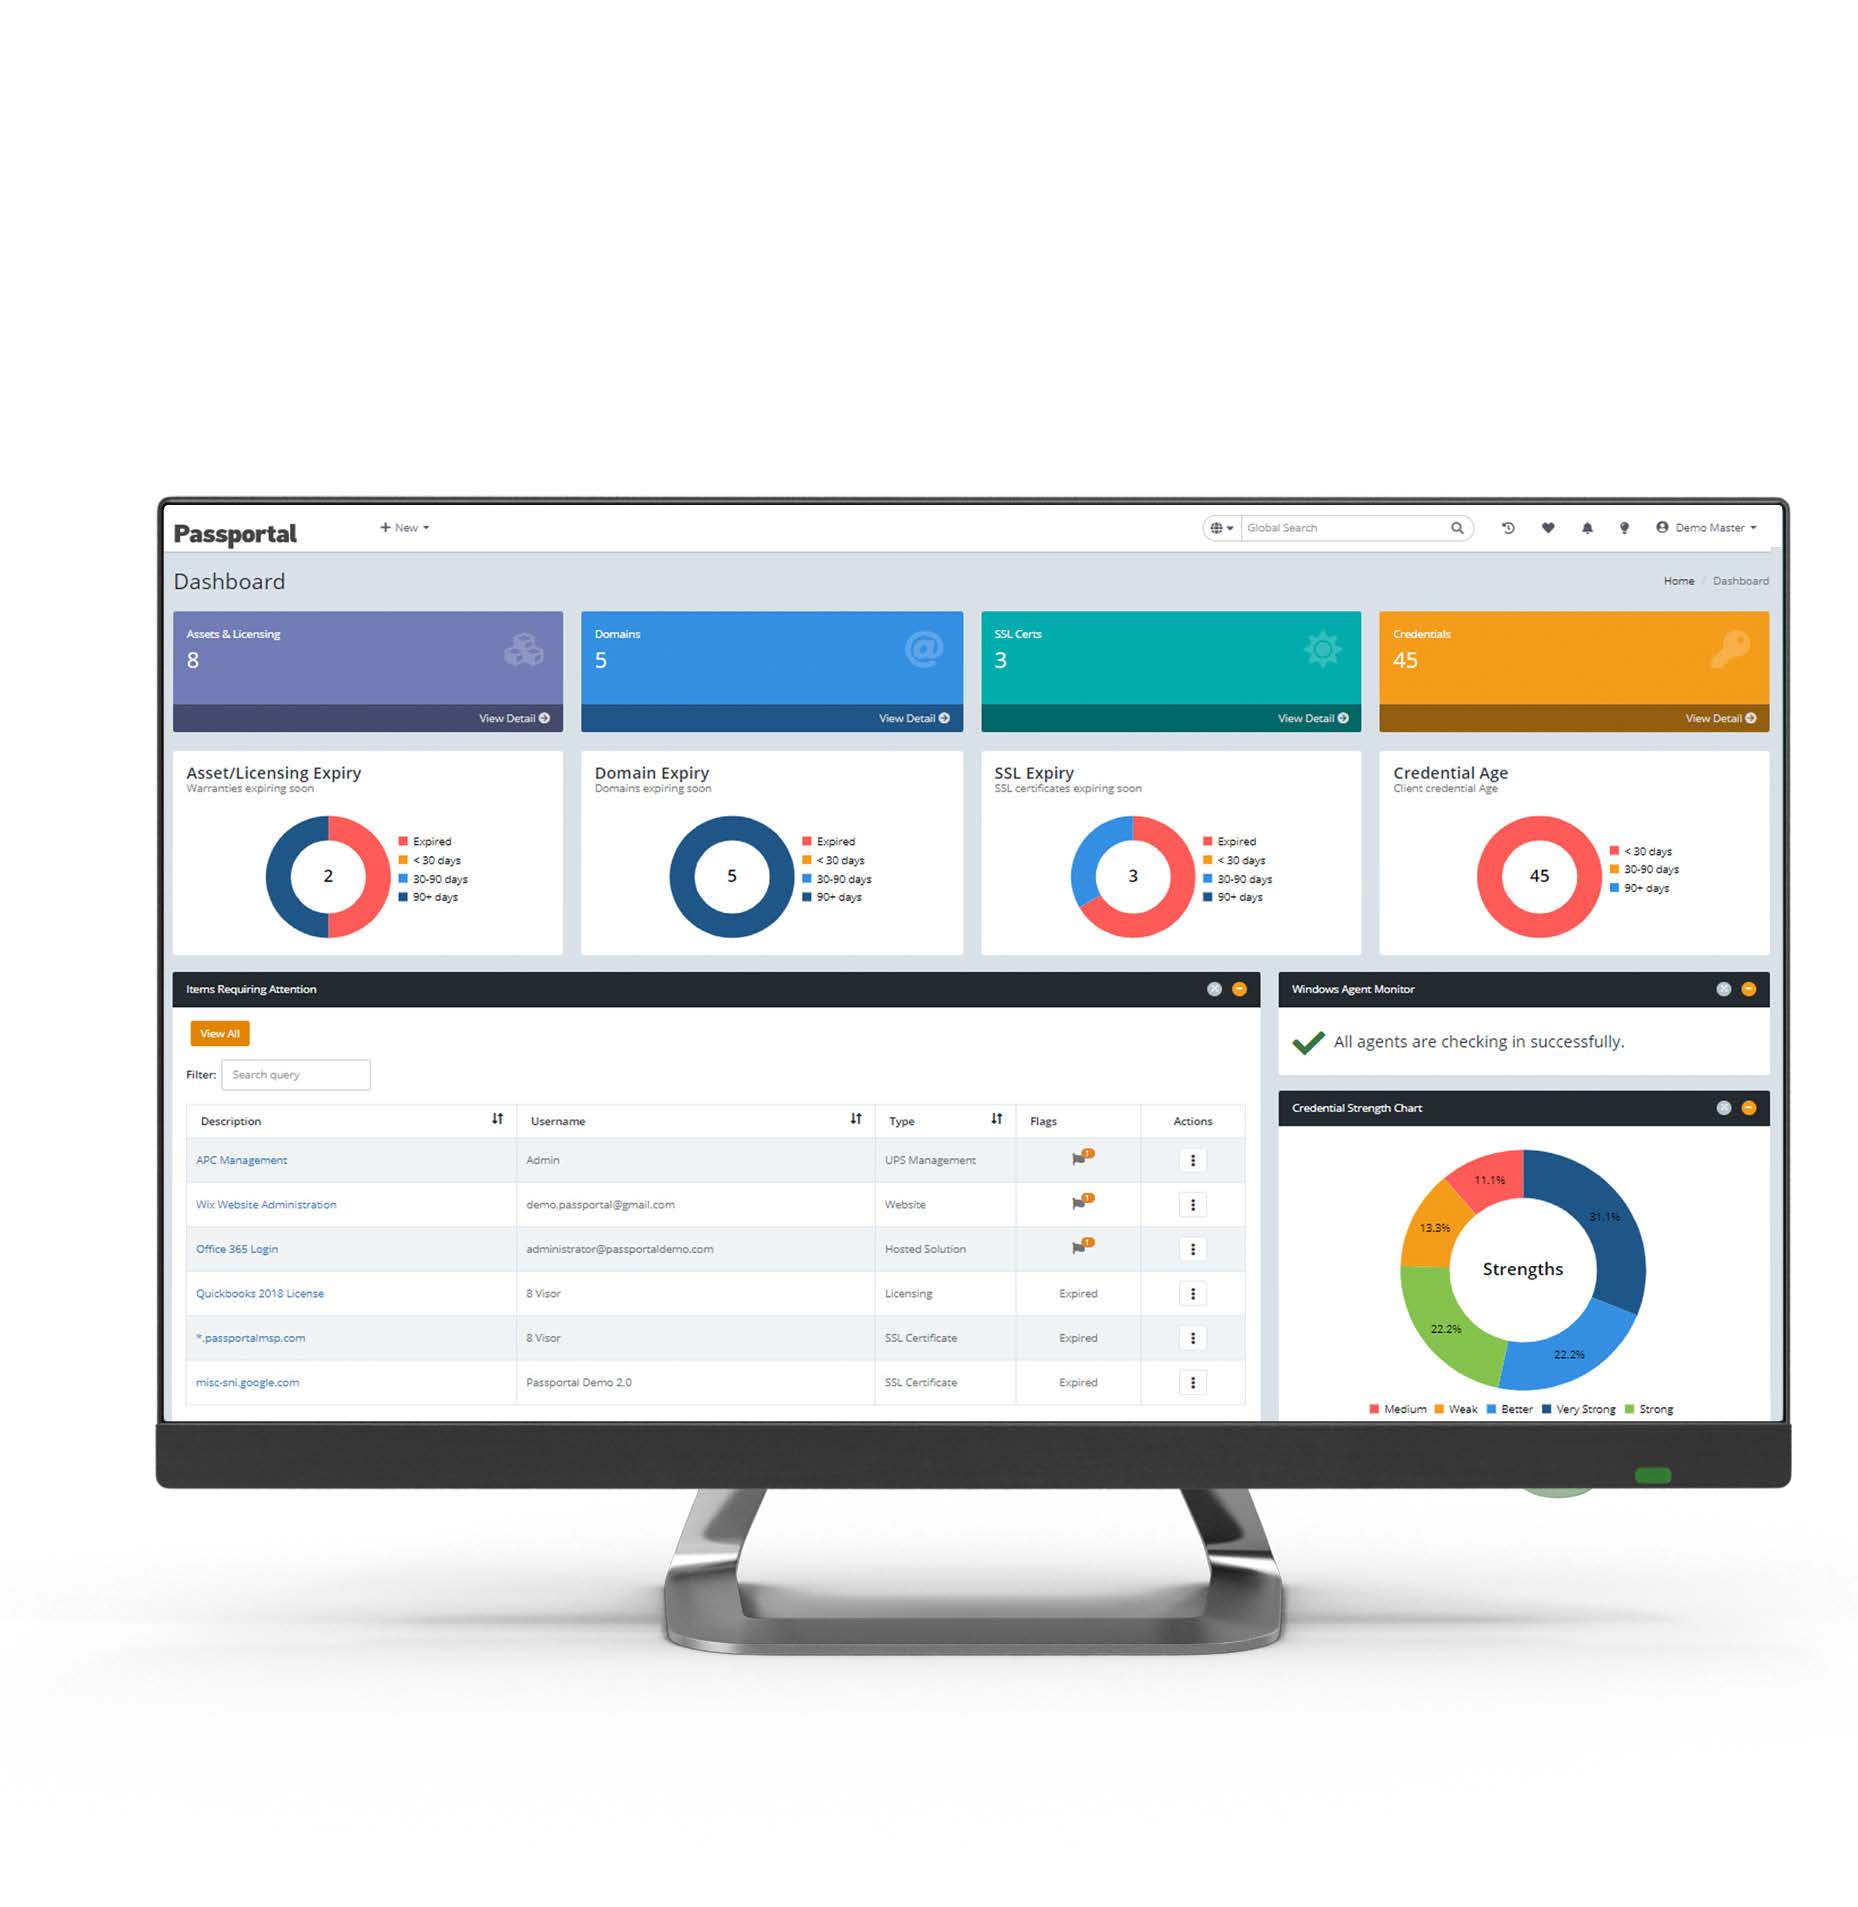
N-able, dobavitelj orodij za ponudnike MSP, ponuja rešitev N-able Passportal, ki povečuje raven zaščite gesel. N-able Passportal omogoča upravljanje gesel v skladu s priporočenimi praksami, pri čemer dostopna pooblastila in znanje shranjuje v šifrirano shrambo gesel, ki jo upravljajo dostopna pooblastila glede na vloge, ter uporablja večfaktorsko avtentikacijo. Upravljanje gesel je mogoče uspešno izvajati tudi v okviru celovite rešitve MSP N-able RMM.
Avtor članka: Uredništvo ZEBR.ai



