

60 % des entreprises possèdent des centaines de mots de passe qui n’ont jamais été modifiés
PRAGUE, le 26 août 2021 – ZEBRA SYSTEMS, distributeur des solutions N-able sur les marchés tchèque et slovaque, a indiqué qu’en raison du nombre croissant de cas d’exploitation des mots de passe utilisateurs dans le cadre de cyberattaques, les entreprises et les organisations devraient instaurer des règles plus strictes pour leur gestion. À l’aide d’une solution telle que N-able Passportal, les fournisseurs MSP peuvent leur proposer une gestion simple de ces règles, une administration des accès plus sûre et une réduction considérable des cyberrisques.
Selon toute une série d’études, la situation en matière de sécurité des mots de passe se dégrade objectivement. Cela s’explique notamment par le fait que 54 % des employés enregistrent leurs mots de passe professionnels sur leurs téléphones mobiles et que 32 % des travailleurs reconnaissent se connecter aux systèmes de leur ancien employeur*. 60 % des organisations possèdent plus de 500 mots de passe qui n’ont jamais été modifiés et qui représentent un risque important en cas de vol**. En République tchèque également, 95 % des administrateurs IT de PME considèrent les mots de passe comme le principal problème de sécurité***.
Plusieurs règles relativement simples peuvent considérablement atténuer ces risques :
- Former régulièrement les utilisateurs. Les utilisateurs eux-mêmes doivent savoir pourquoi la protection de l’accès aux systèmes critiques de l’entreprise est importante et pourquoi ils ne doivent pas utiliser des mots de passe faciles à deviner ou réutilisés.
- Définir des règles de base concernant la robustesse des mots de passe. En définissant des règles telles que la longueur, les exigences relatives aux chiffres, aux minuscules et majuscules, à leur ordre, aux caractères spéciaux, etc., les organisations éliminent la création de mots de passe faibles.
- Définir des règles d’expiration des mots de passe. Aucun mot de passe n’est efficace pour toujours ; il est nécessaire de définir un intervalle pour leur modification régulière. Ce paramétrage permet de minimiser les dommages si, malgré toutes les mesures, ils venaient à être compromis.
- Modifier les mots de passe par défaut. De nombreuses cyberattaques réussies ont été menées via des appareils sur lesquels les administrateurs ou les utilisateurs avaient oublié de modifier les mots de passe d’origine tels que « 000000 ». Cela est particulièrement important aujourd’hui, alors que les personnes travaillent depuis leur domicile à l’aide de réseaux domestiques, de routeurs et d’appareils Wi-Fi.
- Automatiser autant que possible. Pour accéder à de nombreux comptes, des solutions automatisées de gestion des mots de passe sont de plus en plus utilisées ; elles permettent aux utilisateurs de se connecter à tous les comptes nécessaires à l’aide d’un seul mot de passe robuste.
« Auparavant, la gestion des mots de passe était relativement facile à maîtriser, car un ou deux mots de passe suffisaient pour accéder aux systèmes nécessaires », a déclaré Ondřej Šabata, Sales Engineer pour les solutions N-able chez ZEBRA SYSTEMS. « Aujourd’hui, les employés utilisent de plus en plus d’applications et de services cloud nécessitant une authentification, ce qui exige de mémoriser davantage de mots de passe différents. Grâce aux outils techniques modernes, il est aujourd’hui possible de préserver le confort des utilisateurs tout en garantissant un niveau de sécurité maximal. »
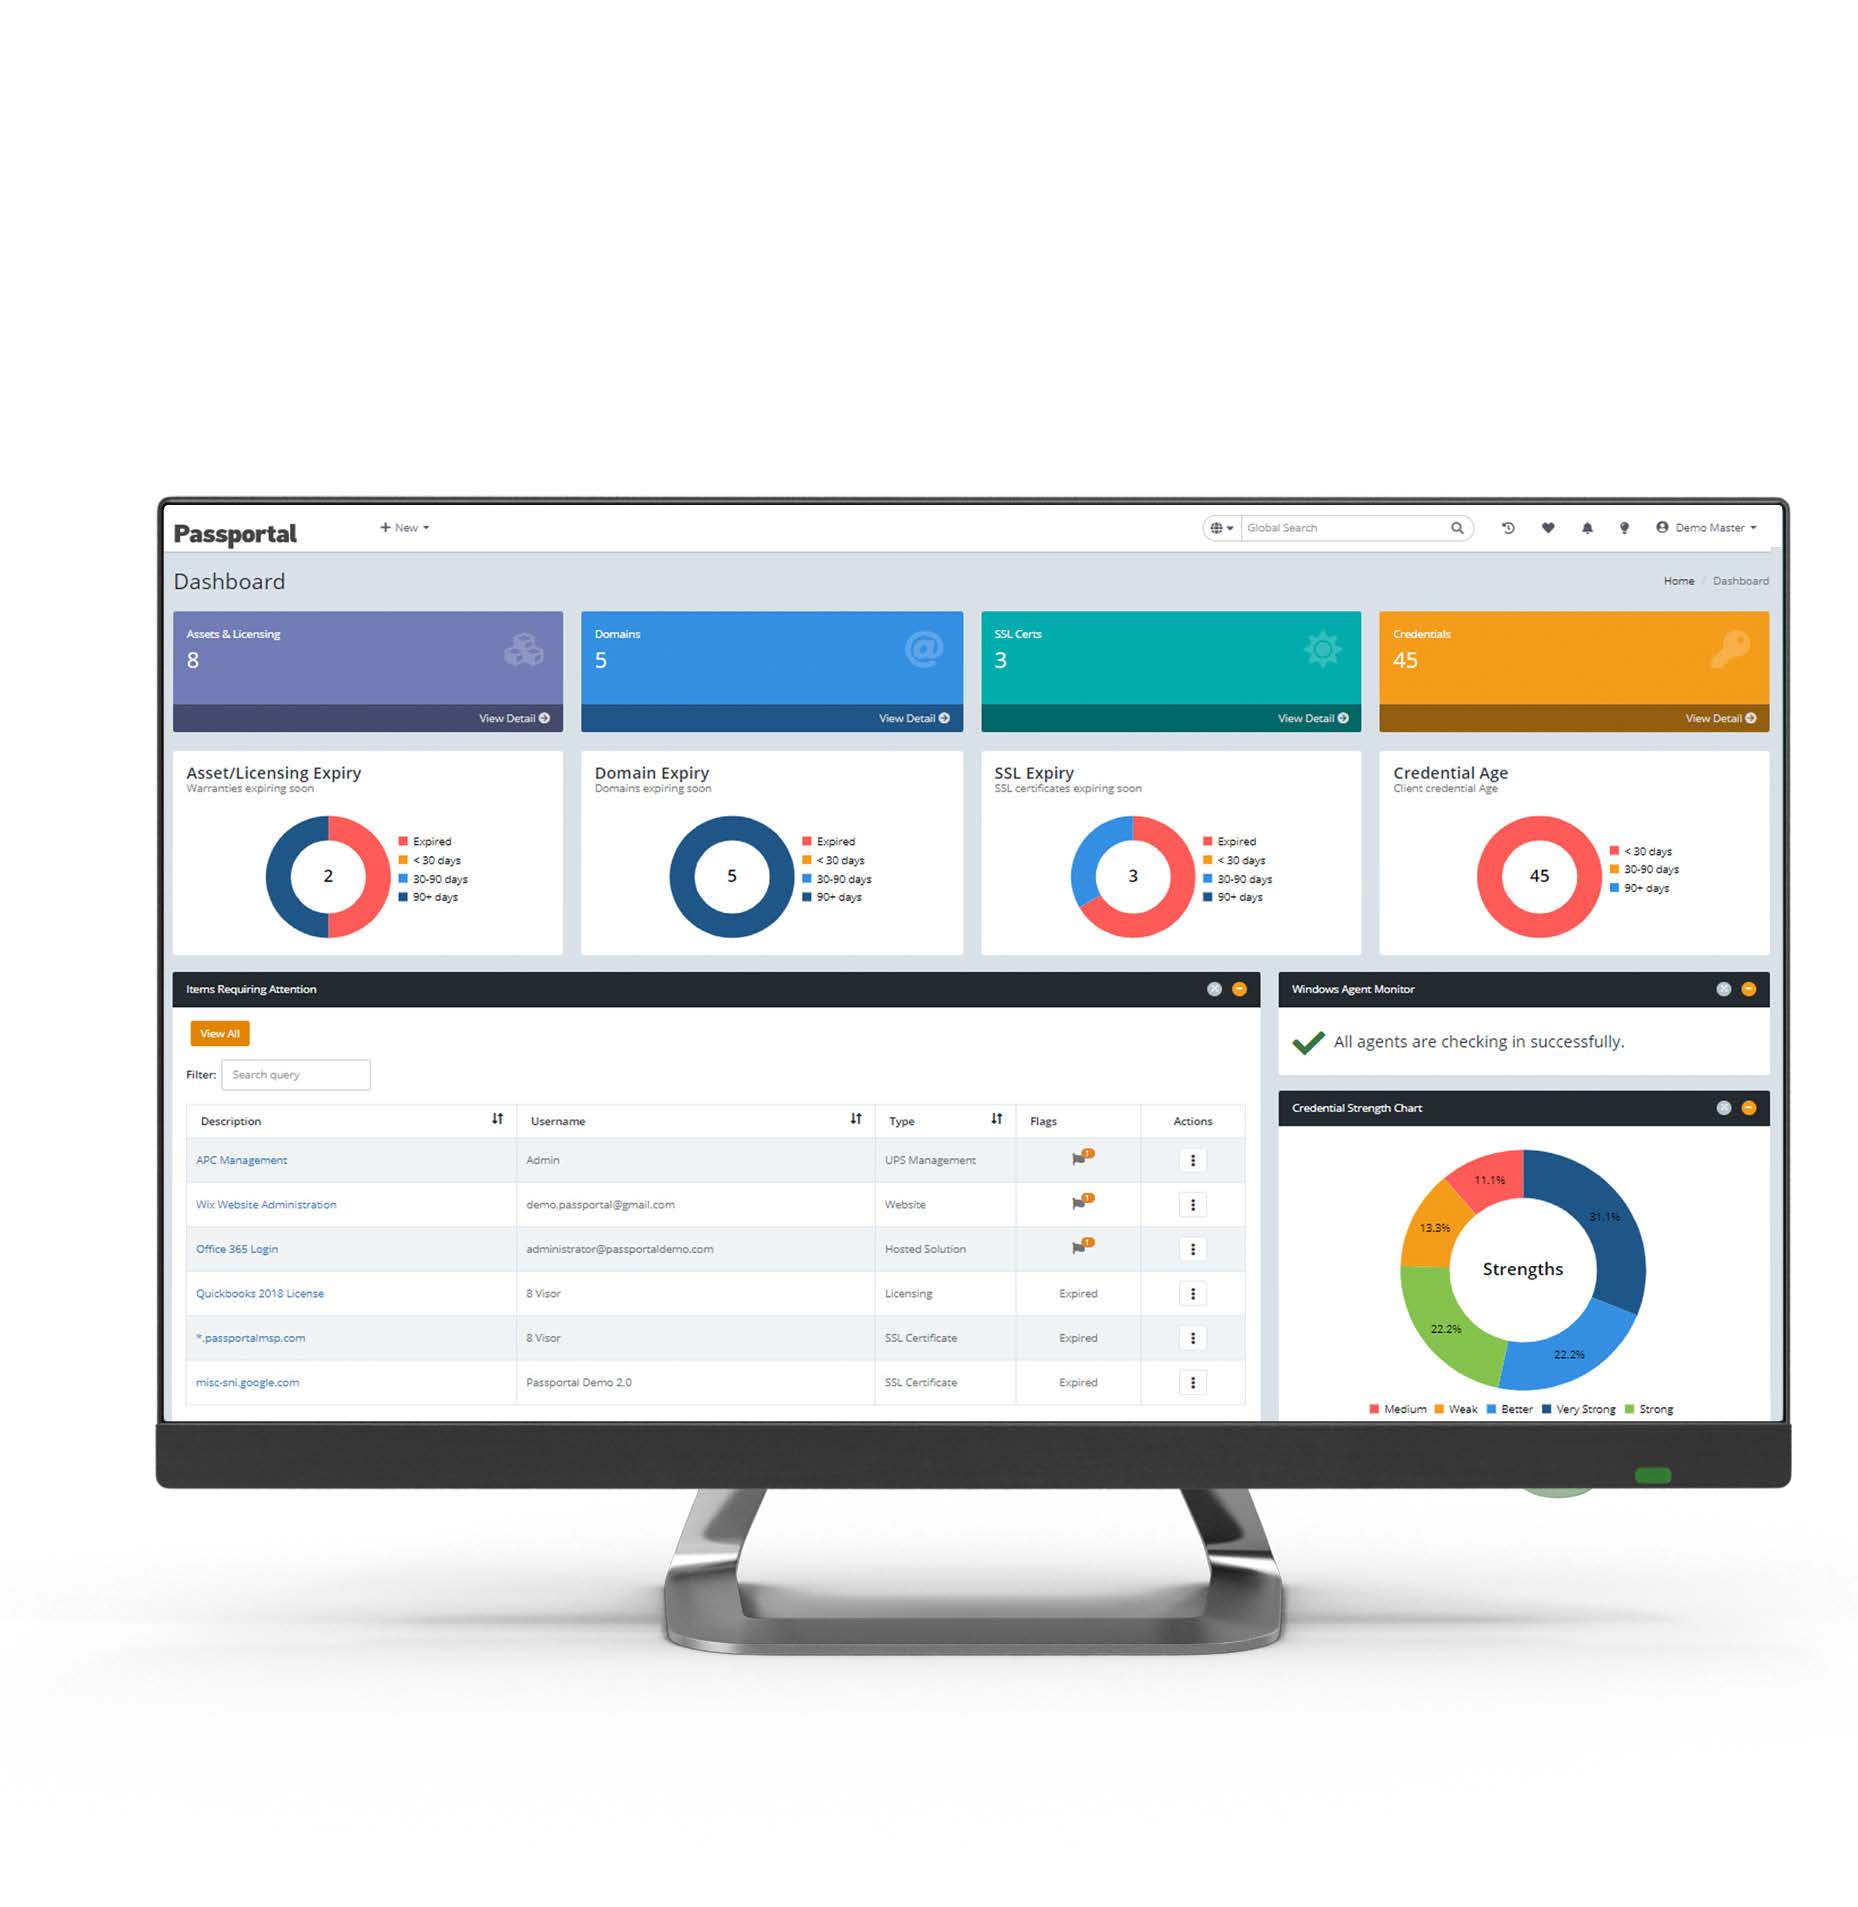
N-able, fournisseur d’outils destinés aux prestataires MSP, propose la solution N-able Passportal, qui renforce le niveau de sécurité des mots de passe. N-able Passportal permet de gérer les mots de passe conformément aux bonnes pratiques recommandées, tout en stockant les autorisations d’accès et les informations dans un coffre-fort de mots de passe chiffré, géré par des droits d’accès fondés sur les rôles et utilisant l’authentification multifacteur. La gestion des mots de passe peut également être assurée avec succès dans le cadre de la solution MSP complète N-able RMM.
Auteur de l’article: Rédaction ZEBR.ai






